
Ngày đăng: 29 tháng 1, 2026, 8:00 AM EST
Oluwademilade là một người đam mê công nghệ với hơn năm năm kinh nghiệm viết lách. Anh gia nhập đội ngũ MUO vào năm 2022 và bao quát nhiều chủ đề, bao gồm công nghệ tiêu dùng, iOS, Android, trí tuệ nhân tạo, phần cứng, phần mềm và an ninh mạng. Ngoài việc viết tại MUO, các bài viết của anh cũng xuất hiện trên HowtoGeek, Cryptoknowmics, TechNerdiness và SlashGear.
Oluwademilade đã học tại Đại học Ibadan ở Nigeria, tốt nghiệp y khoa tại Viện Y khoa. Với thành tích xuất sắc trong công tác công vụ, anh được trao danh hiệu Đại sứ Hành động Toàn cầu bởi một tổ chức sinh viên liên kết với Liên Hợp Quốc. Anh nhận danh hiệu này tại Kuala Lumpur, Malaysia vào năm 2020 để ghi nhận nỗ lực tạo tác động tích cực toàn cầu.
Trong thời gian rảnh, Oluwademilade thích thử nghiệm các ứng dụng và tính năng AI mới, khắc phục sự cố công nghệ cho gia đình và bạn bè, học các ngôn ngữ lập trình mới và du lịch đến những nơi mới bất cứ khi nào có thể.
Chúng ta tend to hình dung phần mềm độc hại như một khoảnh khắc lớn,戏剧性。一张勒索软件警告泼在屏幕上。一个突然的、不体面的蓝屏。在现实生活中,真正危险的东西要幽灵得多。它是一个阴暗的进程啜饮你的CPU来挖掘加密货币,一个“有帮助”的小应用程序向一个你从未见过的IP地址打电话回家,或者一个顽固的脚本每次重启都重新安装自己。
Windows Task Manager hiếm khi đủ để bật lên loại hành vi này. Khi có gì đó cảm thấy不对—hoặc khi tôi đơn giản đang kiểm tra sức khỏe tổng thể của một hệ thống—我伸手去拿Windows Sysinternals Suite。由Mark Russinovich构建,现在是微软的首席技术官(CTO)和Azure技术研究员,这些工具被广泛视为深度系统检查的黄金标准。它们轻量级、便携且精准。
Tôi sẽ chia sẻ năm công cụ Sysinternals mà tôi个人使用来追踪我的系统上的异常。
Sysinternals Suite
Hệ điều hành Windows Nhà phát triển Mark Russinovich Mô hình giá Miễn phíKhám phá và khắc phục sự cố Windows như một chuyên gia với Sysinternals Suite. Nó bao gồm các công cụ nâng cao để giám sát tiến trình, bảo mật và hiệu suất hệ thống.
Process Explorer
Chịu anh em lớn hơn, thông minh hơn, đáng sợ hơn của Task Manager
Nếu Task Manager là một chiếc dao bơ tép, Process Explorer là một cái thìa phẫu thuật. Đó là điều đầu tiên tôi mở khi một hệ thống bắt đầu kéo chân hoặc hành động kỳ lạ. Ở một cái nhìn, nó có thể giống Task Manager, nhưng một khi bạn đào sâu, độ sâu nằm ở một cấp độ khác. Không có gì khác cho thấy bạn cây gia phả đầy đủ của các tiến trình đang chạy hoàn toàn như thế này.
Tôi dựa vào Process Explorer để bắt kẻ giả mạo tiến trình. Phần mềm độc hại thích打扮成无聊和值得信任的东西,比如svchost.exe或chrome.exe,希望你不会仔细查看可能隐藏病毒的基本Windows进程。Process Explorer不买账。它向你展示谁“生”了什么。如果我发现一个来自explorer.exe而不是services.exe的svchost.exe,我的眉毛立即竖起来。那通常是一个死的赠品。
Tính năng yêu thích của tôi là kiểm tra VirusTotal tích hợp. Bạn không phải chơi trò đoán mò. Với một cái bật tắt nhanh trong menu Options, Process Explorer kiểm tra hash của mọi file thực thi đang chạy đối với VirusTotal và thêm một điểm phát hiện đơn giản ngay vào danh sách tiến trình. Một 0 sạch sẽ trong số chục cái là令人放心。任何其他东西跳到我的"这在做什么?"列表的顶部。
TCPView
Xem máy tính của bạn đang thì thầm với ai trong bóng tối
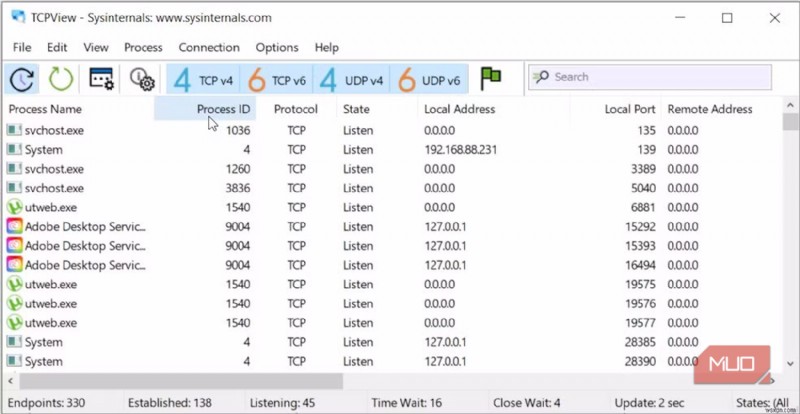
Ngày nay, phần mềm độc hại很大程度上无助于没有互联网连接。无论它是等待指令的RAT还是偷运你密码的keylogger,它迟早都要打电话回家。这就是为什么TCPView是我伸手去拿的工具,当我想抓住那些后台对话在行动中。
Thay vì một bức tường văn bản dòng lệnh như lệnh netstat, TCPView trình bày mọi thứ trong một danh sách sống, sạch sẽ, cập nhật theo thời gian thực. Bạn thực sự có thể nhìn thấy các kết nối xuất现和消失。我留意那些首先没有事务在线的程序。如果我曾经看到像Notepad或Calculator这样的东西坐在那里带着一个“Established”链接到一个随机IP,我的直觉立即说有些事情不对劲。
Thông thường我按State列排序,这样所有活动连接浮到顶部,这是检查开放TCP/IP端口最快的方法。然后我扫描任何奇怪的东西,比如在奇怪端口上的流量或甚至不费心显示适当名称或图标的进程。一个快速右键点击和Whois查找告诉我谁拥有IP。如果它指向一个云服务器在世界另一端我从未打交道的地方,我不想太多。我直接关闭连接。
Autoruns
Trừ tà ma quỷ ám ảnh chuỗi khởi động của bạn
Sự kiên trì là toàn bộ nhân cách của phần mềm độc hại. Những người đứng sau nó知道你迟早会重启,所以他们在启动位置种植脚本和可执行文件,以确保他们的代码在系统重新上线的那一刻重新出现。Windows有数十个这些入口点,而 tab Startup trong Task Manager chỉ揭露其中一小部分。
 Liên quan
Công cụ miễn phí này tìm ra chính xác điều gì đang làm chậm khởi động Windows của bạn
一个钝的、无情的看什么把你的启动时间拖泥带水
Đó là lý do tôi依靠Autoruns。它以最好的方式好奇。它扫描Registry, Task Scheduler, WMI, 和一堆你可能甚至不知道Windows拥有的晦涩角落。当列表最终稳定下来,我的眼睛直奔任何以粉色突出显示的东西。那个颜色意味着代码未签名,这是一个红旗。在一个健康的系统上,绝大多数你可以安全禁用的启动程序应该由Microsoft或像Adobe或Google这样的知名名字数字签名。
为了不被淹没在噪音中,我总是翻转我最喜欢的过滤器。在Options -> Scan Options,我启用Verify Code Signatures然后隐藏Microsoft条目。这剥离了成千上万个合法的Windows组件,留下一个简洁的第三方软件列表。如果一个粉色的、未签名的条目指向一个住在临时路径的文件—例如AppData\Local\Temp—它几乎总是恶意软件试图维持持久性的强烈指标。
Process Monitor (ProcMon)
Uống từ vòi nước cứu hỏa để tìm kim
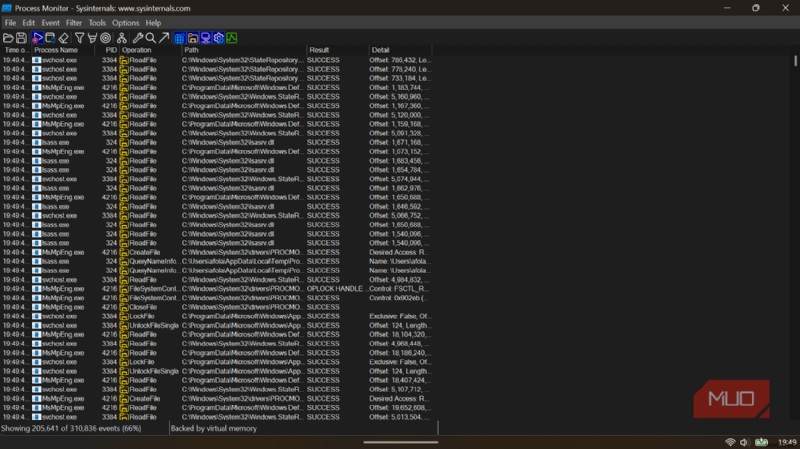
当我面对一个真正隐蔽的感染拒绝保持死亡时,我停止礼貌并伸手去拿Process Monitor。这是重型火炮。它记录文件系统、Registry和运行进程上的实时活动,给我一个颗粒状的视图系统实际上在引擎盖下正在做什么。
公平警告,虽然:ProcMon很吵。像,每秒几十万个事件吵。我不随意浏览使用它。我用它来回答非常具体的、几乎琐碎的问题,比如“确切什么文件每次我删除它时重新创建这个可疑的registry key?”
我的小“刺客”常规开始于暂停捕获(Ctrl + E) ngay khi工具启动以停止初始数据洪水。然后我选择图标Target từ thanh công cụ và kéo nó lên một cửa sổ hoặc thông báo lỗi đáng ngờ。Process Monitor tự động lọc nhật ký sự kiện để chỉ显示与该进程相关的活动。从那里,我可以追踪它到底接触了哪些文件,以及它试图在哪里藏匿其配置数据。
Sysmon (System Monitor)
Công lý hồi顾 cho phần mềm độc hại nửa đêm
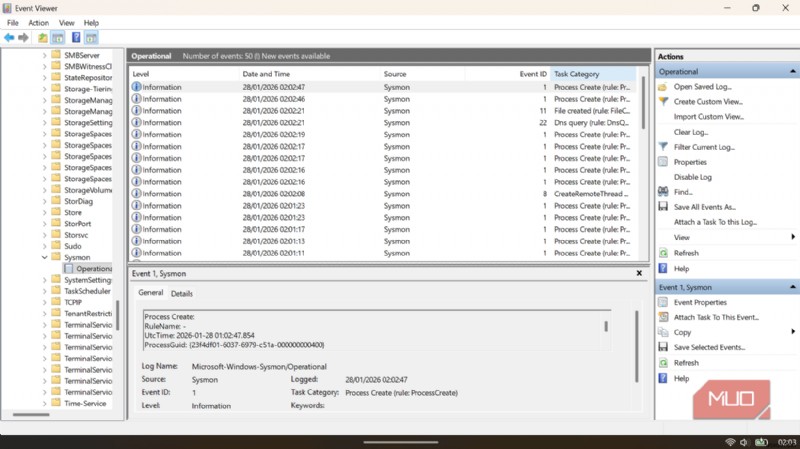
Bốn công cụ tôi đề cập ở trên rất棒 để bắt东西在行动中,但那些只在你不看的时候发生的东西怎么办?恶意软件通常是上下文感知的,设计成在检测到用户活动的那一刻沉默。
Đó là nơiSysmon赚取它的地位。它在后台运行并将它看到的一切写入Windows Event Log。我把它放在我想长期关注的机器上。与Windows内置审计相比,Sysmon是痴迷地详细。它记录每个加载程序的哈希,每个启动的网络连接,和每个创建的进程。
Tính năng tôi依靠最多是Event ID 1, 记录进程创建。它给我一种数字纸痕迹。所以如果我醒来和有一个神秘文件坐在我的桌面上,我可以倒带夜晚并准确看到是什么做的,什么时候发生的,和什么命令行被使用。
停止猜测,开始狩猎
Sử dụng这五个Sysinternals工具,我感觉对我的Windows PC的安全性更有控制力。它们帮助我捕捉和补救标准杀毒软件有时忽略的问题。最好的部分是所有这些实用程序都是免费和便携的;你可以在任何Windows机器上运行它们(而微软保持它们与最新操作系统版本同步)。如果你是一个精通技术或好奇的用户,我鼓励你尝试它们。不仅你会增强你尽早捕捉可疑行为的能力,但你也会学到大量关于Windows如何在引擎盖下工作的知识。
在我的经验中,一点亲自侦探工作与Sysinternals工具可以走很长的路来保持你的系统干净和你的思想安宁当有些东西“感觉不对劲”在你的PC上。祝你狩猎愉快!