
Hệ thống Linux đi kèm hệ thống bảo mật Linux tích hợp giữ an toàn hệ thống so với Windows. Tính năng bảo mật Linux chắc chắn làm nó kháng virus và mối đe dọa khác, nhưng chưa kết thúc vấn đề bảo mật. Còn nhiều hơn thế! Hacker phá vỡ mọi tường lửa bảo mật desktop bằng cách mở rộng phạm vi từ thư mục riêng đến chi tiết thẻ tín dụng. Dù là khóa màn hình cơ bản hay dùng SSH đăng nhập an toàn, tuân thủ biện pháp bảo mật desktop Linux nhất định đáng giá.
Cách Bảo Mật Hệ Điều Hành Linux
Xem danh sách kiểm tra bảo mật trong bài. Mô tả cách bảo mật hệ điều hành Linux (bắt buộc mọi cài đặt Linux). Đọc tiếp!
1. Đừng Bỏ Qua SE-Linux
Nếu có quy định tăng cường bảo mật, đó là có lý do. SE-Linux cấm kiểm soát truy cập ứng dụng trên desktop khiến hacker khó xâm nhập. Người dùng thường tắt hệ thống kiểm soát truy cập bảo mật không để ý khía cạnh bảo mật. Nó bảo vệ file, tiến trình và người dùng không được phép truy cập hệ thống. Do đó bảo mật luôn do admin quản lý. Trong 3 chế độ SE-Linux: enforcing (thi hành), permissible (cho phép), disabled (tắt), khuyên dùng 2 chế độ đầu.
2. Sử Dụng Đăng Nhập SSH An Toàn
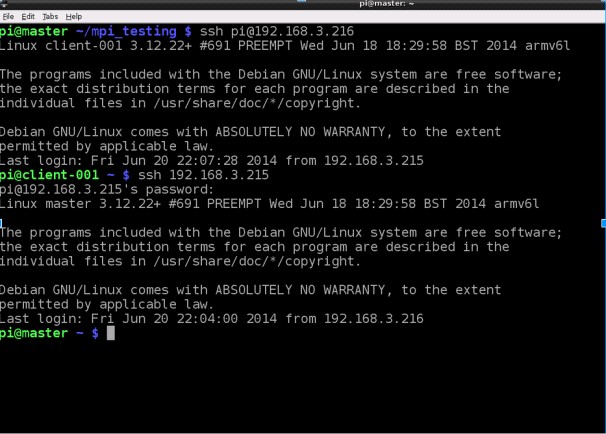
Quản lý desktop từ xa với bảo mật đúng đắn là then chốt dữ liệu trong hệ thống. Đăng nhập SSH cung cấp giao thức mã hóa an toàn. Giao thức này triển khai giao tiếp với server khi truy cập vị trí từ xa. Telnet và Rlogin đều chuyển cài đặt đến server và cho đăng nhập không cần mật khẩu. Chuyên gia cũng khuyên dùng cổng cấp cao hơn SSH 22.
3. Truy Cập Wi-Fi Được Bảo Vệ Trên Router
Nếu bạn vẫn an tâm với WEP, nhớ đó chỉ là tính năng bảo mật tiêu chuẩn trên mọi router không dây. Hacker dễ dàng phá vỡ bảo mật bằng cách xác định khóa dùng trên mạng không dây WEP. Dùng WPA2 hoặc ít nhất WPA khiến kết nối an toàn hơn WEP nhiều.
4. Cập Nhật Hệ Thống Định Kỳ
Desktop Linux nhận cập nhật bảo mật trong vài giờ sau phát hành. Tuy nhiên, người dùng chỉ nhận được nếu cài đặt cập nhật thường xuyên. Dù bạn nghĩ hệ thống chạy tốt, vẫn cần cập nhật vì bản vá bảo mật đi kèm. Các bản vá này không bao giờ cho hacker xâm nhập kernel cập nhật. Ngoài biện pháp bảo mật, nó sửa các vấn đề ổn định khác có thể ngăn hệ thống sập qua sử dụng thường xuyên.
5. Triển Khai Mật Khẩu Mạnh
Dù dùng phân phối Ubuntu hay Fedora, triển khai mật khẩu mạnh cực quan trọng. Vì hacker không bỏ lỡ cơ hội xâm nhập. Cho họ khó khăn bằng Pluggable Authentication Module, ép người dùng giữ mật khẩu mạnh và giữ Linux desktop an toàn.
6. Sử Dụng Tường Lửa
Tường lửa làm hệ thống kháng truy cập trái phép server. Không có tường lửa, mọi người truy cập internet đến dịch vụ không an toàn trên máy và lạm dụng. Ubuntu không bật tường lửa mặc định, nhưng bạn luôn cài đặt hoặc thay đổi cấu hình bật tường lửa trên hệ thống.
7. Có Phân Vùng Đĩa
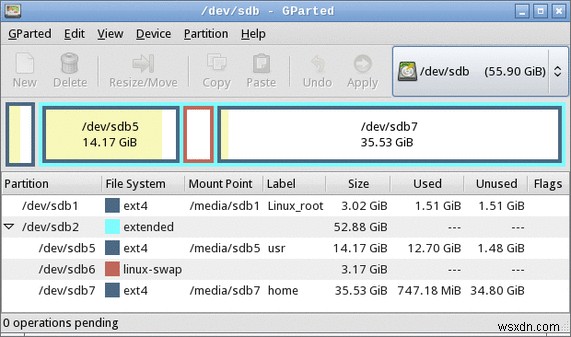
Phân vùng đĩa giúp dữ liệu được tổ chức. Lưu trữ dữ liệu ở vị trí khác nhau, tách một vị trí khỏi vị trí khác. Vì vậy nếu một phần dữ liệu bị hủy hoại, phần còn lại không ảnh hưởng. Có phân vùng như /boot, /home, /temp, /var và đảm bảo mọi app bên thứ ba ở file riêng dưới /opt.
Các biện pháp bảo mật desktop Linux này chắc chắn giúp bạn tăng cường bảo mật Linux desktop. Theo câu nói xưa, an toàn hơn là hối hận. Nghe hoàn hảo khi bảo mật Linux desktop. Đây là biện pháp bảo mật cơ bản, nhưng hiếm người dùng.
Nhiều nhà cung cấp dịch vụ dùng tốt các thực hành này giữ Linux desktop an toàn. Hãy dùng các thực hành này và bảo vệ Linux desktop khỏi mọi hành vi bất hợp pháp.