
Có nhiều ứng dụng không tuân thủ thực tiễn kiểm tra đúng trước khi phát hành và trở thành mồi tấn công của ransomware. Hơn nữa, nhà phát triển ransomware liên tục tìm ý tưởng mới để chiếm thiết bị. Đó là một ransomware mới và hoang dã tấn công máy tính theo cách độc đáo. Ransomware tên Thanatos tạo khóa mã hóa khác nhau cho từng file nhưng không lưu trữ chúng đâu, khiến khôi phục dữ liệu trở nên vô nghĩa. Thanatos ban đầu được xác định bởi chuyên gia MalwareHunter.
Thanatos Ransomware hoạt động như thế nào?
Khi Thanatos lây nhiễm thiết bị, nó mã hóa mọi file với khóa duy nhất nhưng không lưu khóa đâu. Do đó, ngay cả sau khi trả tiền chuộc, bạn có thể không giải mã được file.
Thanatos malware đổi phần mở rộng file thành '.THANATOS' cho mọi file. Nó cũng theo dõi tổng số thiết bị bị nhiễm bằng cách kết nối đến URL cụ thể (iplogger.com/1t3i37) báo cáo số nạn nhân cho kẻ tấn công. Mỗi lần người dùng truy cập máy tính, họ được thông báo yêu cầu trả tiền chuộc $200 đến địa chỉ crypto-coin. Nạn nhân được yêu cầu liên lạc hacker qua email để lấy phần mềm giải mã. Yêu cầu trả tiền bằng BitCoin Cash, Ethereum và BitCoin.
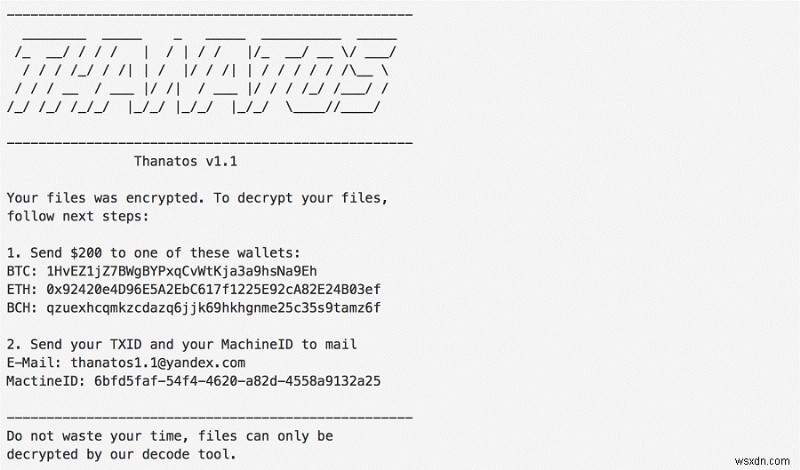
Lưu ý: Thanatos trở thành ransomware đầu tiên cho phép nạn nhân trả bằng BitCoin Cash.
Tuy nhiên, theo chuyên gia bảo mật Francesco Muroni, thuật toán brute force có thể áp dụng cho khóa mã hóa để chung hóa định dạng file của tất cả file. Quá trình tốn thời gian nhưng cung cấp loại file thông thường có magic header quen thuộc.
Xem thêm: Các cách bảo vệ PC chống Ransomware
Cách bảo vệ thiết bị khỏi Thanatos Ransomware
Để bảo mật thiết bị khỏi Thanatos, các thực tiễn bảo mật tốt nhất nên được tuân thủ. Luôn backup dữ liệu ở nơi khác ngoài thiết bị. Do đó, khi thiết bị bị xâm phạm như tấn công ransomware, bạn triển khai backup này khôi phục file quan trọng. Bạn có thể dùng Right Backup tự động lưu dữ liệu lên đám mây. Đây là cách an toàn và dễ dàng nhất backup dữ liệu. Với Right Backup, khôi phục tất cả dữ liệu quý giá chỉ một click. Right Backup hỗ trợ tất cả OS chính: Windows, macOS, iOS, Android.
Lại cài đặt chương trình antimalware trên thiết bị để thực hiện phát hiện hành vi và chữ ký.
Ngoài các điểm trên, cũng tuân thủ các thực tiễn tốt nhất cho bảo mật toàn diện:
- Đừng bao giờ quên backup dữ liệu quan trọng thường xuyên. Việc này dễ dàng nếu có giải pháp backup tự động và đáng tin cậy như Right Backup.
- Bỏ qua file đính kèm nếu không nhận ra nguồn gốc.
- Đảm bảo file đính kèm gửi đến từ nguồn tin cậy. Xác thực với nguồn đề cập nếu có thể rồi mới mở. Cũng quét file đính kèm bằng phần mềm quét email. Tuy nhiên, hầu hết nhà cung cấp email lớn có scanner đính kèm tích hợp trong web và app.
- Luôn cập nhật hệ điều hành và phần mềm hữu ích khác. Kẻ tấn công lợi dụng lỗ hổng bảo mật trong phiên bản cũ. Cập nhật sửa các lỗ hổng đó.
- Cuối cùng quan trọng không kém, dùng mật khẩu khó bẻ. Ví dụ, dùng cụm từ như: "admin@wsxdn.com$$Phrases are M0re Secure"
Áp dụng các điểm này, bạn có thể bảo mật dữ liệu hiệu quả và chặn tấn công ransomware nghiêm trọng như Thanatos. Hy vọng bài viết giúp bạn khiên hệ thống chống lại Thanatos. Để hỗ trợ thêm, trao đổi với chúng tôi trong phần bình luận.