
Thật đáng tiếc, cuối tuần này không mang lại tín hiệu tốt cho nhiều người! Thế giới đã chứng kiến một trong những cuộc tấn công tội phạm mạng lớn nhất, giữ hàng nghìn hệ thống làm con tin và bao phủ phần lớn cầu địa cầu.
Ngân hàng, công ty điện thoại và bệnh viện đều bị mắc bẫy trong cuộc tấn công Ransomware toàn cầu được mệnh danh là 'WannaCry', một phần mềm độc hại khóa máy tính đồng thời đòi một khoản tiền lớn để đổi lấy tự do. Đến cuối thứ Sáu, khi các chủng ban đầu của WannaCry được phát hiện, hàng trăm nghìn máy tính đã bị ảnh hưởng với giá trị dữ liệu lên đến hàng triệu đô la bị xâm phạm.
Hiểu về WannaCry Ransomware
WannaCry hoặc WanaCrypt0r 2.0, là chương trình Ransomware nhắm vào Microsoft Windows. Vào thứ Sáu, cuộc tấn công mạng quy mô lớn này xảy ra, lây nhiễm hơn 230.000 máy tính ở 150 quốc gia, đòi tiền chuộc dưới dạng tiền điện tử bitcoin bằng 28 ngôn ngữ. Cuộc tấn công lan truyền bằng nhiều phương pháp, bao gồm email lừa đảo (phishing) và trên các hệ thống chưa vá lỗi như một sâu máy tính (computer worm).
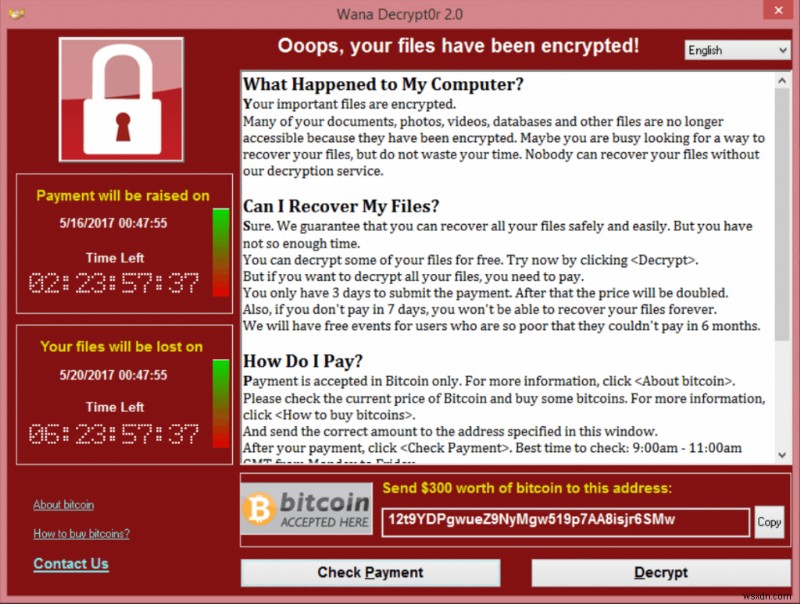
Nếu bạn bị nhiễm virus này, thì khi bạn mở hệ thống, tất cả tài liệu của bạn có thể đã được mã hóa. Trừ khi bạn trả tiền chuộc trong vài ngày, dữ liệu của bạn sẽ bị xóa. Nó đòi tiền chuộc dưới dạng tiền tệ Bitcoin và đưa ra toàn bộ hướng dẫn kèm theo, bao gồm cách mua nó và địa chỉ Bitcoin nơi bạn cần gửi tiền.
Không ngạc nhiên tội phạm mạng thích tiền tệ bitcoin làm phương thức thanh toán, nó phi tập trung, không được quản lý và gần như không thể truy vết!
Làn sóng Tấn công Mạng lần 2 đã Bắt đầu
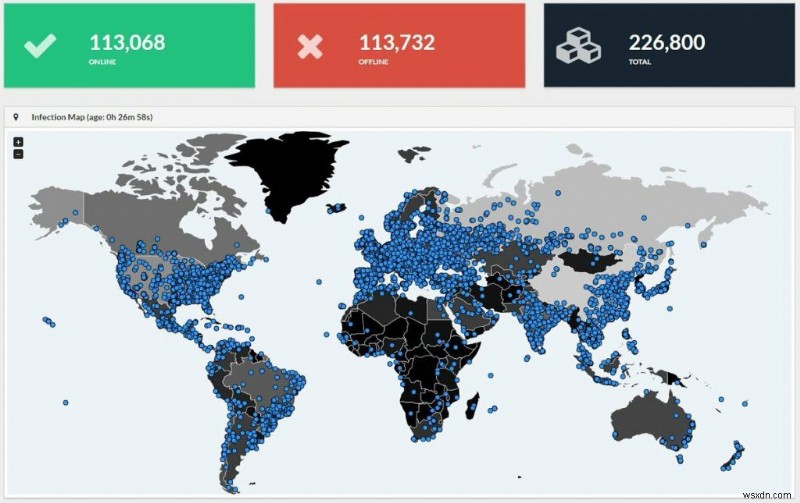
Một cái nhìn về bản đồ nhiễm WannaCry. Và con số đang tăng!
Cuộc tấn công Ransomware này đã đập trúng nhiều PC trên khắp Trung Quốc, Nga, Tây Ban Nha, Ý và Việt Nam, tuy nhiên một số bệnh viện ở Anh đã thu hút sự chú ý chính vì hàng ngàn mạng người vẫn đang bị đe dọa trong khi hệ thống bị khóa.
Ai đứng sau Cuộc tấn công và Động cơ của họ?
Kẻ hack vẫn chưa được xác định cho đến nay, tuy nhiên người ta普遍 chấp nhận rằng hacker đã sử dụng 'Vũ khí Hack Eternal Blue' được tạo ra bởi Cơ quan An ninh Quốc gia Mỹ (NSA) để truy cập máy tính Microsoft Windows được dùng bởi các tổ chức khủng bố và quốc gia thù địch.
Mặc dù Microsoft đã cung cấp bản vá cho phần mềm vài tháng trước, nhưng không phải ai cũng cập nhật hệ thống, dẫn đến các lỗ hổng mà những hacker ẩn danh này khai thác.
Thêm tệ hơn!
Theo các nhà nghiên cứu bảo mật, Ransomware mã hóa tệp dữ liệu và yêu cầu người dùng trả tiền chuộc bitcoin $300, số tiền sẽ gấp đôi nếu không thanh toán sau ba ngày. Sau một tuần, các tệp được mã hóa sẽ bị xóa.
Cách Bảo vệ Mình khỏi WannaCry Ransomware?
Vì Ransomware là một kinh doanh sinh lời, tần suất các cuộc tấn công như vậy chỉ sẽ tăng lên với mỗi ngày trôi qua.
"Ransomware lan truyền bằng cách tận dụng lỗ hổng Windows mà Microsoft (MSFT, Tech30) đã phát hành bản vá bảo mật vào tháng Ba. Nhưng máy tính và mạng chưa cập nhật hệ thống vẫn đang ở trong rủi ro," theo báo cáo của CNN Tech.
Thứ nhất, hãy đảm bảo bạn đã cài đặt phiên bản antivirus mới nhất trên hệ thống. Ngoài ra, hãy xem bản cập nhật bảo mật mới nhất của Microsoft cho Windows SMB server. Bạn có thể tìm hiểu thêm về cách bật và tắt Server Message Block (SMB) tại đây.
Ngoài ra, hãy tham khảo hướng dẫn chính thức của Microsoft về cách bạn có thể bảo vệ mình khỏi WannaCry Ransomware, hy vọng bạn chưa bị nhiễm.
Thay vào đó, các 'giải pháp thay thế' (workarounds) sau có thể giúp ích cho bạn.
Vô hiệu hóa SMBv1
Dành cho khách hàng chạy Windows Vista và mới hơn
Xem Bài viết Kiến thức Microsoft 2696547.
Phương pháp thay thế cho khách hàng chạy Windows 8.1 hoặc Windows Server 2012 R2 và mới hơn
Đối với hệ điều hành client:
- Mở Control Panel, nhấp Programs, sau đó nhấp Turn Windows features on or off (Bật/Tắt tính năng Windows).
- Trong cửa sổ Windows Features, bỏ chọn hộp kiểm SMB1.0/CIFS File Sharing Support, sau đó nhấp OK để đóng cửa sổ.
- Khởi động lại hệ thống.
Đối với hệ điều hành server:
- Mở Server Manager sau đó nhấp menu Manage và chọn Remove Roles and Features (Xóa vai trò và tính năng).
- Trong cửa sổ Features, bỏ chọn hộp kiểm SMB1.0/CIFS File Sharing Support, sau đó nhấp OK để đóng cửa sổ.
- Khởi động lại hệ thống.Tác động của giải pháp thay thế.
Giao thức SMBv1 sẽ bị vô hiệu hóa trên hệ thống đích.
Cách hoàn tác giải pháp thay thế.
Lặp lại các bước giải pháp thay thế, và chọn hộp kiểm SMB1.0/CIFS File Sharing Support để khôi phục tính năng SMB1.0/CIFS File Sharing Support về trạng thái hoạt động.
Nhưng Làm sao Tránh bị Nhiễm Ransomware từ Đầu?
Bạn không thể 'tránh' cuộc tấn công vì Ransomware liên tục tiến hóa và tìm ra cách mới để xâm nhập hệ thống. Nhưng bạn có thể làm được là giữ bản sao lưu dữ liệu, nghĩa là bạn sẽ không mất gì ngay cả khi bị nhiễm. Ngoài ra, nếu bạn có bản sao lưu, bạn không cần trả 'tiền chuộc' để lấy lại dữ liệu của mình.
Bạn cũng có thể đảm bảo bảo vệ tổng thể khỏi bất kỳ loại mã độc/ransomware nào với sự hỗ trợ của các bước sau:
- Thứ nhất và quan trọng nhất, vì Email là một trong những phương thức lây nhiễm chính, KHÔNG mở bất kỳ liên kết hoặc đính kèm email đáng ngờ nào.
- Triển khai phần mềm bảo mật hiệu quả để giảm bề mặt tấn công.
- Cố gắng tránh làm việc trên Windows Vista, XP hoặc bất kỳ phiên bản cũ nào.
- Sao lưu tất cả dữ liệu quan trọng để chống nhiễm Ransomware, để ngay cả khi tội phạm mạng nắm được máy tính của bạn, bạn sẽ không có dữ liệu nào để mất. Một công cụ tiện lợi như vậy là Right Backup, một giải pháp lưu trữ đám mây đơn giản và an toàn bảo vệ tất cả dữ liệu quý giá của bạn.
- Cập nhật Hệ điều hành và tất cả phần mềm khác lên phiên bản mới nhất.
- KHÔNG trả Tiền chuộc vì không có đảm bảo rằng ngay sau khi trả tiền chuộc bạn sẽ lấy lại dữ liệu.
Làm theo các hướng dẫn này để đi trước các âm mưu tàn độc của chúng.
Quyền riêng tư là tài sản quý giá, hãy An toàn...