
Windows 10/8/7 và Windows Server bao gồm một công cụ dòng lệnh gọi là Chương trình Chính sách Kiểm toán, AuditPol.exe, nằm trong thư mục System32 cho phép bạn quản lý và kiểm tra cài đặt chính sách kiểm toán phân loại con một cách chính xác hơn.
Thiết lập chính sách kiểm toán ở cấp độ danh mục sẽ ghi đè tính năng chính sách kiểm toán phân loại con mới. Giá trị registry mới được giới thiệu trong Windows Vista, SCENoApplyLegacyAuditPolicy, cho phép chính sách kiểm toán được quản lý bằng cách sử dụng các phân loại con mà không yêu cầu thay đổi Chính sách nhóm. Giá trị registry này có thể được đặt để ngăn chặn việc áp dụng chính sách kiểm toán cấp danh mục từ Chính sách nhóm và từ công cụ quản trị Local Security Policy.
AuditPol trong Windows 10
Nếu bạn muốn bật tùy chọn này, hãy mở Local Security Policy > Local Policies > Security Options.
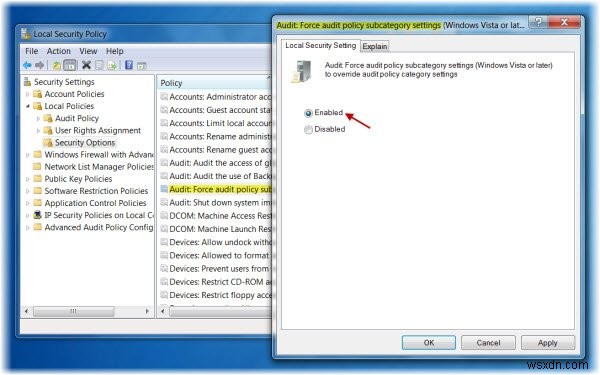
Bây giờ trong bảng điều khiển bên phải, nhấp đúp vào Audit: Force audit policy subcategory settings (Windows Vista or later) to override audit policy category settings. Chọn Enabled > Apply/OK.
AuditPol có một số công tắc cho phép bạn hiển thị, đặt, xóa, sao lưu và khôi phục cài đặt.
Đặc biệt, nó có thể được sử dụng để:
- Đặt và truy vấn chính sách kiểm toán hệ thống.
- Đặt và truy vấn chính sách kiểm toán cho mỗi người dùng.
- Đặt và truy vấn các tùy chọn kiểm toán.
- Đặt và truy vấn bộ mô tả bảo mật được dùng để ủy quyền truy cập vào chính sách kiểm toán.
- Báo cáo hoặc sao lưu chính sách kiểm toán vào file văn bản giá trị phân cách bằng dấu phẩy (CSV).
- Tải chính sách kiểm toán từ file văn bản CSV.
- Cấu hình SACLs tài nguyên toàn cục.
Nếu bạn mở dấu nhắc lệnh với quyền quản trị, bạn có thể dùng AuditPol để xem các cài đặt kiểm toán đã định nghĩa bằng cách chạy:
auditpol /get /category:*
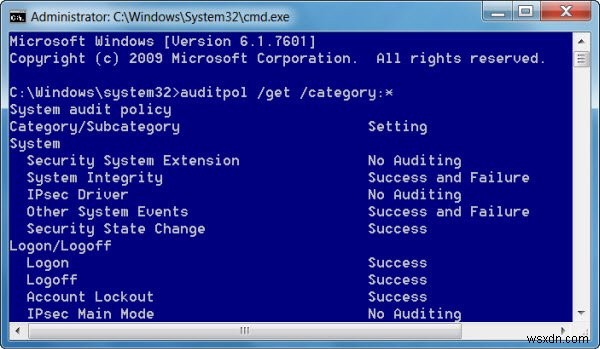
Một điểm cần lưu ý là khi xem cài đặt chính sách kiểm toán với AuditPol và Local Security Policy (secpol.msc), kết quả có thể hiển thị khác nhau. KB2573113 giải thích lý do:
AuditPol gọi trực tiếp API ủy quyền để thực hiện thay đổi đối với chính sách kiểm toán chi tiết. Secpol.msc thao tác đối tượng Chính sách nhóm Cục bộ, dẫn đến ghi thay đổi vào system32\GroupPolicy\Machine\Microsoft\Windows NT\Audit\Audit.csv. Các cài đặt lưu vào file .csv không được áp dụng trực tiếp vào hệ thống tại thời điểm sửa đổi, mà được ghi vào file và đọc sau bởi phần mở rộng phía máy khách (CSE). Ở chu kỳ làm mới chính sách nhóm tiếp theo, CSE áp dụng các sửa đổi có trong file .csv. Secpol.msc hiển thị những gì được đặt trong GPO cục bộ. Không có chế độ xem "cài đặt hiệu lực" trong secpol.msc sẽ hợp nhất các cài đặt AuditPol chi tiết và những gì được định nghĩa cục bộ như nhìn thấy với secpol.msc.
Để biết thêm chi tiết, truy cập AuditPol trên TechNet.