
Những người như bạn dành ngày càng nhiều thời gian trực tuyến mỗi ngày. Bạn nhận được thông tin bạn cần từ Internet thông qua các kết nối máy tính của bạn thiết lập với các nguồn bên ngoài. Hầu hết thời gian các kết nối này hoàn toàn an toàn, nhưng có thể có các tương tác độc hại diễn ra dưới mặt nước. Máy tính của bạn có thể đang truyền thông tin riêng tư, và bạn thậm chí không biết.
Nếu bạn nghi ngờ máy tính của mình có phần mềm độc hại hoặc vấn đề bảo mật, có một số cách dễ dàng để xem tất cả các kết nối nó đang thực hiện. Xem bản ghi các cổng mở và tiến trình có thể tiết lộ các kết nối trái phép hoặc truyền dữ liệu.
Có một số công cụ có sẵn hiển thị dữ liệu kết nối cho bạn. Bài viết này cung cấp cho bạn hai công cụ trực tuyến và một quy trình Windows để dùng cho mục đích này.
Sử dụng PowerShell
Để truy cập kết nối của bạn bằng PowerShell, trước tiên nhấn Win + x. Menu Power User sẽ mở ra. Menu này cung cấp các phím tắt đến nhiều công cụ trong Windows.
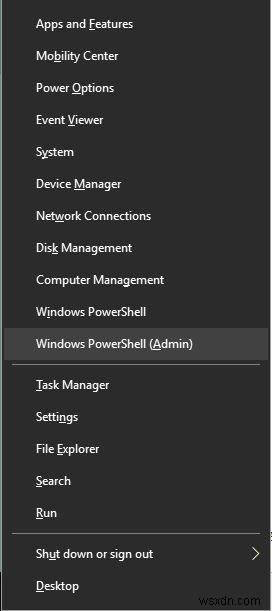
Tiếp theo, chọn tùy chọn PowerShell (admin). Bạn cần có đặc quyền admin để chạy công cụ này.
Gõ lệnh này:
netstat -abf 5 > activity.txt
và nhấn Enter. Lúc này máy tính của bạn sẽ bắt đầu ghi lại các kết nối đang được thiết lập và lưu chúng vào file văn bản.
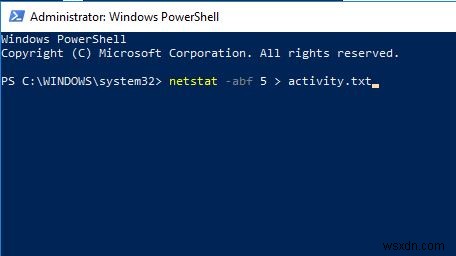
Bây giờ hãy để chương trình chạy trong vài phút. Bạn có thể tiếp tục làm việc khác nếu muốn.
Dừng ghi dữ liệu bằng cách nhấn Ctrl + c.
Gõ "activity.txt" và nhấn Enter để xem thông tin chương trình đã ghi.
Cuối cùng, mở file .txt trong Notepad.
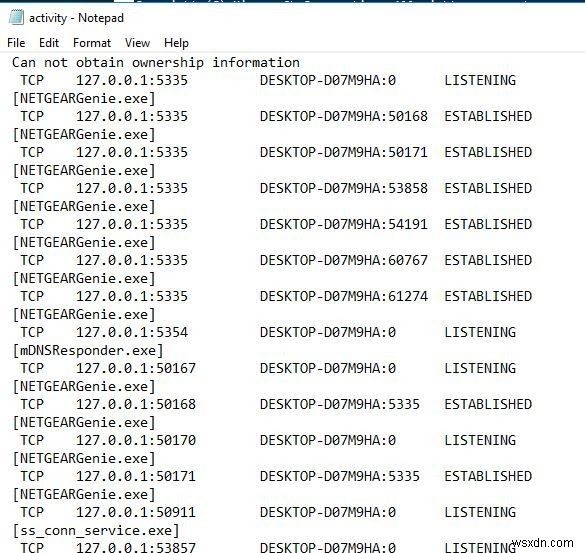
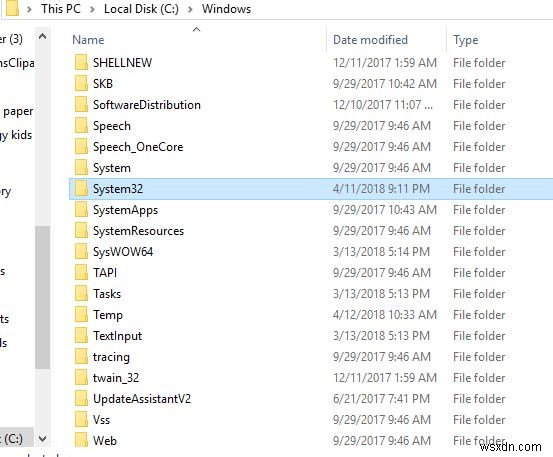
Tài liệu Notepad này được lưu trong thư mục System32 như hiển thị bên dưới nếu bạn cần tham khảo sau này.
Nếu bạn phát hiện thứ gì đó trong danh sách mà bạn không nhận ra, hãy tìm kiếm trực tuyến. Nếu nó trở nên nguy hiểm cho máy tính hoặc quyền riêng tư của bạn, hãy tìm kiếm lại để biết cách xóa nó.
Sử dụng TCPView
TCPView từ Microsoft là công cụ trực tuyến có sẵn để hiển thị các kết nối. Bạn có thể tải xuống miễn phí, và nó cũng là một phần của bộ công cụ SysInternals. Khi bạn chạy chương trình này, bạn sẽ xem danh sách kết nối theo thời gian thực. Vì nó chạy theo thời gian thực, bạn có thể kết thúc tiến trình, đóng kết nối, và tra cứu thêm thông tin ngay từ công cụ khi nó chạy.
Để sử dụng TCPView:
- Đi đến trang tải xuống TCPView.
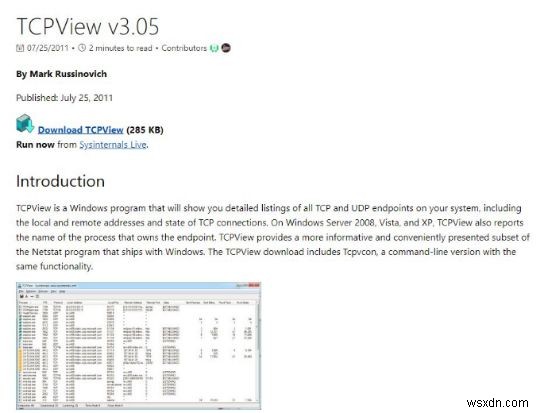
- Nhấn vào nơi ghi "download TCPView".
- Sau khi tải xong, giải nén file từ thư mục .zip.
- Cuối cùng, chạy file ứng dụng TCPView.
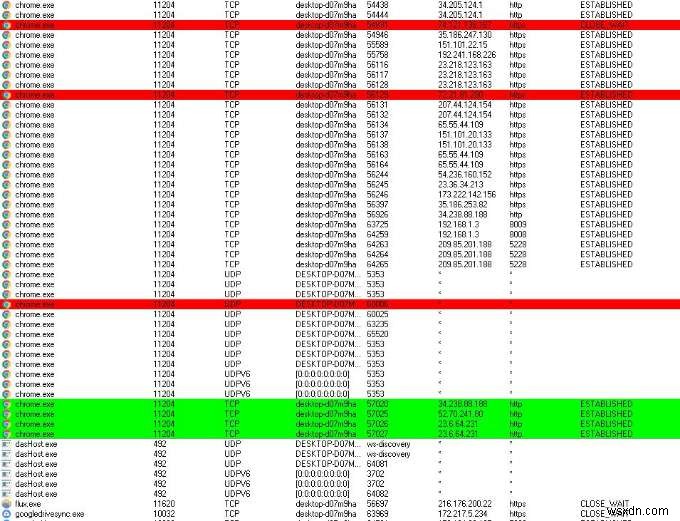
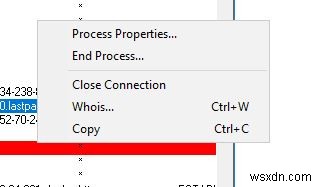
Ngay từ đó, công cụ sẽ bắt đầu hiển thị tất cả kết nối hiện tại máy tính của bạn đang sử dụng. Nếu bạn thấy thứ gì bạn không chắc chắn, bạn có thể nhấp chuột phải vào tiến trình và nhấn "Whois ..." để lấy thêm thông tin về nó.
Khi chương trình chạy, các dòng dữ liệu cụ thể sẽ được làm nổi bật với đường màu đỏ, vàng, hoặc xanh lá. Các đường màu này thu hút sự chú ý đến bất kỳ thay đổi nào trong các tiến trình. Làm nổi bật xanh lá cho thấy kết nối thiết bị vừa mở, và khi nó đóng, sẽ là màu đỏ. Làm nổi bật vàng cho thấy đã xảy ra thay đổi trong kết nối đó.
Chương trình này hoạt động nhanh, và hiển thị nhảy đến các phần khác nhau của danh sách khá thường xuyên, khiến đôi khi khó nhấp vào một dòng cụ thể.
Nếu bạn định dùng điều này thường xuyên, bạn có thể muốn kéo file .exe của ứng dụng ra màn hình desktop hoặc ghi nhớ kỹ nơi bạn lưu nó. Nó không tạo biểu tượng hoặc thêm vào danh sách chương trình của bạn.
CurrPorts
CurrPorts là một công cụ trực tuyến khác có sẵn để tải xuống từ Nirsoft. Nó rất giống TCPView, nhưng cung cấp một số thông tin tập trung hơn. Nó cũng chỉ ra các thay đổi trong kết nối, nhưng có thêm tính năng làm nổi bật bất kỳ hoạt động đáng ngờ nào bằng màu hồng.
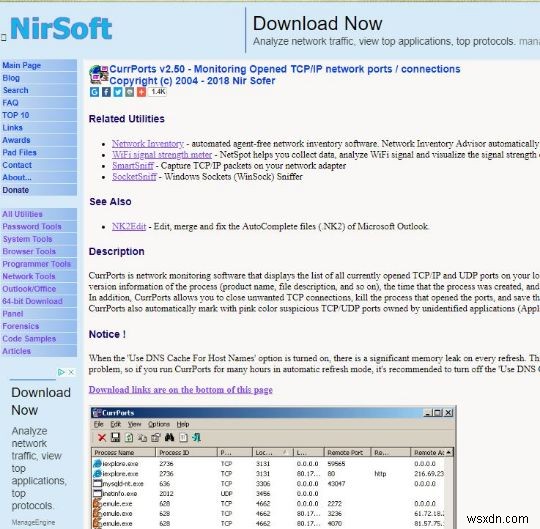
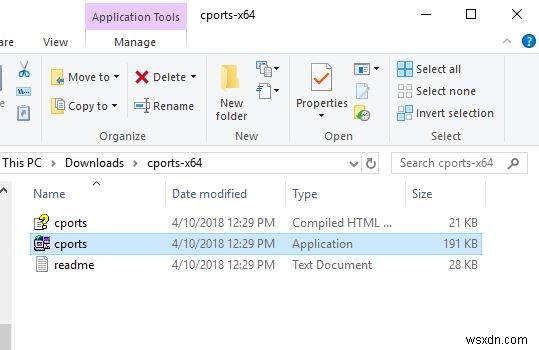
Để lấy công cụ này, tải xuống tại đây. Nó ở gần cuối trang, vì vậy hãy tiếp tục cuộn. Đảm bảo tải đúng phiên bản nếu bạn cần chương trình cho phiên bản 64-bit của Windows.
Quy trình cài đặt giống hệt TCPView.
Nếu bạn nghĩ có gì đó lạ đang xảy ra với máy tính của bạn, các chương trình và công cụ này sẽ giúp bạn có khởi đầu tốt trong việc tìm giải pháp cho vấn đề.