
Bạn có bao giờ thắc mắc liệu có thể theo dõi hoạt động đăng nhập của người dùng trong Windows để có hồ sơ ai đã đăng nhập và khi nào họ đăng nhập? Điều này hoàn toàn khả thi trong hệ thống Windows bằng tính năng Logon Auditing (Kiểm soát đăng nhập). Việc theo dõi hoạt động đăng nhập và đăng xuất rất hữu ích trong môi trường máy chủ hoặc tổ chức nơi dữ liệu là bảo mật, cũng như trong các tình huống bạn chỉ muốn biết "ai đã làm việc này" trên hệ thống Windows của mình. Mặc định, tính năng Logon Auditing bị tắt trong Windows. Trong bài viết này, chúng ta sẽ xem cách bật Logon Auditing và cách xem các sự kiện theo dõi đó trên hệ thống Windows.
Lưu ý: Logon Auditing chỉ khả dụng trong các phiên bản Pro, Ultimate và Enterprise của Windows 8.
Logon Auditing là gì?
Logon Auditing là một cài đặt Chính sách nhóm (Group Policy) tích hợp sẵn trong Windows, cho phép quản trị viên Windows ghi lại và kiểm tra từng trường hợp hoạt động đăng nhập và đăng xuất của người dùng trên máy tính cục bộ hoặc qua mạng. Ngoài việc theo dõi sự kiện đăng nhập và đăng xuất, tính năng này còn có thể theo dõi bất kỳ lần thử đăng nhập thất bại nào. Điều này đặc biệt hữu ích trong việc xác định và phân tích các cuộc tấn công vào máy Windows của bạn.
Bật Logon Auditing
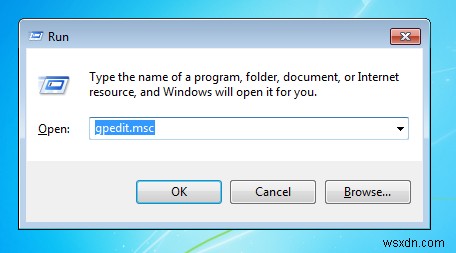
Để bật Logon Auditing, chúng ta cần định cấu hình cài đặt Chính sách nhóm Windows. Nhấn "Win + R", gõ gpedit.msc và nhấn Enter để mở Trình soạn thảo Chính sách nhóm Windows.
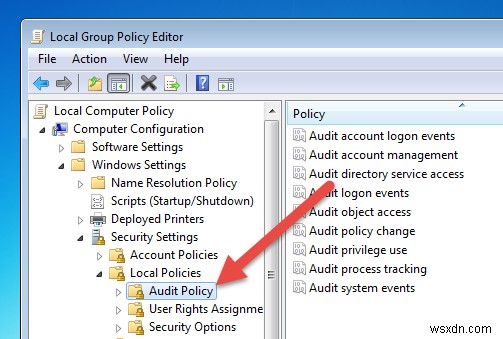
Một khi đã ở trong Trình soạn thảo Chính sách nhóm, điều hướng đến "Computer Configuration -> Windows Settings -> Security Settings -> Local Policies" và sau đó chọn "Audit Policy" ở ngăn bên trái.
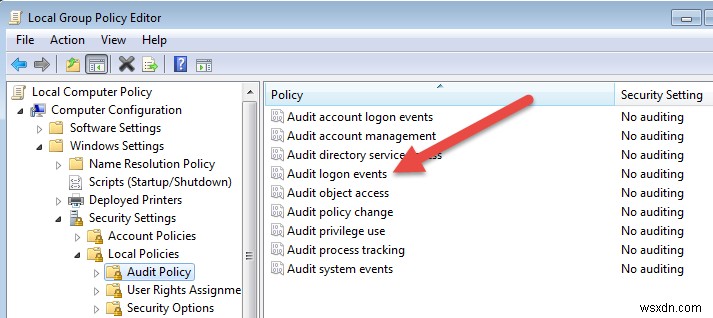
Thao tác trên sẽ hiển thị một số chính sách ở ngăn bên phải. Tại đây, nhấp đúp vào chính sách "Audit logon events" để mở nó. Vui lòng không nhầm lẫn "Audit logon events" với "Audit account logon events" vì đó là cài đặt cho mục đích hoàn toàn khác.
Khi cửa sổ mở ra, hãy chọn cả hai hộp kiểm "Success" (Thành công) và "Failure" (Thất bại). Bây giờ nhấn nút "Apply" và "OK" để lưu thay đổi.
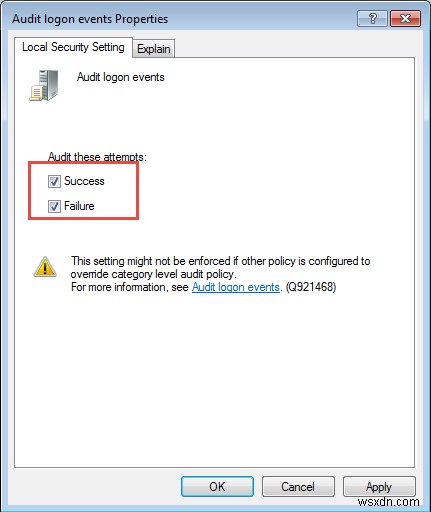
Đó là tất cả những gì cần làm. Từ thời điểm này trở đi, mọi lần đăng nhập, đăng xuất và lần thử đăng nhập thất bại sẽ được ghi lại trong Event Viewer (Trình xem sự kiện) dưới dạng các sự kiện.
Xem sự kiện kiểm soát đăng nhập
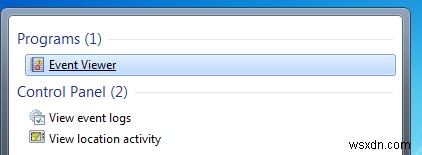
Bạn có thể xem tất cả các sự kiện đăng nhập, đăng xuất và thử đăng nhập thất bại trong Windows Event Viewer. Bạn có thể khởi chạy Event Viewer bằng cách tìm kiếm trong menu Start. Nếu bạn đang dùng Windows 8, bạn có thể khởi chạy nó bằng menu Power User (Win + X).
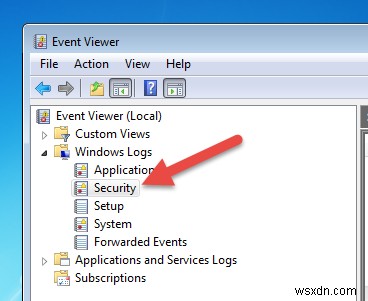
Sau khi đã khởi chạy Event Viewer, hãy điều hướng đến Windows Logs (Nhật ký Windows) rồi đến tab Security (Bảo mật).
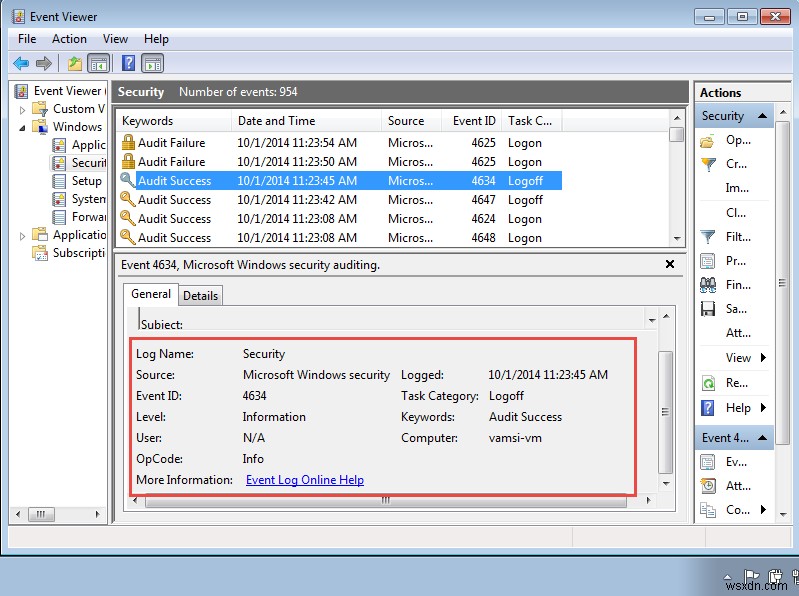
Ở đây bạn sẽ tìm thấy tất cả các sự kiện liên quan đến bảo mật đã xảy ra trên hệ thống Windows của bạn. Nếu bạn nhấp đúp vào từ khóa "Audit Success", bạn sẽ tìm thấy các chi tiết như người dùng đã đăng nhập hoặc đăng xuất, dấu thời gian, v.v. Mẹo nhỏ: bạn có thể lọc nhật ký sự kiện bằng "Event ID" (ID sự kiện) hoặc "Task Category" (Danh mục tác vụ). Như bạn thấy từ hình dưới đây, Logon Auditing cũng theo dõi các lần thử đăng nhập thất bại.
Đó là tất cả, và thật đơn giản để theo dõi đăng nhập người dùng trong hệ thống Windows của bạn.
Hy vọng hữu ích, và hãy để lại bình luận bên dưới nếu bạn gặp bất kỳ vấn đề nào khi bật tính năng Logon Auditing trong Windows.