
 Tháng 10/2011, Quỹ Phần mềm Tự do (FSF) suy đoán khả năng Microsoft cố chặn các hệ điều hành khác không cho khởi động trên máy tính, dùng khái niệm mới Unified Extensible Firmware Interface (UEFI). Microsoft demo boot Windows 8 trong 8 giây. Người dùng Linux: Bạn có nên lo lắng?
Vấn đề là gì?
Đây dường như là lúc tốt cho người dùng Linux lên tiếng nếu họ dùng cả hai OS trên cùng máy. Mặc dù không vấn đề với chính UEFI, tính năng "secure boot" (khởi động an toàn) trong kiến trúc có thể khiến máy Windows 8 không cho OS khác "đi kèm". "Secure boot" được triển khai để ngăn máy dùng boot loader độc hại làm hỏng thành phần quan trọng. Rất tiếc, phương pháp tải OS không tương thích với Linux, và chúng ta chưa có tin tức về việc Apple có kế hoạch làm OS mới đi quanh vấn đề này hoặc ít nhất dùng công nghệ này.
Yêu cầu chứng chỉ Windows 8
Là một phần yêu cầu chứng chỉ, tất cả PC muốn chạy Windows 8 sớm phải tuân thủ kiến trúc UEFI và làm cho việc boot Windows 8 qua secure boot trở nên khả thi. Việc chuẩn hóa này làm tôi lo ngại, vì Linux sẽ bị đẩy ra khỏi tranh tài trừ khi một bản phân phối ra mắt cũng tuân thủ yêu cầu mới của Microsoft. Điều đó không nên khó, nhưng có lẽ có cách khác triển khai UEFI mà không yêu cầu sửa đổi OS cố gắng chạy trên máy. Có bao nhiêu malware boot loader? Tôi nghĩ một số nhà sản xuất bo mạch chủ đã bảo vệ chống lại điều đó.
Lo ngại của FSF
Quỹ Phần mềm Tự do phát hiện yêu cầu mới cho chứng chỉ Windows 8 có thể cản trở OS tự do cài đặt trên máy mới. Quỹ hiện có petition (kêu gọi) bạn ký tại đây. Petition yêu cầu Microsoft làm cho tính năng "Secure Boot" của UEFI cho phép phần mềm tự do và OS chạy trên máy. Nó cũng nói nhà sản xuất máy tính nên bao gồm tùy chọn tắt tính năng này, để phần mềm tự do như Linux chạy trên bất kỳ máy nào.
Phản hồi của Microsoft
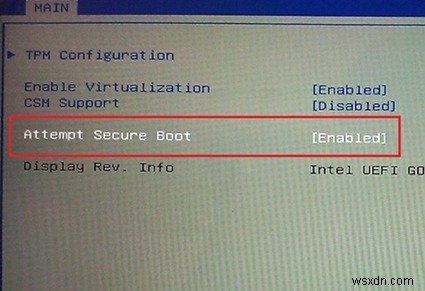
Chắc chắn Microsoft theo dõi vấn đề và phản hồi, nói rằng đã có tùy chọn trong nguyên mẫu phần cứng để tắt secure boot từ bo mạch chủ. Chúng ta vẫn không chắc bạn có thể chạy Windows 8 với secure boot tắt không. Microsoft gián tiếp thừa nhận tùy chọn này có thể thiếu trên một số nền tảng không do công ty phát hành. Nói cách khác, bất kỳ OEM nào cũng có thể chọn bỏ qua tùy chọn tắt secure boot, làm bước đầu tiên tới thế giới không có OS tự do.
Giải pháp
Nhiều người không nhận ra, nhưng đã có giải pháp chống tấn công boot loader được triển khai bởi một số OEM. Tất cả giải pháp này không ngắt quá trình hooking liên quan đến tải OS. Xác thực có thể đạt được qua chip trên bo mạch chủ, giống như secure boot, mà không làm OS thay đổi mã boot chính. Mặc dù tôi không phải chuyên gia phát triển OS, tôi vẫn biết có cách khác đạt được điều tương tự. Tại sao Microsoft chọn secure boot, buộc OEM triển khai kiến trúc chuẩn thống nhất? Để lại ý kiến trong bình luận!
Photo Credit: BIOS Configuration Screen - Microsoft