
Bạn có tệp hoặc tin nhắn muốn giấu kín? Để giữ chúng an toàn, bạn nên dùng khóa mã hóa GPG. Nếu bạn chạy Linux, mã hóa tệp dùng GPG dễ dàng miễn là bạn cài GnuPG.
Đây là cách bạn có thể tạo khóa GPG trong Linux chỉ với vài lệnh terminal đơn giản.
Cài Đặt GnuPG
Bạn cần bắt đầu bằng cài GnuPG. Cho bản phân phối Debian hoặc Ubuntu, mở terminal và chạy:
sudo apt install gnupg
Các bản phân phối dùng DNF hoặc YUM (như Fedora) nên chạy:
yum install gnupg
hoặc
dnf install gnupg
Nếu bạn chạy Arch, cài GnuPG với lệnh sau:
pacman -S gnupg
Bạn cũng có thể tải mã nguồn và tự biên dịch nếu thích.
Tạo Cặp Khóa GPG Của Bạn
Khi GnuPG đã cài, bạn cần tạo cặp khóa GPG riêng, bao gồm khóa riêng (private) và khóa công khai (public). Khóa riêng là khóa chính. Nó cho phép bạn giải mã/mã hóa tệp và tạo chữ ký được ký bằng khóa riêng.
Khóa công khai, mà bạn chia sẻ, có thể dùng để xác minh tệp mã hóa thực sự đến từ bạn và được tạo bằng khóa của bạn. Nó cũng có thể dùng bởi người khác để mã hóa tệp cho bạn giải mã.
Để tạo cặp khóa, mở terminal, và gõ:
gpg --gen-key
Điều này sẽ bắt đầu tạo cặp khóa. Bạn sẽ được yêu cầu nhập họ tên và địa chỉ email. Làm vậy và nhấn Enter.
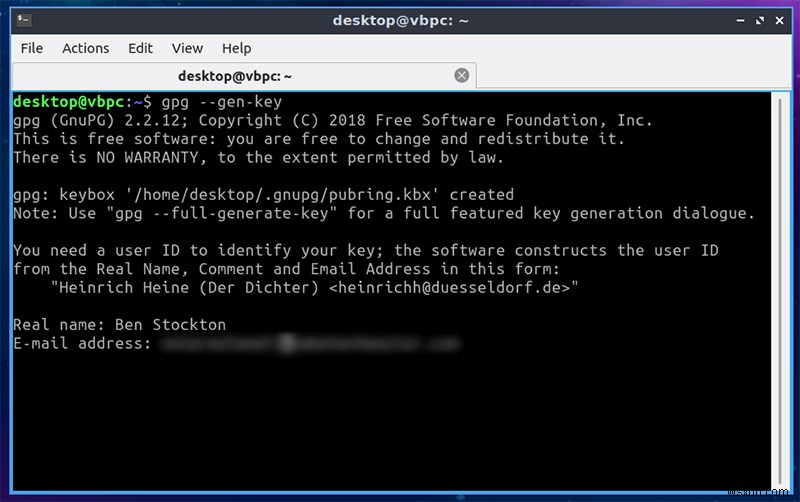
Bạn sẽ được yêu cầu xác nhận lựa chọn, chỉnh sửa hoặc thoát. Chọn tùy chọn và nhấn Enter.
Trước khi khóa được tạo, bạn cần cung cấp cụm từ mật khẩu (passphrase) an toàn. Gõ nó và nhấn Enter.
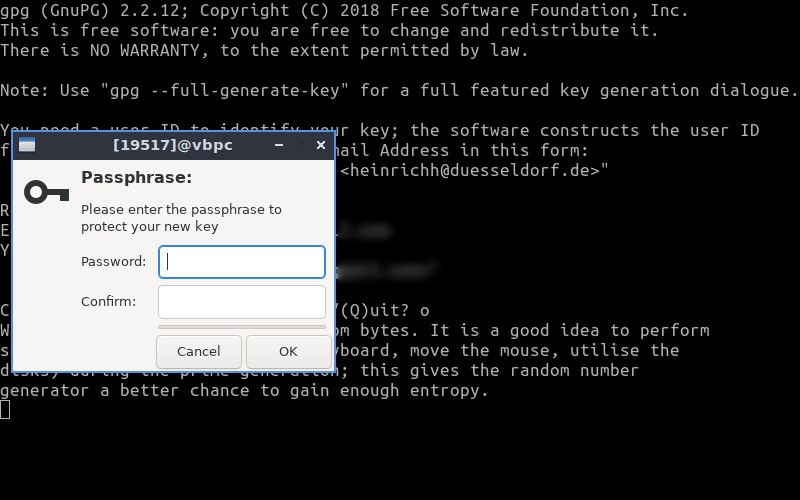
Có thể mất một chút thời gian để khóa được tạo. Khi xong, bạn sẽ thấy xác nhận.
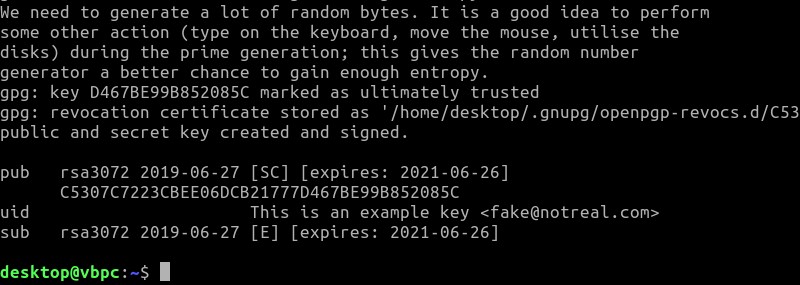
Thu Hồi Khóa (Revoking Keys)
Nếu vì lý do nào đó bạn cần thu hồi khóa, chạy lệnh sau:
gpg --output revoke.asc --gen-revoke uid
uid sẽ là ID người dùng khóa của bạn. Ví dụ, bạn có thể dùng địa chỉ email ở đây. Điều này sẽ tạo chứng chỉ thu hồi – bạn sẽ cần passphrase để làm điều này. Bạn cần đưa ra lý do, chọn từ danh sách số từ không đến ba.
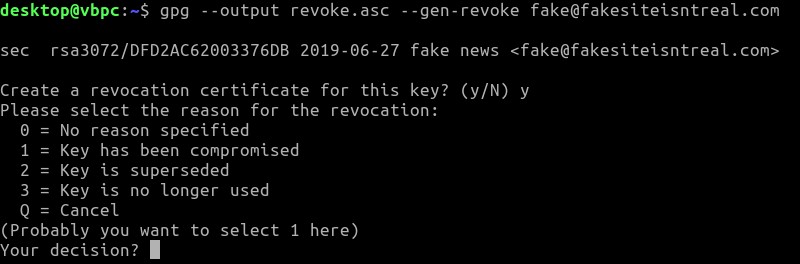
Bạn có thể làm điều này ngay sau khi tạo khóa. Nó sẽ xuất chứng chỉ ra tệp – trong trường hợp này, tệp tên "revoke.asc".
Xuất Khóa Công Khai Ra Tệp
Để chia sẻ tệp hoặc tin nhắn với người khác, bạn cần chia sẻ khóa công khai, nghĩa là xuất nó từ máy. Để xuất khóa công khai ra tệp, mở terminal và gõ:
gpg --armor --export your@emailaccount.com > key.asc
Nếu bạn muốn khóa ở định dạng đọc được (ví dụ ASCII trong tệp văn bản), chạy:
gpg --armor --output key.txt --export your@emailaccount.com
Bạn có thể mở tệp này bằng bất kỳ trình soạn thảo văn bản tiêu chuẩn nào.
Xuất Khóa Công Khai Lên Keyserver
Bạn có thể làm cho khóa công khai dễ chia sẻ và tìm thấy bằng cách đăng ký nó lên keyserver, kho khóa công khai. Bạn có thể dùng kho MIT, ví dụ, sẽ đồng bộ khóa của bạn với các kho khác.
Trước tiên, tìm ID khóa bằng cách mở terminal và gõ:
gpg --fingerprint
Tìm khóa của bạn và ghi nhớ 8 chữ số cuối của ID người dùng khóa (vân tay ID người dùng). Ví dụ, B852 085C.
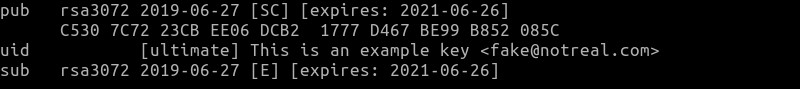
Sử dụng ID 8 chữ số của bạn và gõ sau, thay B852 085C bằng của bạn:
gpg --keyserver pgp.mit.edu --send-key B852085C
Khóa công khai của bạn sẽ được đăng ký với keyserver, nơi người khác có thể tìm và nhập nó. Nhớ rằng, khóa công khai an toàn để chia sẻ. Nó không thể dùng để giải mã tệp hoặc tin nhắn nhưng có thể dùng để mã hóa chúng gửi cho bạn, nơi chỉ bạn có thể giải mã.
Mã Hóa Và Giải Mã Tệp
Để mã hóa tệp, mở terminal và chạy:
gpg --encrypt --recipient 'your@emailaccount.com' --output encryptedfile.txt.enc originalfile.txt
Bạn có thể thay email người nhận bằng vân tay khóa nếu thích. Thay tên tệp đầu ra và đầu vào bằng tệp bạn mã hóa, cũng như tệp đầu ra.
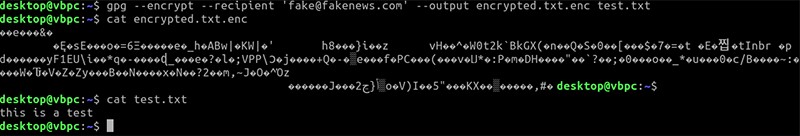
Để giải mã tệp, chạy lệnh sau:
gpg --decrypt --output decrypted.txt encryptedfile.txt.enc
Bạn sẽ được yêu cầu cung cấp passphrase để cho phép truy cập khóa riêng để giải mã tệp. Nó sẽ xuất nội dung giải mã ra tệp liệt kê dưới cờ --output.
Sự An Tâm Với Mã Hóa GPG
Trong thế giới lý tưởng bạn không cần lo lắng về mã hóa tệp nhạy cảm. Thế giới không lý tưởng, tuy nhiên. Nếu bạn lo ngại ánh mắt dòm ngó, mã hóa GPG sẽ giữ an toàn tệp, tin nhắn và email của bạn.
Nếu bạn dùng Windows, bạn có thể mã hóa tệp với Gpg4win thay thế. Bạn có mẹo mã hóa riêng để chia sẻ? Để lại bình luận bên dưới.