
Một trong những điều tuyệt vời nhất về Linux là lượng công cụ open source có sẵn, mặc dù chúng có thể chưa được cài đặt. Trong hướng dẫn này, chúng ta sẽ cài đặt OpenVas, một ứng dụng quét và quản lý lỗ hổng open-source, sau đó chạy quét lỗ hổng đầu tiên.
Trước hết, chúng ta phải chọn bản phân phối Linux cơ sở. Hướng dẫn này sẽ dùng Ubuntu. Một số bản phân phối khác, như Kali Linux, có thể đã cài sẵn.
Ngoài cài đặt Ubuntu, chúng ta cần chọn phiên bản OpenVas sẽ làm việc. Hiện có ba phiên bản lưu hành. Cho hướng dẫn này, chúng ta sẽ dùng phiên bản mới nhất – Greenbone Vulnerability Management (GVM) phiên bản 10. Để đọc thêm chi tiết về OpenVas hoặc GVM, có thể tìm thấy tại đây.
Bắt đầu
Để bắt đầu cài đặt GVM, chúng ta cũng cần cài kho lưu trữ bắt buộc phù hợp, mà GVM phụ thuộc vào. Để làm điều này, chúng ta sẽ mở phiên terminal bằng cách nhấn Ctrl + Alt + T và chạy lệnh sau:
sudo add-apt-repository ppa:mrazavi/gvm
Đầu ra của lệnh trên sẽ đưa ra hướng dẫn dựa trên văn bản cho GVM nhưng cũng đưa ra hướng dẫn tùy chọn.
Cập nhật cài đặt Ubuntu
Bắt đầu với cài đặt mới Ubuntu 18.04, chúng ta sẽ muốn đảm bảo chúng ta hoàn toàn cập nhật. Để làm điều này, chạy lệnh sau:
sudo apt-get update
Cài đặt OpenVas
Đến đây, chúng ta sẵn sàng cài đặt GVM. Cơ sở dữ liệu mặc định dùng cho GVM là SQLite. Nếu bạn thích cơ sở dữ liệu khác cho giải pháp này, bạn có thể tìm hướng dẫn thêm tại liên kết cung cấp ở trên.
Để cài đặt GVM, chạy:
sudo apt install gvm
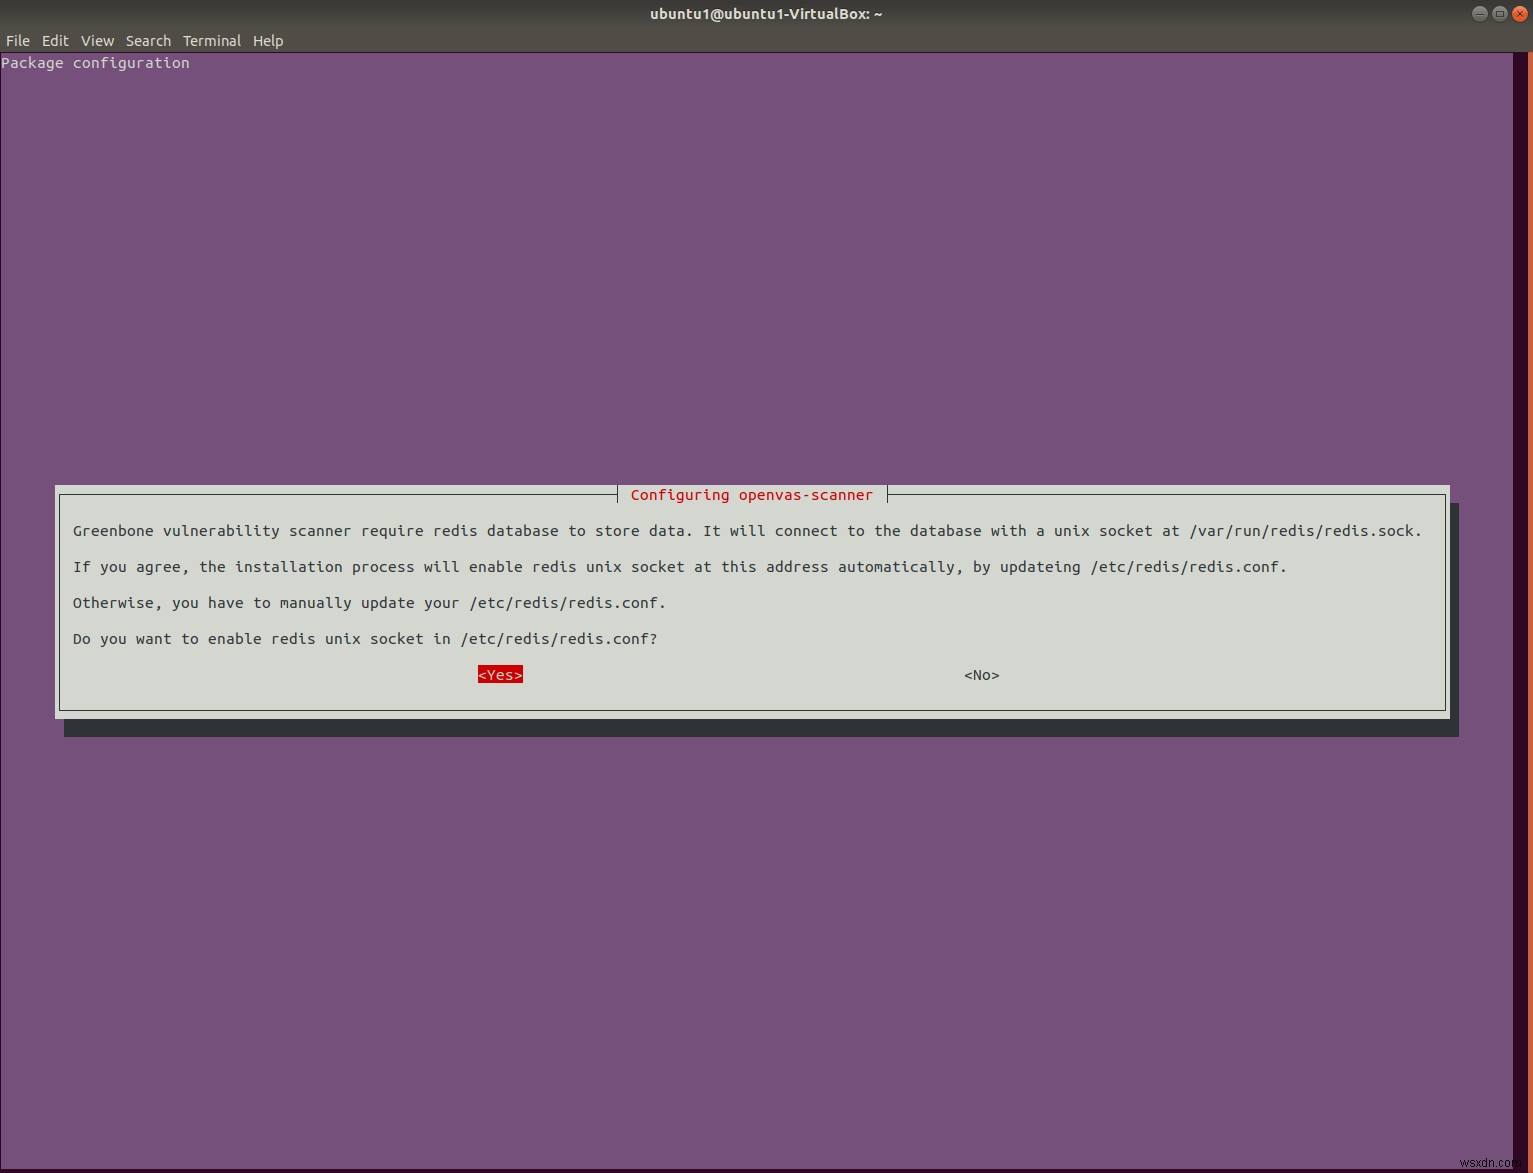
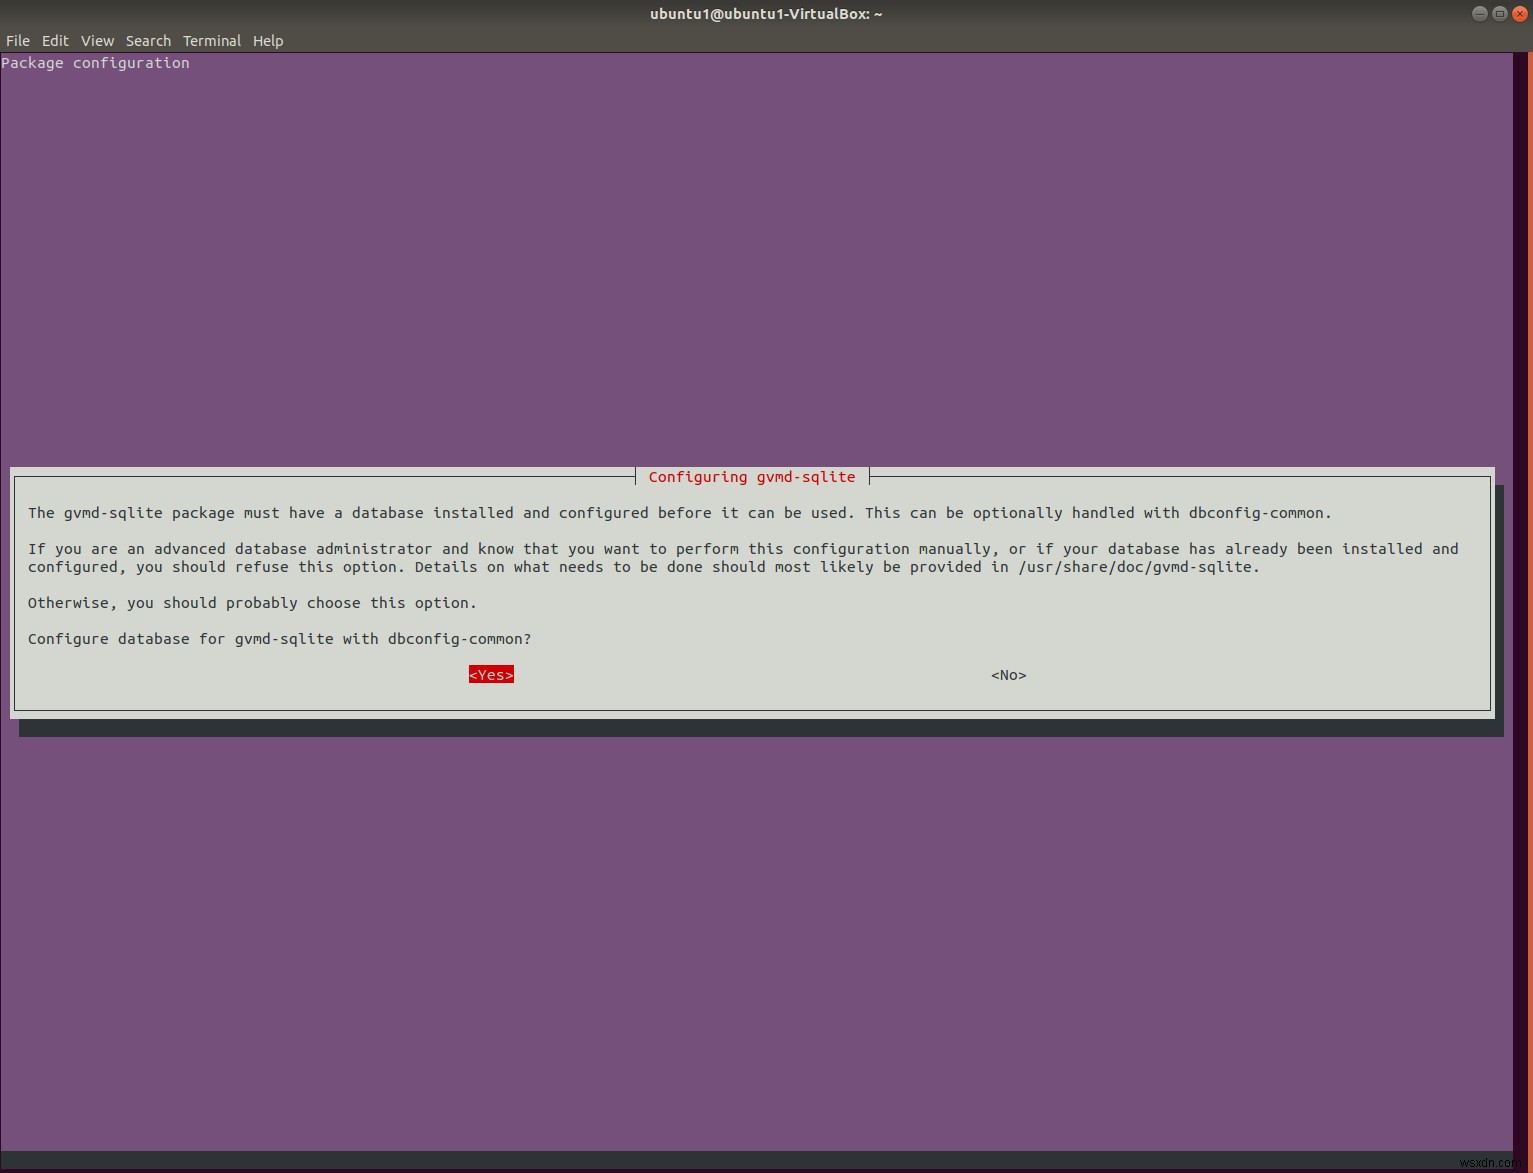
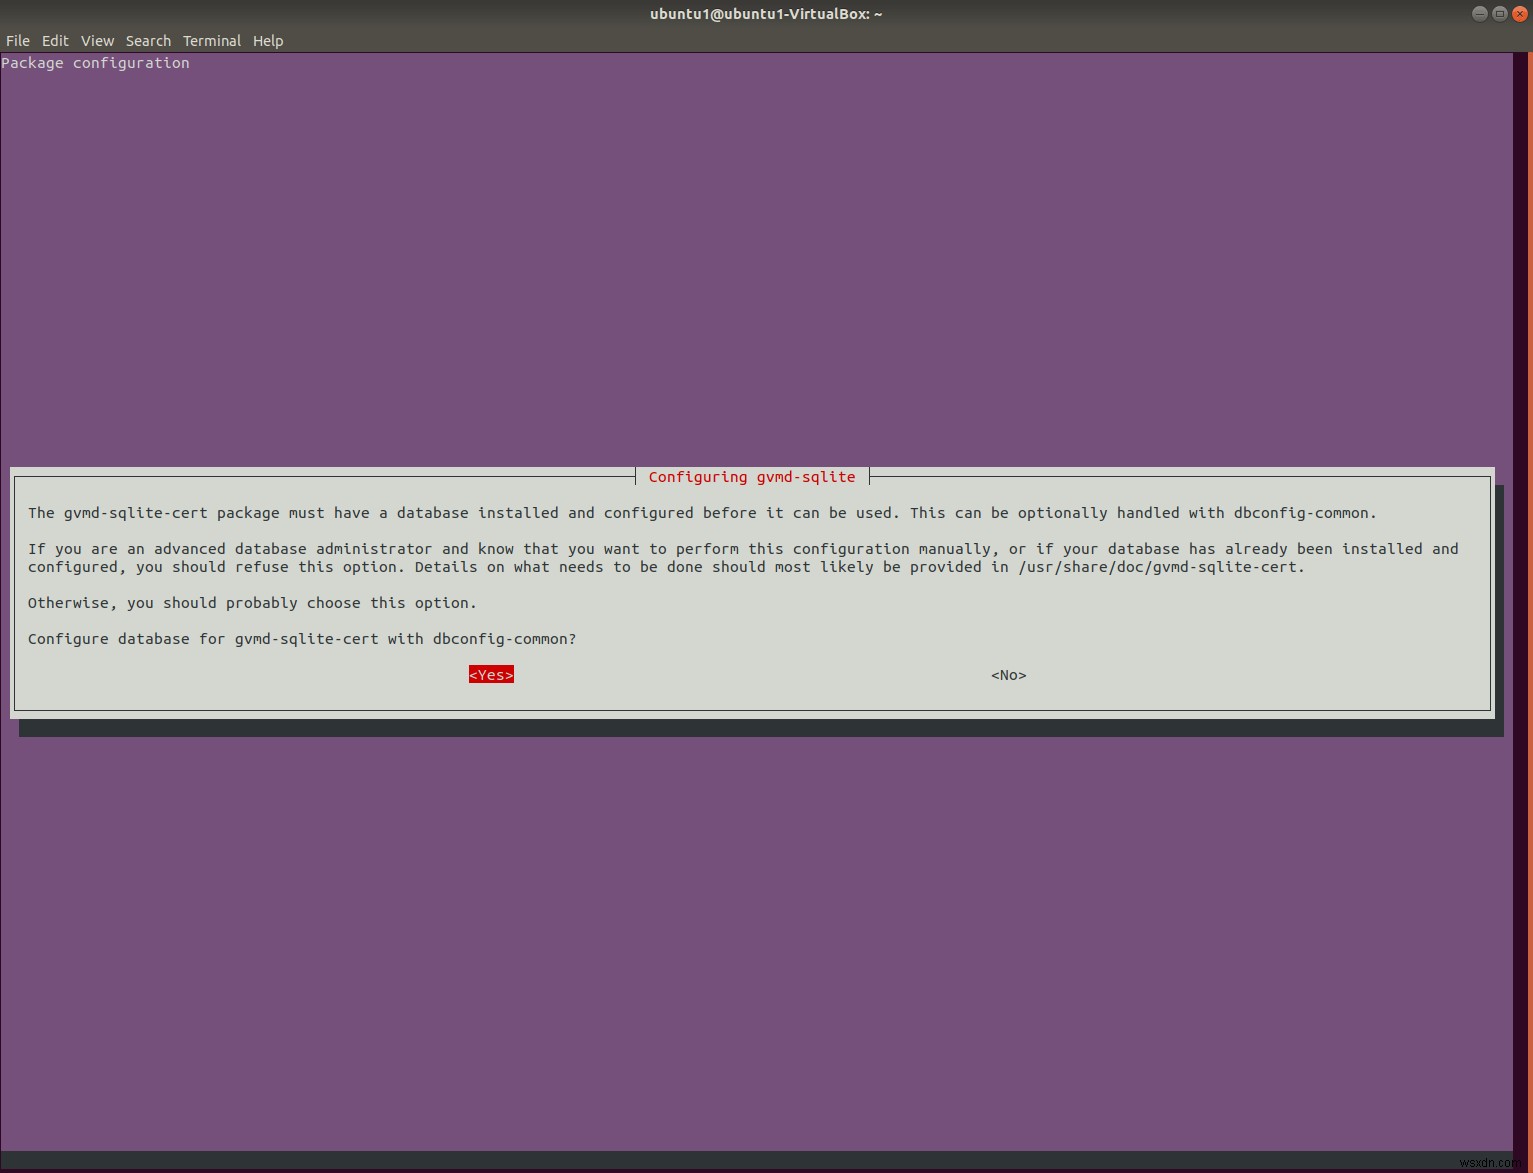
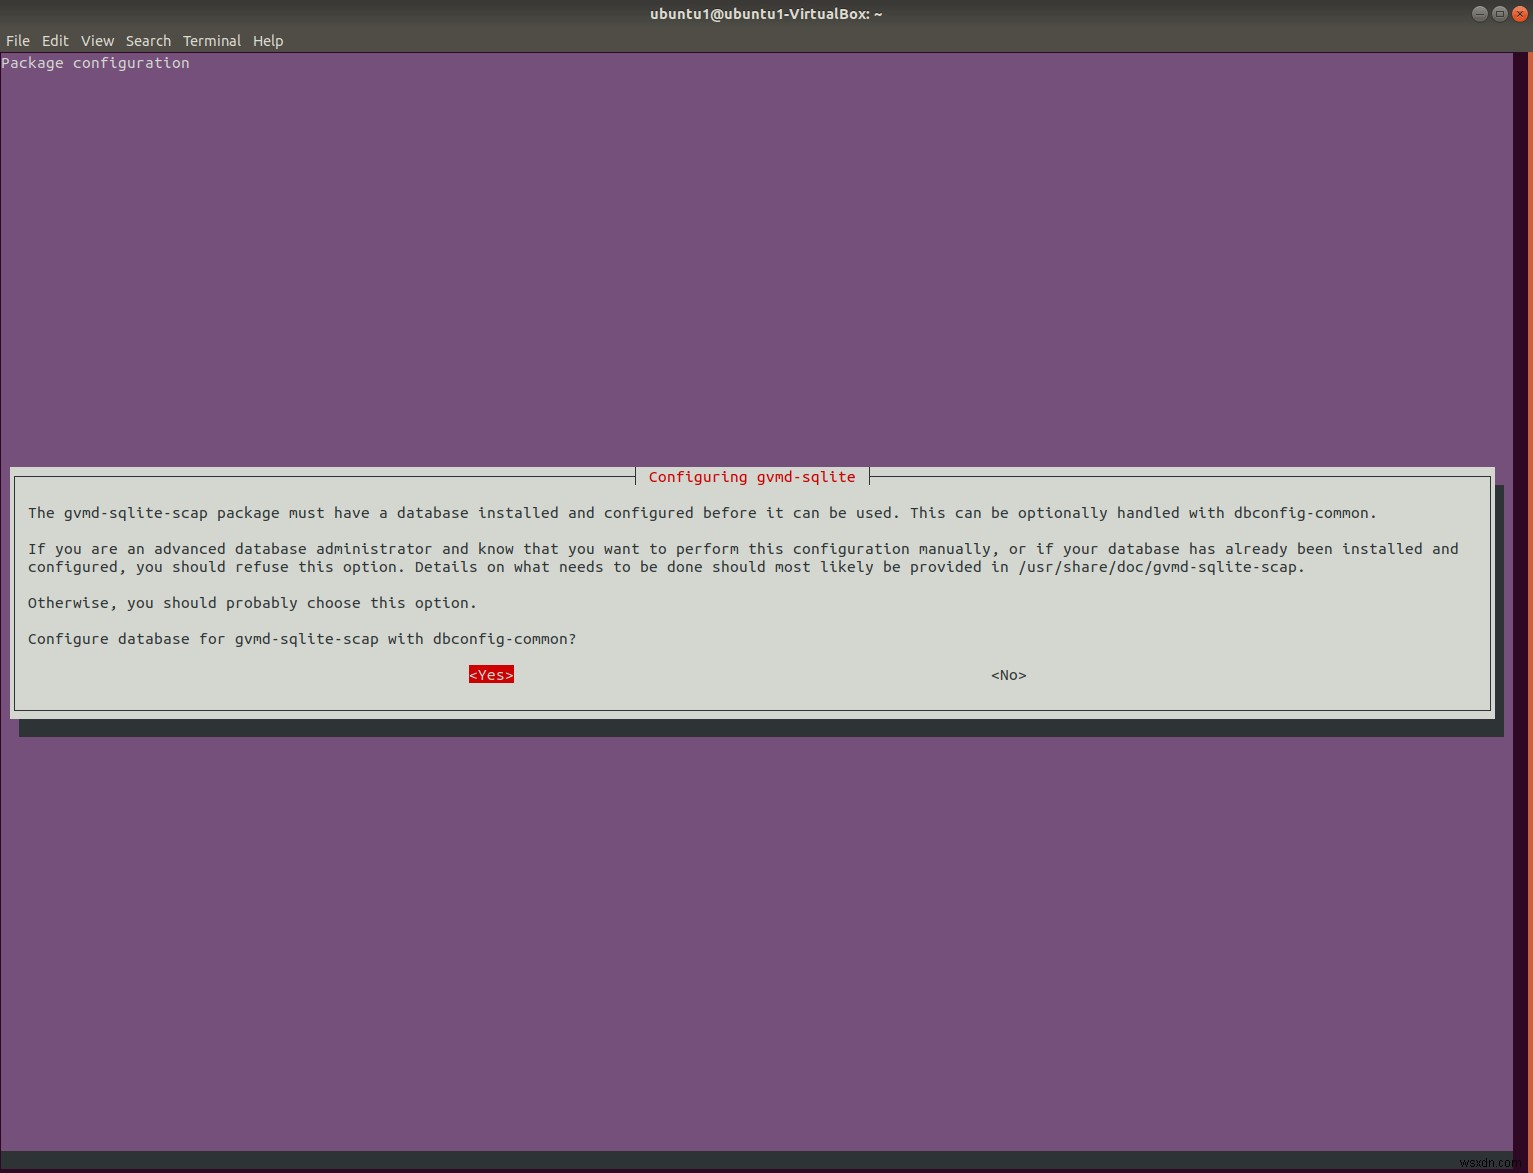
Trong quá trình cài đặt, bạn sẽ được nhắc với các bước cấu hình bổ sung:
Để cấu hình Unix Socket, chọn "Yes".
Để cấu hình GVMD-sqlite, chọn "Yes".
Để cấu hình GVMD-sqlite-cert, chọn "Yes".
Để cấu hình GVMD-sqlite-scap, chọn "Yes".
Khi cài đặt hoàn tất, bước cuối cùng là cập nhật dữ liệu greenbone nvt/cert/scap với bộ lệnh sau:
sudo greenbone-nvt-sync
sudo greenbone-scapdata-sync
sudo greenbone-certdata-sync
Chạy quét đầu tiên
Chúc mừng hoàn thành cài đặt GVM – bây giờ phần vui bắt đầu. Đầu tiên, để tự an tâm, hãy kiểm tra trạng thái cài đặt. Tất cả ứng dụng chạy đúng nên hiển thị chấm xanh hoặc trạng thái 'active' khi chạy. Chúng ta có thể làm điều đó bằng cách chạy:
systemctl status gvmd # manager
systemctl status openvas-scanner # scanner
systemctl status gsad # web ui
GVM cho phép người dùng dùng giao diện Web. Để truy cập giao diện Web, điều hướng trình duyệt web đến:
https://localhost:4000
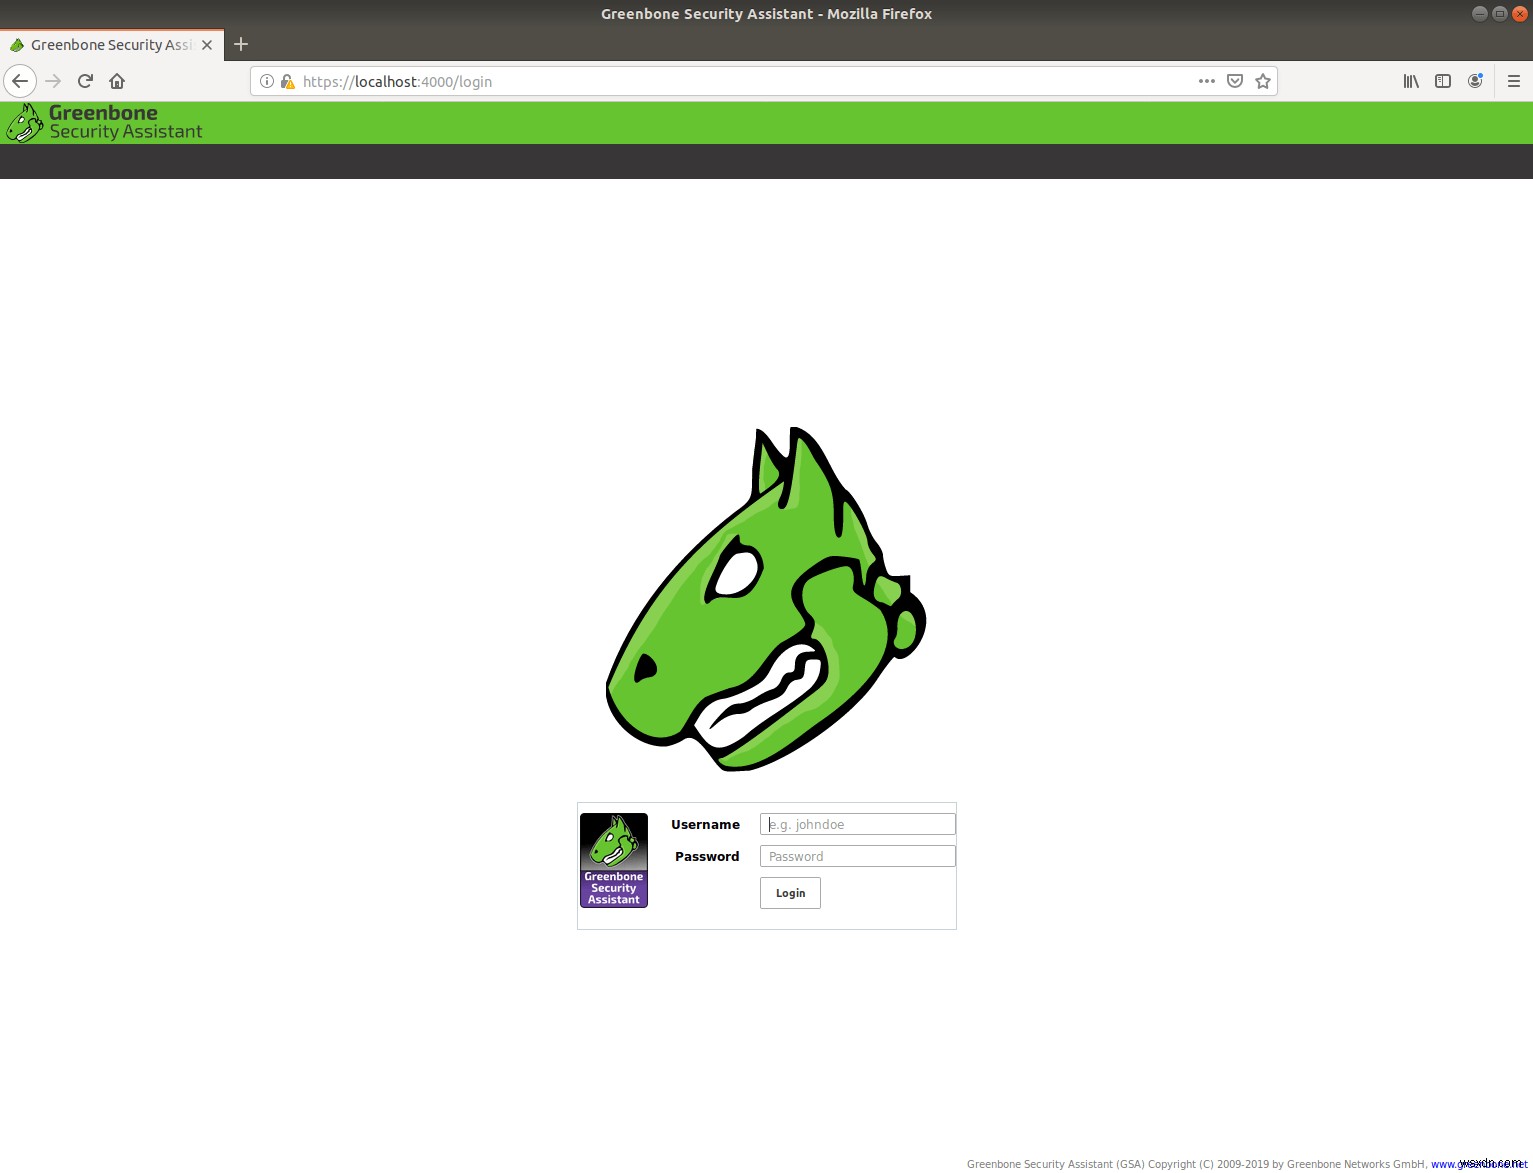
Đăng nhập với thông tin sau:
Username: admin
Password: admin
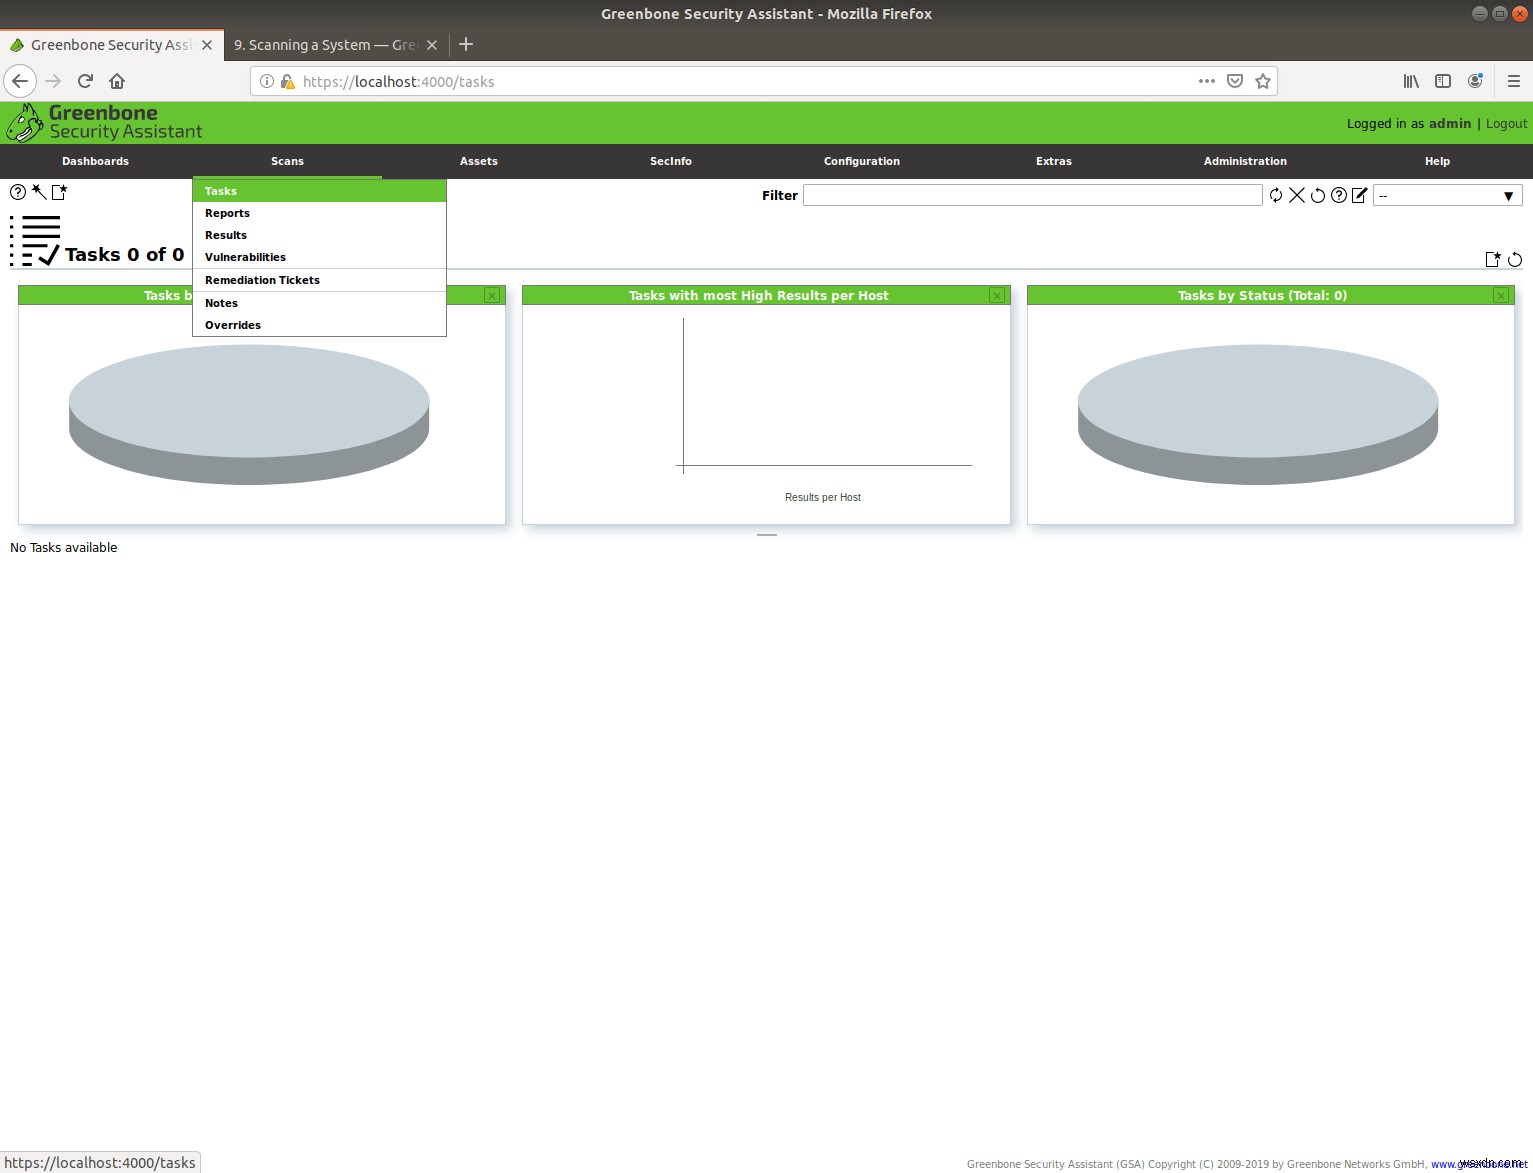
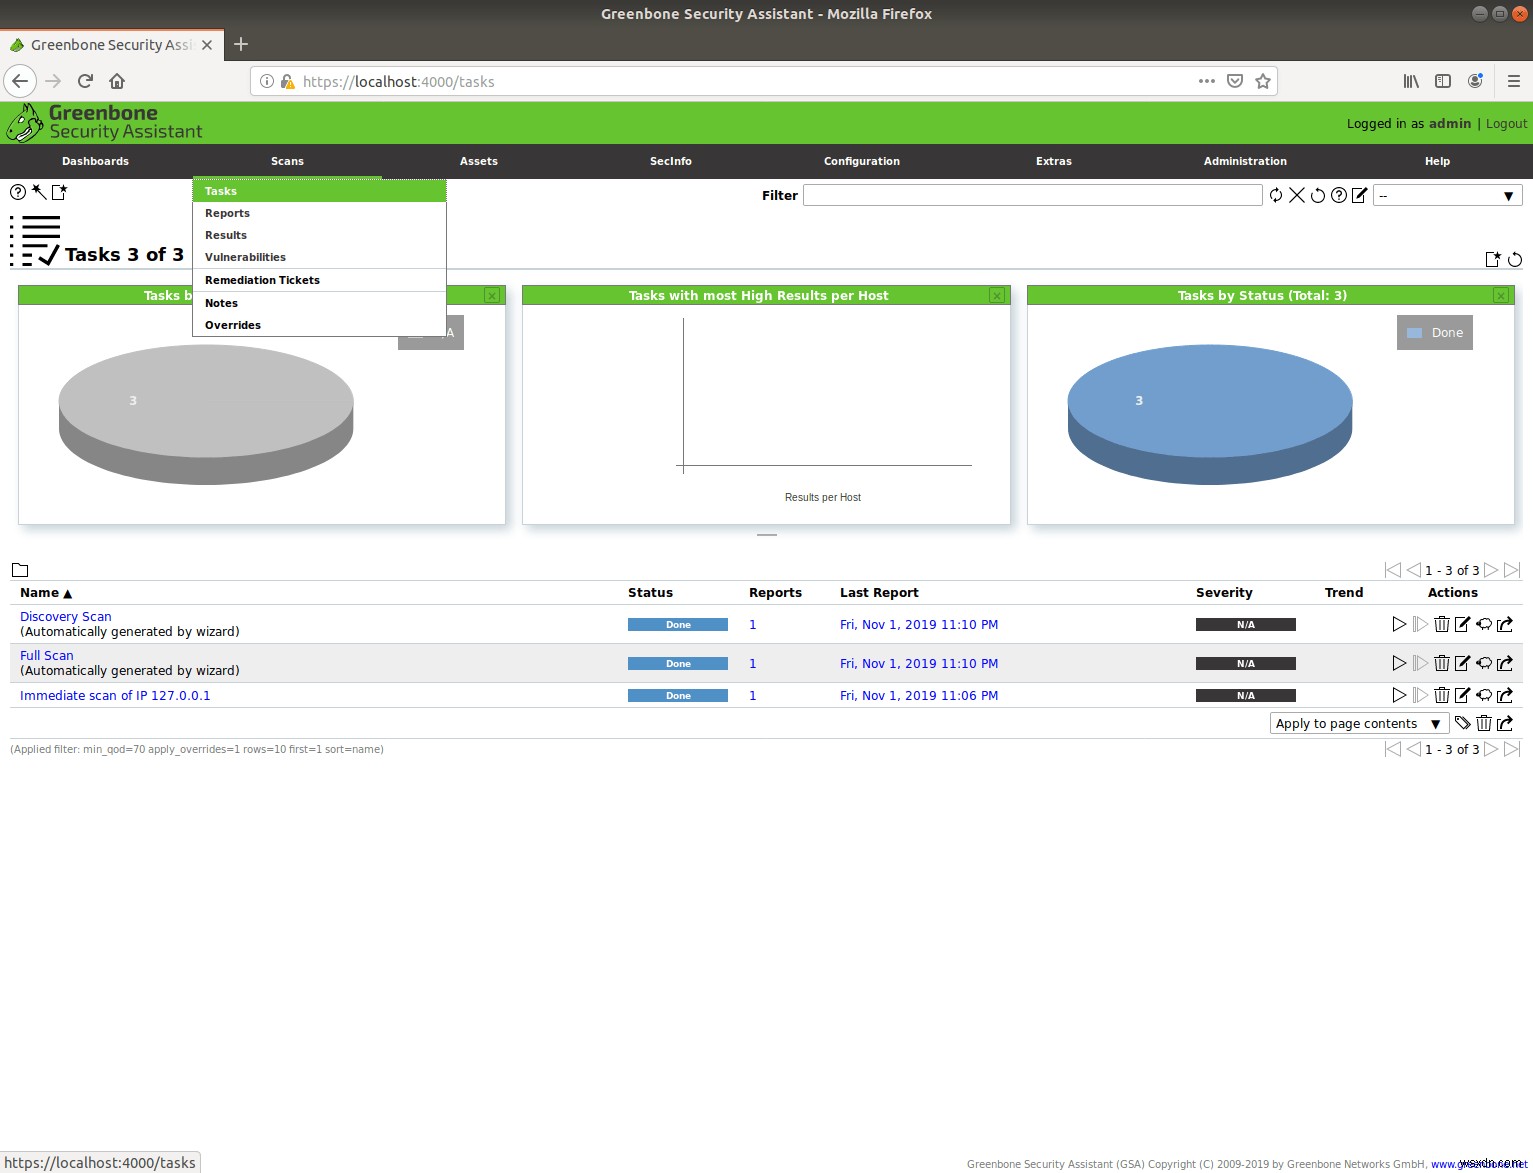
Sau khi đăng nhập với thông tin admin, chúng ta có thể thiết lập quét đầu tiên. Để làm điều này, chọn "Scan -> Tasks" từ menu ứng dụng.
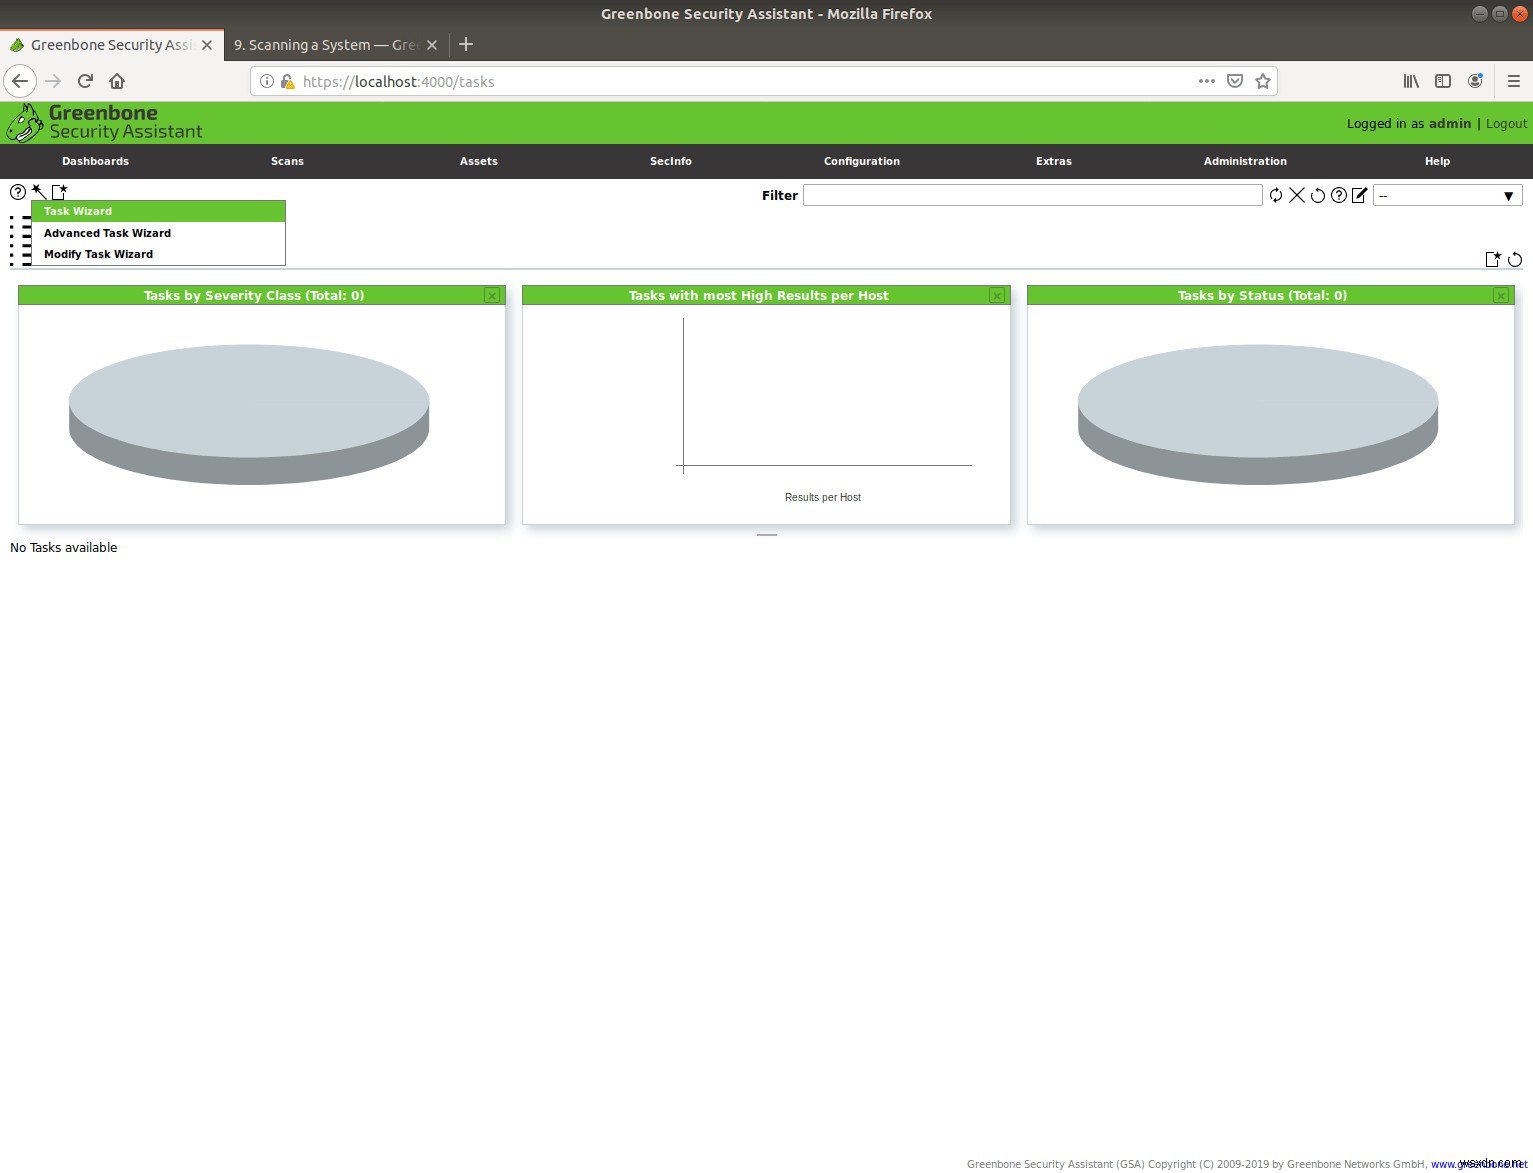
Sau đó từ cửa sổ task, tìm biểu tượng 'wand' và chọn Task Wizard.
Khi cửa sổ Task Wizard xuất hiện, chúng ta sẽ nhập địa chỉ IP của host. Vì chúng ta chỉ dùng một máy, chúng ta sẽ quét local host. Để làm điều này, xác nhận 127.0.0.1 được nhập. Nếu không, nhập thủ công vào khoảng trống.
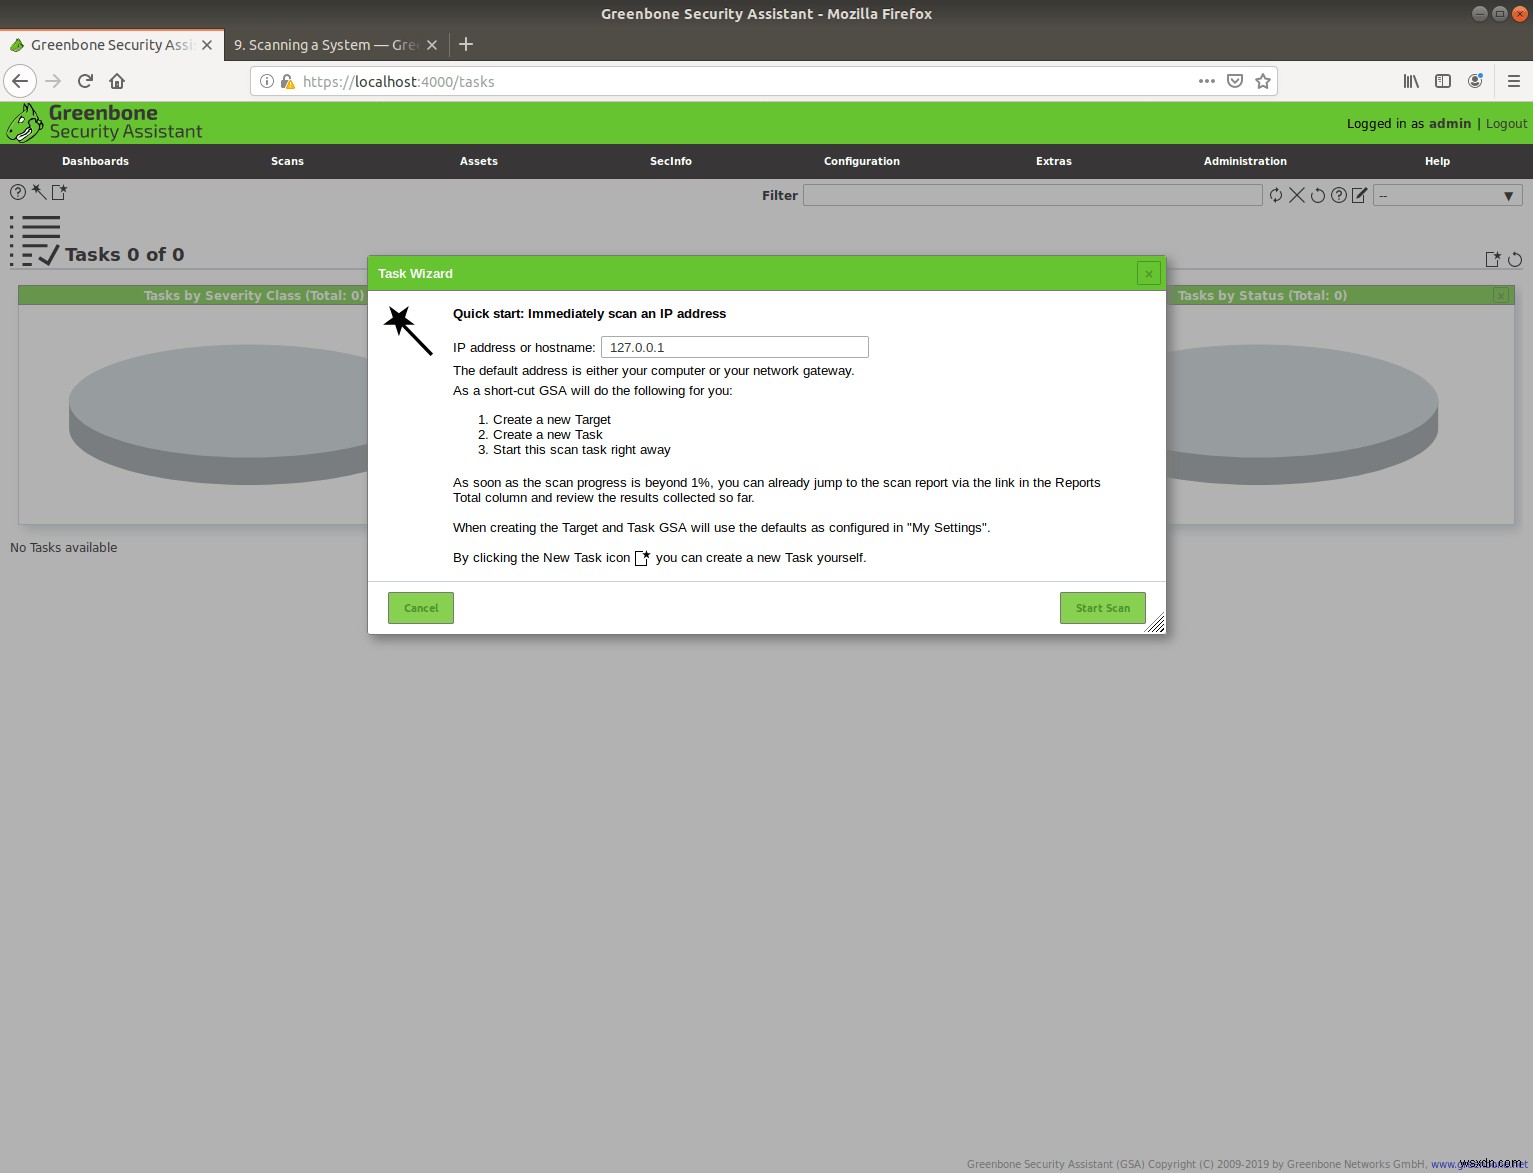
Nhấp "Start Scan" và đợi. Có thể mất vài phút, tùy thuộc vào bạn dùng cài đặt Ubuntu mới hay máy hiện có.
Khi quét hoàn tất, bạn sẽ thấy trang tương tự như các thông báo sau.
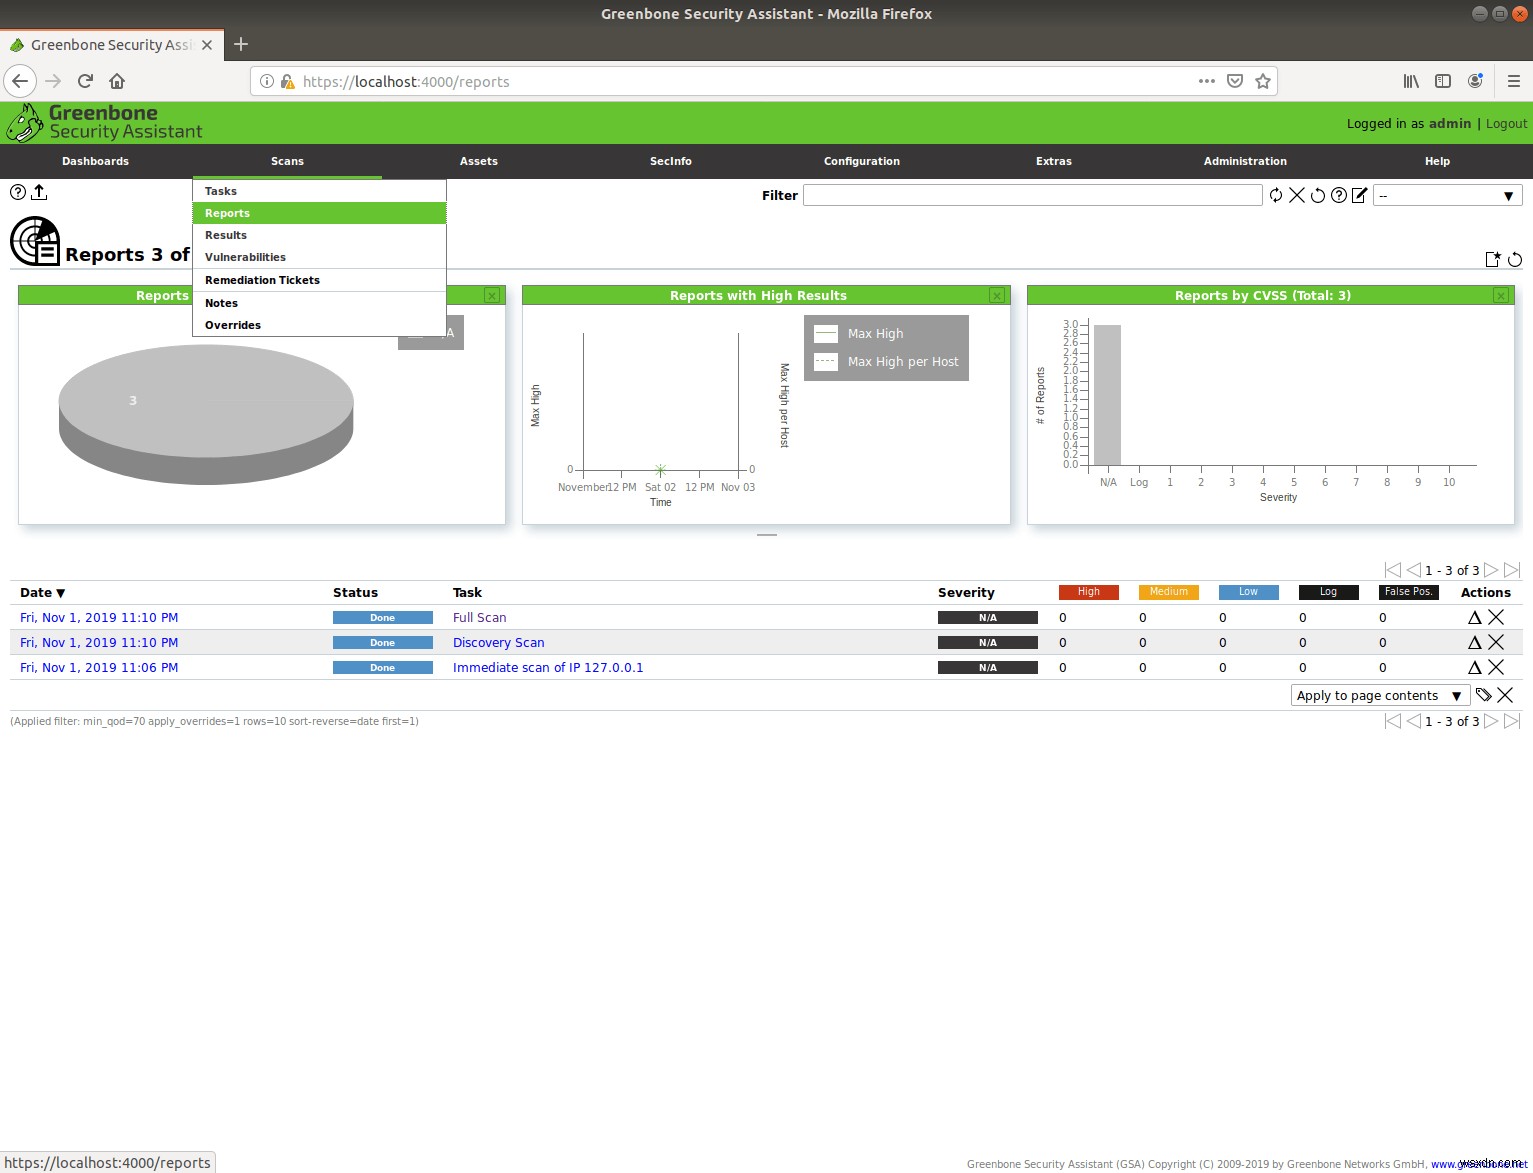
Bây giờ để xem kết quả, vào "Scans -> Reports". Do đây là máy test mới, kết quả của tôi không có phát hiện. Nếu bạn chạy quét trên máy hiện có trong mạng công ty hoặc nhà, bạn có thể có kết quả khác.
Kết luận, chúng ta mới chỉ chạm đến ngọn núi băng những gì GVM có thể làm để tìm lỗ hổng hệ thống. Tôi thách thức bạn cấu hình các quét khác nhau và khám phá những điều bạn có thể không biết tồn tại. Bạn sẽ ngạc nhiên về những gì tìm thấy, tôi đảm bảo. Happy Scanning!