
Sự ra mắt của máy tính cá nhân cài sẵn Windows 8 cũng giới thiệu một thay đổi under-the-hood gây tranh cãi – Secure Boot. Secure Boot là công nghệ có trong mọi máy mới cài sẵn Windows 8 và tem chính hãng. Nó nhằm kiểm tra xem bạn có hệ điều hành được chứng nhận cài đặt trước khi boot. Điều này ngăn hệ thống chạy bất kỳ OS "không được chứng nhận" (hoặc không tin cậy), giảm rủi ro mã độc chạy lúc boot.
Ý tưởng này hợp lý, nhưng hoàn toàn bỏ qua thực tế PC chạy được không chỉ Windows – có Linux, BSD, và nhiều hơn. Kể từ khi spec có hiệu lực, developer Linux đã làm việc chăm chỉ để hỗ trợ nó để mọi người tiếp tục cài bản phân phối yêu thích.
Vì nhà sản xuất thường tuân theo spec Microsoft, bạn khó tìm máy không có Secure Boot. Nếu bạn có máy không có Secure Boot, bạn sẽ dễ dàng hơn theo thủ tục cài đặt thường. Nhưng nếu bạn "bị kẹt" với nó, đây là những gì bạn cần làm.
Thử Cài Bình Thường
Kể từ Ubuntu 12.10 và 12.04.2, bản phân phối đã thêm hỗ trợ Secure Boot. Mặc dù hỗ trợ này nên hoạt động trên hầu hết hệ thống, nhưng không đảm bảo. Cách tốt nhất để biết là thử boot media cài và cài Ubuntu lên ổ cứng. Hãy chắc chắn bạn dùng media 64-bit, vì chỉ bản 64-bit làm việc với UEFI Secure Boot (quy tắc này áp dụng cho mọi OS, không chỉ Ubuntu hay Linux).
Nếu không boot được media cài hoặc không boot vào cài đặt mới, thì có chuyện gì sai sót. Vì Secure Boot là công nghệ mới, trải nghiệm khác nhau cho mỗi người, lỗi phần lớn chưa giải thích được.
Tắt Secure Boot
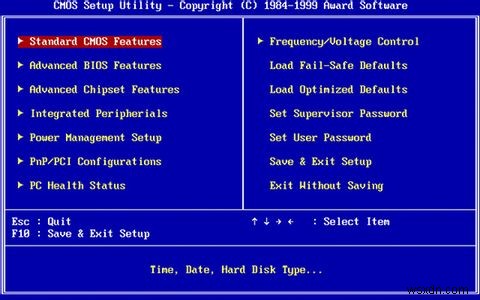
Nếu cài đặt bình thường với Secure Boot bật thành công, tuyệt vời! Nếu không, bạn cần thử cách khác. Spec của Microsoft quy định: để được chứng nhận Windows 8, phải cho phép người dùng tắt công nghệ này. Do đó, bạn nên vào BIOS của hệ thống và tìm cài đặt Secure Boot để tắt. Các phân vùng Windows bạn giữ lại vẫn chạy bình thường, chỉ giảm an ninh hệ thống một chút.
Tắt tính năng này nên cho phép Ubuntu cài và chạy không vấn đề. Chỉ nhớ boot từ media cài ở chế độ UEFI thay vì BIOS để đồng nhất, vì Windows 8 đã cài ở chế độ UEFI.
Bật Lại Secure Boot Nếu Muốn
Từ đây, bạn có 2 lựa chọn: giữ Secure Boot tắt và làm việc với rủi ro an ninh tăng nhẹ, hoặc thử bật lại. Bạn hoàn toàn có thể thử bật lại nếu muốn, vì luôn có thể tắt lại nếu Ubuntu không load.
Sửa Chữa Tùy Chọn Boot
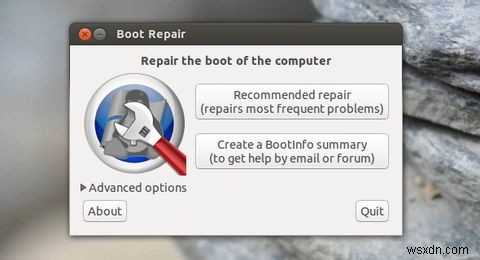
Nếu bạn vẫn giữ Windows cùng Ubuntu, bạn rất có thể cần cập nhật cấu hình boot để nó nhận diện đúng Windows, đặc biệt trong môi trường Secure Boot. Bạn có thể dễ dàng sửa lỗi với tiện ích Boot-Repair.
Trước hết, bạn cần thêm PPA (kho cá nhân) và cài đặt trước khi dùng. Bạn làm tất cả, bao gồm khởi chạy tiện ích, bằng lệnh:
sudo add-apt-repository ppa:yannubuntu/boot-repair && sudo apt-get update && sudo apt-get install -y boot-repairsau đó chạy
boot-repairđể khởi chạy.
Tại đây, bạn click "Recommended repair", hoặc vào Advanced options đảm bảo tùy chọn Secure Boot được bật (chỉ nếu bạn chọn bật lại). Hy vọng sau khởi động lại, mọi thứ ổn!
Kết Luận
Thật tiếc, hỗ trợ Secure Boot chưa hoàn hảo, nên bạn cần may mắn để xem có làm việc được với công nghệ này bật không. Nếu không, bạn phải hy sinh và tắt Secure Boot, nhưng tôi không thấy đây là quyết định quá khó vì tôi vẫn ổn mà không có lợi ích của công nghệ này. Luôn có câu hỏi: liệu phức tạp do biện pháp an ninh tạo ra có thực sự đáng giá cho sử dụng cá nhân không.
Bạn đã cài thành công Ubuntu với Secure Boot bật? Bạn có máy muốn thử cài Ubuntu? Hãy cho chúng tôi biết trong bình luận!
Cũng xem "Ubuntu: Hướng Dẫn Người Mới Bắt Đầu".
Nguồn ảnh: Uwe Hermann, Award Software International Inc.