
Trên CentOS, RedHat và Fedora, bạn có thể cấu hình cài đặt tự động bản cập nhật bảo mật ngay khi chúng xuất hiện trong kho. Trong bài này, chúng tôi sẽ nói cách dùng yum-cron hoặc dnf-automatic để định kỳ kiểm tra và tự động cài đặt bản cập nhật bảo mật trên CentOS và RHEL Linux.
Cấu hình cập nhật tự động với Yum-cron trên CentOS 7/ RHEL 7
Để tự động cập nhật CentOS 7 hoặc RHEL 7, bạn có thể dùng công cụ yum-cron, cài bằng trình quản lý gói yum:
# yum install -y yum-cron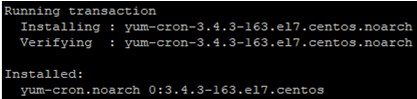
Sau khi cài gói, chỉnh sửa file cấu hình:
# nano /etc/yum/yum-cron.confVà làm các thay đổi sau:
update_cmd = security
update_messages = yes
download_updates = yes
apply_updates = yes
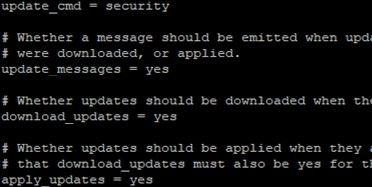
Các tham số này nghĩa là bản cập nhật bảo mật phải tự động tải và cài. Tất cả cập nhật khác bị bỏ qua, bạn có thể cài thủ công.
Bạn cũng có thể dùng các tùy chọn:
security-severity:Critical – chỉ cài cập nhật bảo mật quan trọng;
minimal-security – cài bản sửa lỗi và cập nhật bảo mật;
minimal-security-severity:Critical – chỉ cài bản sửa lỗi và cập nhật quan trọng.
Nếu mail transfer agent (MTA) được cấu hình trên máy chủ, bạn có thể bật thông báo email tự động đến địa chỉ email chỉ định trong file cấu hình:
emit_via = email
email_from = server32@localhost
email_to = update_alerts@woshub.com
email_host = smtpgw.woshub.com
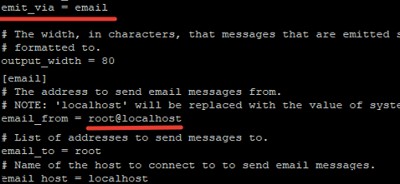
Bạn có thể loại trừ một số gói khỏi tác vụ cài đặt cập nhật tự động. Thêm tên gói trong trường exclude của phần [base], ví dụ:
exclude= mysql* kernel* php*
Lưu thay đổi trong file cấu hình, khởi động dịch vụ yum-cron thêm vào khởi động:
# systemctl start yum-cron
# systemctl enable yum-cron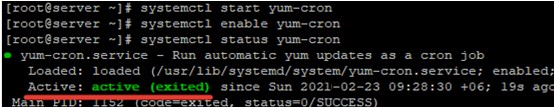
Bạn sẽ nhận thông tin cài đặt cập nhật bảo mật qua email hoặc kiểm tra file log /var/log/yum.log. Để thời gian hiển thị đúng trong log, đảm bảo thời gian trên thiết bị Linux đồng bộ với máy chủ NTP đáng tin cậy.
Công cụ yum-security có thể thiếu trong instance Linux. Trong trường hợp này, bạn có thể nhận lỗi sau khi chạy lệnh:
# yum upgrade --security
Command line error: no such option: --security
Vấn đề giải quyết bằng cài gói thích hợp:
# yum install -y yum-securityCập nhật bảo mật tự động với Dnf-automatic trên CentOS 8 hoặc RHEL 8
Trên CentOS 8 và RHEL 8, trình quản lý gói yum được thay bằng dnf, và khuyến nghị dùng dnf để cài/cập nhật/gỡ gói (tuy nhiên, yum vẫn hoạt động như symbolic link đến dnf). Để cấu hình cài tự động cập nhật bảo mật, cài dnf-automatic:
# dnf install -y dnf-automaticSau chạy lệnh, dnf-automatic sẽ cài và một số gói cập nhật.
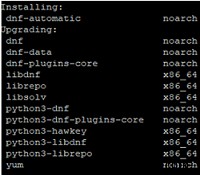
File cấu hình dnf-automatic là /etc/dnf/automatic.conf:
# nano /etc/dnf/automatic.confBạn cần thay đổi một số tùy chọn trong file config:
upgrade_type = security
download_updates = yes
apply_updates = yes
emit_via = email
email_from = server2@localhost
Để nhận thông báo email, nhập địa chỉ smtp của bạn.
Chạy dịch vụ dnf-automatic:
# systemctl start dnf-automatic.timer
# systemctl enable dnf-automatic.timer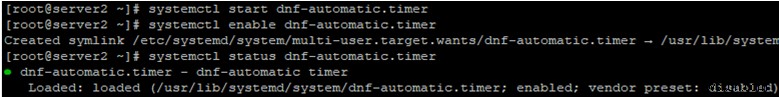
Bạn có xem tác vụ cập nhật tự động bằng lệnh:
# systemctl list-timers *dnf*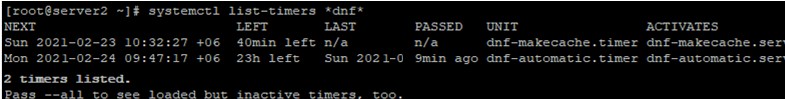
Bạn có thể nhận log cập nhật qua email hoặc kiểm tra file log cục bộ /var/log/dnf.rpm.log.
Cài đặt cập nhật tự động giúp tăng cường bảo mật và bảo vệ máy chủ Linux trên Internet bằng cách cài đặt cập nhật bảo mật và sửa lỗi cho phần mềm sớm nhất. Trong hầu hết trường hợp, cài cập nhật tự động trên production server không có kiểm soát admin là giải pháp kém. Nhưng trong một số trường hợp, cập nhật tự động là quan trọng hoặc rủi ro bảo mật lấn át rủi ro gián đoạn dịch vụ tạm thời.