
Các ring bảo vệ CPU là các lớp cấu trúc giới hạn tương tác giữa các ứng dụng cài đặt trên máy tính và các tiến trình cốt lõi. Chúng thường bao gồm từ lớp ngoài cùng Ring 3 đến lớp trong cùng Ring 0, còn được gọi là kernel (hạt nhân).
Ring 0 là lõi của tất cả tiến trình hệ thống. Ai kiểm soát được kernel có thể kiểm soát hầu như mọi khía cạnh của máy tính. Để ngăn chặn lạm dụng lõi này, các kiến trúc sư hệ thống giới hạn tương tác với khu vực này. Do đó, hầu hết các tiến trình người dùng truy cập được giới hạn ở Ring 3. Vậy các ring đặc quyền hoạt động như thế nào?
Cách các ring đặc quyền tương tác
Các tiến trình Ring 0 hoạt động ở chế độ giám sát (supervisor mode) và không yêu cầu đầu vào từ người dùng. Can thiệp vào chúng có thể gây lỗi hệ thống nghiêm trọng và vấn đề bảo mật không thể giải quyết. Đó là lý do chúng được thiết kế cố ý để không thể truy cập bởi người dùng.
Hãy lấy Windows làm ví dụ: quyền truy cập Ring 0 từ tiến trình Ring 3 bị giới hạn ở một số lệnh dữ liệu. Để truy cập kernel, ứng dụng ở Ring 3 phải thiết lập kết nối được xử lý bởi bộ nhớ ảo.即便如此, rất ít ứng dụng được phép làm điều này.
Chúng bao gồm trình duyệt cần truy cập mạng và camera cần kết nối mạng. Ngoài ra, các lệnh dữ liệu này được cách ly để ngăn chặn can thiệp trực tiếp vào các tiến trình hệ thống quan trọng.
Một số phiên bản Windows cũ hơn (như Windows 95/98) có ít lớp bảo vệ giữa các ring đặc quyền hơn. Đây là một trong những lý do chính khiến chúng không ổn định và hay lỗi. Trong hệ thống hiện đại, bảo mật bộ nhớ kernel được củng cố bởi các chip phần cứng chuyên dụng.
Biện pháp bảo vệ bộ nhớ kernel Windows hiện tại chống xâm nhập
Microsoft đã giới thiệu các biện pháp bảo vệ mạnh mẽ cho bộ nhớ kernel kể từ Windows 10 phiên bản 1803.
Trong số đó, đáng chú ý nhất là Kernel DMA Protection; tính năng toàn diện này được thiết kế để bảo vệ máy tính cá nhân chống lại các cuộc tấn công Truy cập bộ nhớ trực tiếp (DMA), đặc biệt là những cuộc tấn công qua PCI hot plug. Phạm vi bảo vệ được mở rộng trong bản 1903 để bao gồm các cổng PCIe nội bộ như khe M.2.
Một trong những lý do chính Microsoft chọn cung cấp bảo vệ bổ sung cho các khu vực này là vì thiết bị PCI đã có khả năng DMA ngay out-of-the-box. Khả năng này cho phép chúng đọc và ghi vào bộ nhớ hệ thống mà không cần quyền từ bộ xử lý hệ thống. Tính chất này là một trong những lý do chính khiến thiết bị PCI có hiệu suất cao.
Các sắc thái của quy trình bảo vệ DMA
Windows sử dụng giao thức Input/Output Memory Management Unit (IOMMU) để chặn các thiết bị ngoại vi trái phép thực hiện thao tác DMA. Tuy nhiên, có ngoại lệ nếu driver của chúng hỗ trợ cách ly bộ nhớ được thực hiện bằng DMA Remapping.
Đó nói, vẫn cần quyền bổ sung. Thường thì quản trị viên OS sẽ được nhắc cung cấp ủy quyền DMA. Để sửa đổi và tự động hóa thêm các quy trình liên quan, chính sách DmaGuard MDM có thể được thay đổi bởi chuyên gia CNTT để xác định cách xử lý driver DMA Remapping không tương thích.
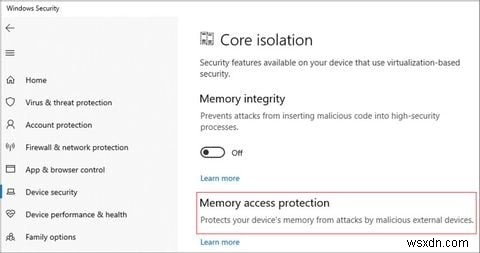
Để kiểm tra xem hệ thống của bạn có Kernel DMA Protection không, hãy dùng Trung tâm bảo mật và xem cài đặt trong Chi tiết Cách ly lõi (Core Isolation Details) dưới mục Bảo vệ truy cập bộ nhớ (Memory Access Protection). Lưu ý quan trọng: chỉ các hệ điều hành phát hành sau Windows 10 phiên bản 1803 mới có tính năng này.
Tại sao CPU hiếm khi dựa vào đặc quyền Ring 1 và 2
Ring 1 và 2 chủ yếu được dùng bởi driver và hệ điều hành khách (guest OS). Hầu hết mã ở các mức đặc quyền này cũng đã được tái sử dụng một phần. Do đó, hầu hết các chương trình Windows hiện đại hoạt động như thể hệ thống chỉ có hai mức — kernel và user.
Đó nói, các ứng dụng ảo hóa như VirtualBox và Virtual Machine sử dụng Ring 1 để hoạt động.
Lời kết về đặc quyền
Thiết kế nhiều ring đặc quyền xuất phát từ kiến trúc hệ thống x86. Tuy nhiên, việc sử dụng tất cả các mức ring đặc quyền mọi lúc không tiện. Điều này sẽ dẫn đến độ trễ tăng và vấn đề tương thích.