
Trong Windows 10 Enterprise (chỉ phiên bản này), một thành phần Hyper-V mới đã xuất hiện – Virtual Secure Mode (VSM). VSM là một container được bảo vệ (máy ảo) chạy trên hypervisor và tách biệt từ Windows 10 host và kernel của nó. Các thành phần hệ thống quan trọng từ góc độ bảo mật chạy bên trong container ảo được bảo vệ này. Không có mã thứ ba nào có thể thực thi trong VSM, và tính toàn vẹn mã liên tục được kiểm tra để phát hiện sửa đổi. Kiến trúc này cho phép bảo vệ dữ liệu trong VSM, ngay cả khi kernel của Windows 10 host bị xâm phạm, vì ngay cả kernel cũng không thể truy cập VSM trực tiếp.
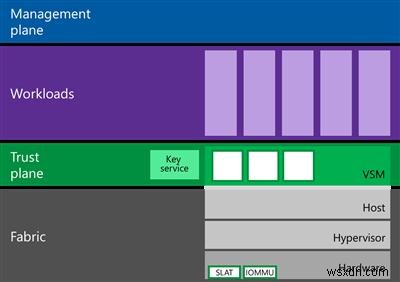
Các thành phần hệ thống sau có thể hoạt động bên trong VSM:
- LSASS (Local Security Subsystem Service) là thành phần chịu trách nhiệm xác thực và cô lập người dùng cục bộ. (Do đó, hệ thống được bảo vệ khỏi các tấn công kiểu "pass the hash" và các công cụ như mimikatz –link1, link2.) Điều này có nghĩa là mật khẩu (và/hoặc hash) của người dùng đăng ký trong hệ thống không thể có được ngay cả bởi người dùng có đặc quyền admin cục bộ.
- Virtual TPM (vTPM) là thiết bị TPM tổng hợp cho máy khách cần thiết để mã hóa nội dung ổ đĩa
- Hệ thống giám sát tính toàn vẹn mã OS bảo vệ mã chống lại sự sửa đổi
Lưu ý. Các công nghệ bảo mật như Shielded Virtual Machines và Device Guard cũng hoạt động trong VSM. Host và guest OS cũng có thể tương tác với container Virtual Secure Mode bằng các giao diện API.
Để sử dụng VSM, môi trường phải đáp ứng các yêu cầu phần cứng sau:
- Hỗ trợ UEFI, Secure Boot và Trusted Platform Module (TPM) để lưu trữ khóa an toàn
- Hỗ trợ ảo hóa phần cứng (VT-x, AMD-V hoặc mới hơn)
Cách bật Virtual Secure Mode (VSM) trong Windows 10
Hãy xem cách bật Virtual Secure Mode Windows 10.
- UEFI Secure Boot phải được bật.
- Windows 10 phải tham gia domain. (VSM chỉ bảo vệ tài khoản domain, không phải tài khoản cục bộ.)
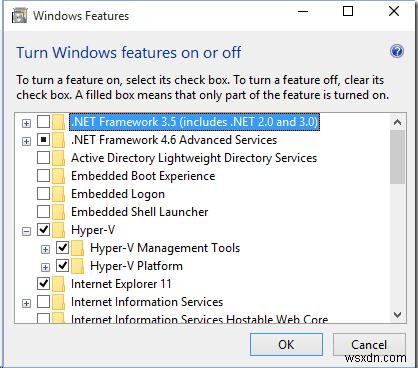
- Vai trò Hyper-V phải được cài trong Windows 10. (Trong trường hợp của chúng tôi, phải cài Hyper-V Platform trước, sau đó cài Hyper-V Management Tools)
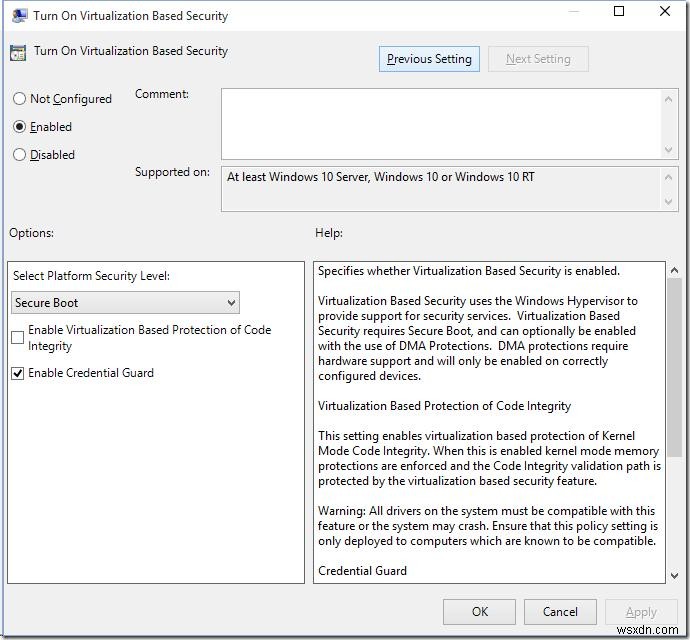
- Virtual Secure Mode (VSM) phải được bật trong chính sách đặc biệt trong Group Policy Editor (gpedit.msc): Computer Configuration -> Administrative templates -> System -> Device Guard -> Turn on Virtualization Based Security. Enable chính sách này và chọn Secure Boot trong Select Platform security level. Cũng kiểm tra Enable Credential Guard (LSA isolation) ở đây.
- Và điều cuối cùng là cấu hình BCD để khởi động Windows 10 trong VSM:
bcdedit /set vsmlaunchtype auto
- Khởi động lại máy tính
Cách xác nhận VSM đã bật
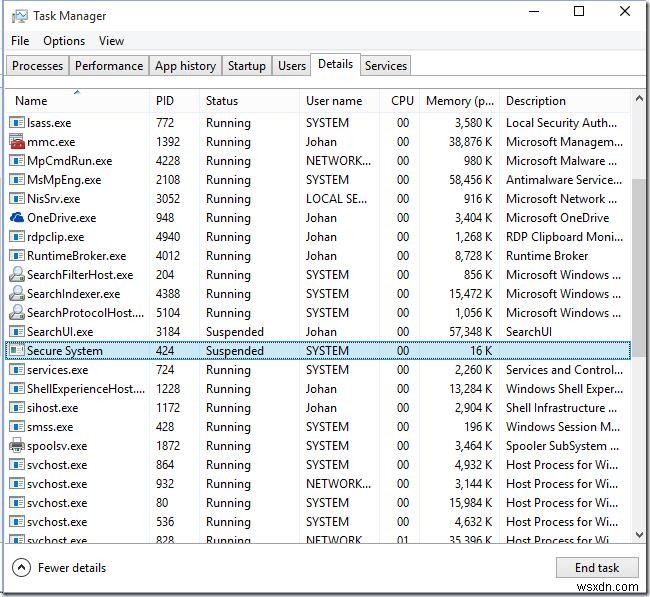
Bạn có thể xác nhận VSM đang hoạt động nếu tiến trình Secure System có mặt trong Task Manager.
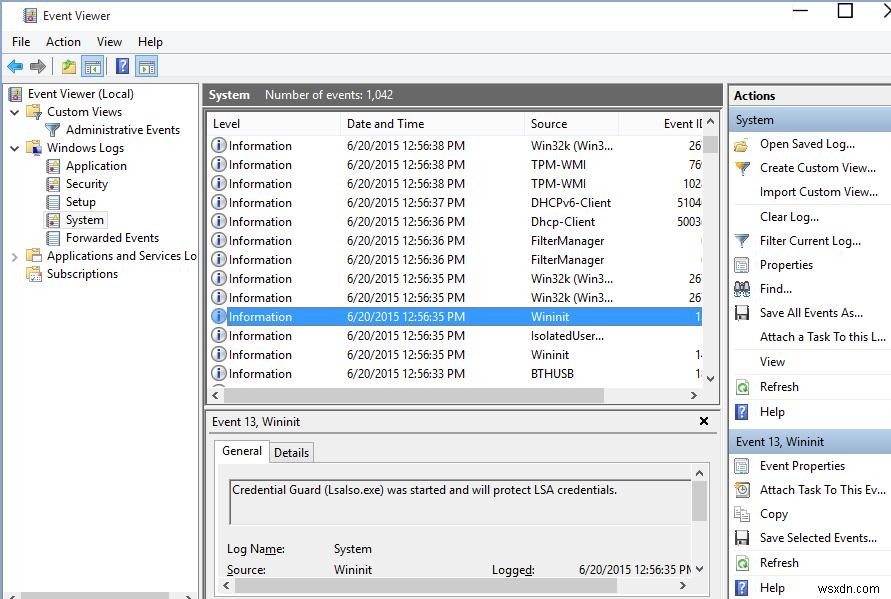
Hoặc nếu có sự kiện "Credential Guard (Lsalso.exe) was started and will protect LSA credential" trong system log.
Cách kiểm tra bảo mật VSM
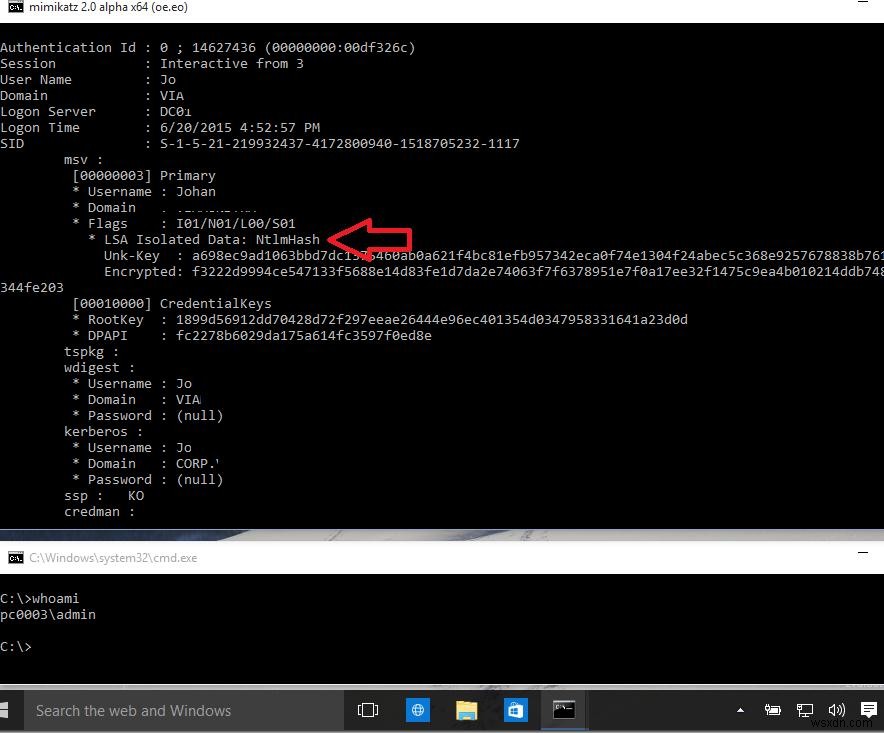
Đăng nhập bằng tài khoản domain vào máy đã bật VSM và chạy lệnh mimikatz sau với đặc quyền admin cục bộ:
mimikatz.exe privilege::debug sekurlsa::logonpasswords exit |
Chúng ta thấy LSA đang chạy trong môi trường cô lập và hash mật khẩu người dùng không thể lấy được.
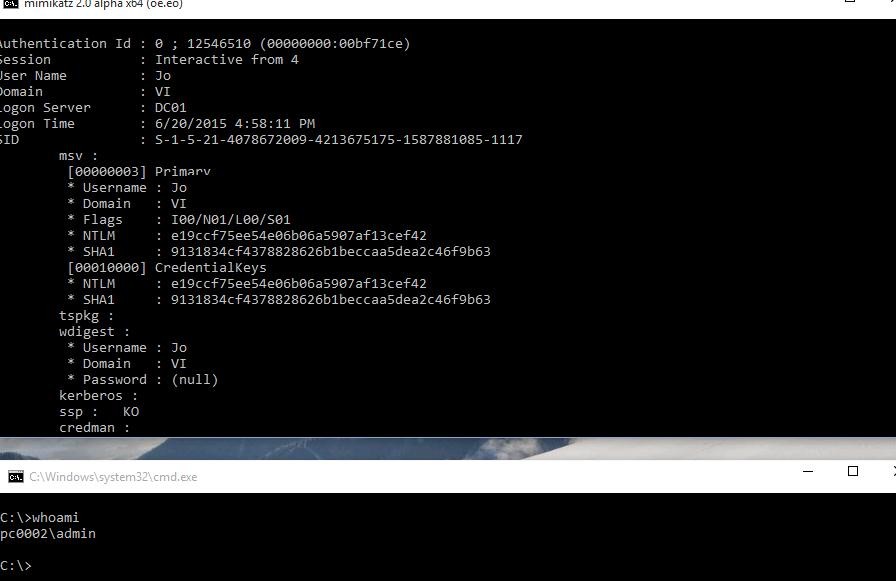
Nếu làm tương tự trên máy tắt VSM, chúng ta có thể lấy NTLM hash mật khẩu người dùng, có thể dùng trong tấn công pass-the-hash.
Tham khảo: Enabling Virtual Secure Mode (VSM) in Windows 10 Enterprise Build 10130