
Virtualization-Based Security (VBS) đã là một tính năng trên Windows 10 nhiều năm nay. Nó bay dưới radar của nhiều người vì Microsoft không bắt buộc thực thi; tuy nhiên, điều này sẽ thay đổi với Windows 11.
Hãy nhìn kỹ hơn vào VBS, xem nó là gì, và cách bật/tắt nó.
Virtualization-Based Security (VBS) là gì?
Virtualization-Based Security (VBS) sử dụng Windows Hypervisor để cô lập ảo một đoạn bộ nhớ chính từ phần còn lại của hệ điều hành. Windows sử dụng vùng nhớ an toàn, cô lập này để lưu trữ các giải pháp bảo mật quan trọng như thông tin đăng nhập và mã chịu trách nhiệm về bảo mật Windows, trong số những thứ khác.
Lý do để lưu trữ các giải pháp bảo mật bên trong một phần cô lập của bộ nhớ là để bảo vệ chúng khỏi các khai thác nhằm vô hiệu hóa các biện pháp bảo vệ này. Mã độc thường nhắm vào các cơ chế bảo mật tích hợp của Windows để truy cập tài nguyên hệ thống quan trọng. Ví dụ, mã độc có thể truy cập tài nguyên cấp kernel bằng cách đánh bại phương pháp xác thực mã của Windows.
VBS giải quyết vấn đề này bằng cách tách biệt các giải pháp bảo mật của Windows khỏi phần còn lại của hệ điều hành. Điều này làm cho Windows an toàn hơn vì các lỗ hổng không thể bỏ qua các bảo vệ của hệ điều hành vì chúng không có quyền truy cập vào các bảo vệ đó. Một trong những bảo vệ đó là Hypervisor-Enforced Code Integrity (HVCI) hay Tính toàn vẹn bộ nhớ (Memory Integrity).
HVCI tận dụng VBS để thực hiện các kiểm tra toàn vẹn mã nâng cao. Các kiểm tra này xác thực các driver và chương trình chế độ kernel để đảm bảo chúng đến từ nguồn tin cậy. Vì vậy, HVCI đảm bảo chỉ mã tin cậy mới được tải vào bộ nhớ.
Tóm lại, VBS là cơ chế mà Windows giữ các giải pháp bảo mật quan trọng tách biệt khỏi mọi thứ khác. Trong trường hợp vi phạm hệ thống, các giải pháp và thông tin được bảo vệ bởi VBS sẽ vẫn hoạt động vì mã độc không thể xâm nhập và vô hiệu hóa/bỏ qua chúng.
Nhu cầu về Virtualization-Based Security trong Windows
Để hiểu nhu cầu của Windows 11 đối với VBS, chúng ta phải hiểu các mối đe dọa mà VBS nhằm loại bỏ. VBS chủ yếu là cơ chế bảo vệ chống lại mã độc mà các cơ chế bảo mật truyền thống không thể xử lý.
Nói cách khác, VBS nhằm đánh bại mã độc chế độ kernel (kernel-mode malware).
Kernel là lõi của bất kỳ hệ điều hành nào. Đây là mã quản lý mọi thứ và cho phép các thành phần phần cứng khác nhau hoạt động cùng nhau. Thông thường, chương trình người dùng không chạy ở chế độ kernel. Chúng chạy ở chế độ người dùng (user-mode). Chương trình user-mode có khả năng hạn chế vì không có quyền nâng cao. Ví dụ, một chương trình user-mode không thể ghi đè không gian địa chỉ ảo của chương trình khác và làm rối hoạt động của nó.
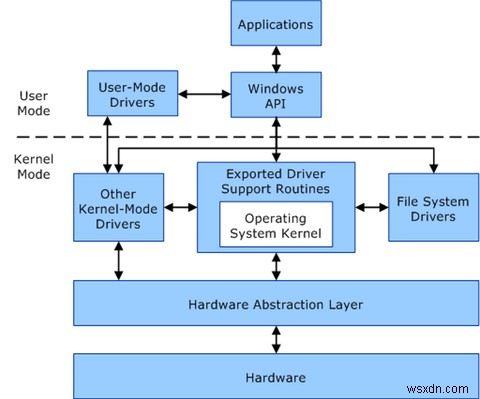
Chương trình kernel-mode, như tên gọi, có toàn quyền truy cập kernel của Windows và do đó có toàn quyền truy cập tài nguyên của Windows. Chúng có thể thực hiện lệnh gọi hệ thống, truy cập dữ liệu quan trọng, và kết nối với máy chủ từ xa không bị cản trở.
Tóm lại, chương trình kernel-mode có quyền nâng cao hơn ngay cả chương trình chống virus. Vì vậy, chúng có thể bỏ qua tường lửa và các bảo vệ khác được thiết lập bởi Windows và ứng dụng bên thứ ba.
Trong nhiều trường hợp, Windows thậm chí không biết có mã độc với quyền truy cập cấp kernel. Điều này khiến việc phát hiện mã độc kernel-mode cực kỳ khó khăn hoặc, trong một số trường hợp, thậm chí không thể.
VBS nhằm thay đổi điều này.
Như đã đề cập ở phần trước, VBS tạo ra một vùng nhớ an toàn bằng Windows Hypervisor. Windows Hypervisor có mức quyền cao nhất trong hệ thống. Nó có thể kiểm tra và thực thi các hạn chế trên bộ nhớ hệ thống.
Vì vậy, nếu mã độc kernel-mode đã thay đổi các trang trong bộ nhớ hệ thống, các kiểm tra toàn vẹn mã do hypervisor cung cấp sẽ kiểm tra các trang bộ nhớ để tìm các vi phạm toàn vẹn tiềm ẩn bên trong vùng nhớ an toàn. Chỉ khi một đoạn mã nhận được tín hiệu xanh từ các kiểm tra toàn vẹn này thì nó mới được làm cho có thể thực thi bên ngoài vùng nhớ này.
Tóm lại, Windows cần VBS để giảm thiểu rủi ro mã độc kernel-mode ngoài việc xử lý mã độc user-mode.
Windows 11 sử dụng VBS như thế nào?
Nếu chúng ta nhìn kỹ vào yêu cầu phần cứng của Windows 11, chúng ta có thể thấy hầu hết những thứ Microsoft bắt buộc cho một máy tính Windows 11 đều cần thiết cho VBS hoạt động. Microsoft chi tiết phần cứng cần thiết cho VBS hoạt động trên trang web của họ, bao gồm:
- CPU 64-bit có tính năng tăng tốc phần cứng như Intel VT-X và AMD-V
- Trusted Platform Module (TPM) 2.0
- UEFI
- Driver tương thích Hypervisor-Enforced Code Integrity (HVCI)
Từ danh sách này, rất rõ ràng rằng các yêu cầu phần cứng chính của Windows 11, bao gồm CPU Intel thế hệ 8 trở lên, là để tạo điều kiện cho VBS và các tính năng nó cho phép. Một tính năng như vậy là Hypervisor-Enforced Code Integrity (HVCI).
Nhớ lại rằng VBS sử dụng Windows Hypervisor để xây dựng môi trường bộ nhớ ảo tách biệt với phần còn lại của hệ điều hành. Môi trường này đóng vai trò là gốc tin cậy (root of trust) của hệ điều hành. Nói cách khác, chỉ mã và cơ chế bảo mật nằm bên trong môi trường ảo này mới được tin cậy. Chương trình và giải pháp nằm bên ngoài, bao gồm bất kỳ mã kernel-mode nào, không được tin cậy cho đến khi được xác thực. HVCI là thành phần chính củng cố môi trường ảo mà VBS tạo ra.
Bên trong vùng nhớ ảo, HVCI kiểm tra mã kernel-mode để tìm vi phạm toàn vẹn. Mã kernel-mode đang được kiểm tra chỉ có thể cấp phát bộ nhớ nếu mã đến từ nguồn tin cậy và nếu việc cấp phát không gây đe dọa an ninh hệ thống.
Như bạn thấy, HVCI là một vấn đề lớn. Do đó, Windows 11 bật tính năng này mặc định trên mọi hệ thống tương thích.
Cách kiểm tra VBS có được bật trên máy tính của bạn không
Microsoft bật VBS mặc định trên các máy Windows 11 pre-built và OEM tương thích. Thật không may, VBS có thể làm giảm hiệu suất đến 25%. Vì vậy, nếu bạn đang chạy Windows 11 và không cần bảo mật tối tân, hãy chắc chắn tắt VBS.
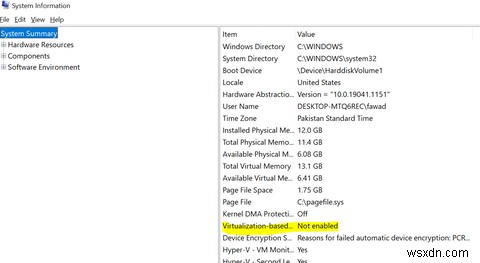
Để kiểm tra VBS có được bật trên máy tính của bạn, nhấn phím Windows, gõ "system information" (thông tin hệ thống), và chọn kết quả phù hợp. Khi ứng dụng mở ra, cuộn xuống Virtualization-based security và xem nó có được bật không.
Để bật/tắt VBS, nhấn phím Windows, gõ "core isolation" (cô lập lõi), và chọn kết quả phù hợp. Trong phần Core Isolation, chuyển Memory integrity (Tính toàn vẹn bộ nhớ) Bật/Tắt.
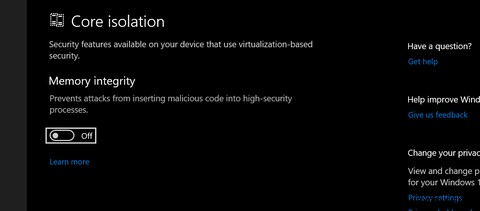
Cuối cùng, khởi động lại máy tính.
VBS có thể làm Windows 11 an toàn hơn nhiều... nhưng có nhược điểm
Các tính năng bảo mật lớn của Windows 11 như HVCI phụ thuộc rất nhiều vào VBS, vì lý do chính đáng. VBS là cách hiệu quả để đánh bại mã độc và bảo vệ hệ điều hành khỏi vi phạm bảo mật. Nhưng vì VBS dựa vào ảo hóa, nó có thể tiêu thụ một phần lớn hiệu suất hệ thống của bạn.
Đối với khách hàng doanh nghiệp của Microsoft, sự tăng cường bảo mật này, ngay cả khi đi kèm chi phí hiệu suất, là điều dễ hiểu. Nhưng đối với người dùng phổ thông muốn trải nghiệm Windows nhanh, đặc biệt khi chơi game, chi phí hiệu suất của VBS có thể khó chấp nhận.
May mắn thay, Microsoft cho phép bạn tắt VBS trên máy của mình. Đừng lo lắng về việc tắt VBS. Windows 11 an toàn hơn Windows 10 rất nhiều ngay cả khi không có VBS.