
Trong tháng qua, tôi đã đọc khoảng một tá bản tin bảo mật liên quan đến khai thác thực thi từ xa do lỗ hổng phân tích font trong một loạt hệ điều hành, từ desktop đến mobile. Trong tất cả các trường hợp, có đề cập chi tiết về vấn đề, nhưng rất ít hoặc không có đề cập đến giải pháp khả thi, ngoài cập nhật từvendor.
Điều đó khá thú vị, vì có một công cụ có thể giúp bạn với font. Nó gọi là NoScript, một tiện ích mở rộng trình duyệt tối thượng có sẵn trong Firefox và gần đây trong Chrome, và nó cho phép bạn điều khiển việc tải font trong trang web. Một công cụ đơn giản và thanh lịch có thể cứu - hoặc ít nhất, giảm thiểu đáng kể, đau đầu với font. Nhưng nó có được sự chú ý xứng đáng? Tất nhiên không, drama và nỗi sợ hãi thú vị hơn. Hãy xem.
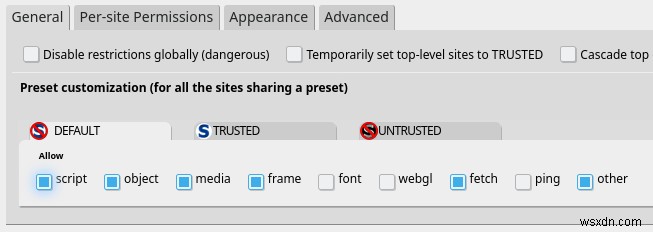
NoScript trong 60 giây
Nếu bạn đọc Dedoimedo trong quá khứ, bạn biết tôi yêu và dùng NoScript. Đây là tiện ích mở rộng trình duyệt must-have (bắt buộc) cho tôi. Với scripting (chủ yếu) bị tắt, duyệt web vui hơn. Nhanh hơn, sạch hơn. Yếu tố bảo mật là thứ yếu, nhưng nó tồn tại. Khi bạn duyệt với NoScript, chỉ thông tin thuần túy được tải - văn bản và hình ảnh. Bất cứ thứ gì cần script, không. Tốt.
Điều này dịch chuyển trải nghiệm Internet hiện đại - thứ tệ hại - thành một trải nghiệm lành mạnh, yên tĩnh. Khi bạn cần làm gì đó yêu cầu Javascript, bạn có thể tạm thời bật/tắt quyền cho domain cụ thể, làm những gì bạn cần, rồi quay lại duyệt web yên tĩnh.
Bạn cũng có thể cấu hình vĩnh viễn danh sách TRUSTED và UNTRUSTED - trang web sẽ có script và đối tượng khác được bật mặc định, và những trang sẽ không, ngay cả khi bạn tạm thời cho phép tất cả. Đơn giản và thực tế. Chắc chắn, nó có thể phiền toái, và chỉ nerd dùng được đúng cách, nhưng rồi tất cả lời nói về bảo mật là chuyện nerd.
Bây giờ, scripting chỉ là một khía cạnh của chức năng NoScript. Add-on cũng có thể chặn/cho phép các yếu tố trang web khác, bao gồm object, media file, frame, WebGL - và font! Đừng quên font. Nếu có font từ xa, chúng có thể bị chặn. Theo mặc định, NoScript sẽ chặn script, font, WebGL và Web ping trên trang. Đối với trang trusted, mọi thứ sẽ được cho phép. Đối với untrusted, mọi thứ sẽ bị chặn.
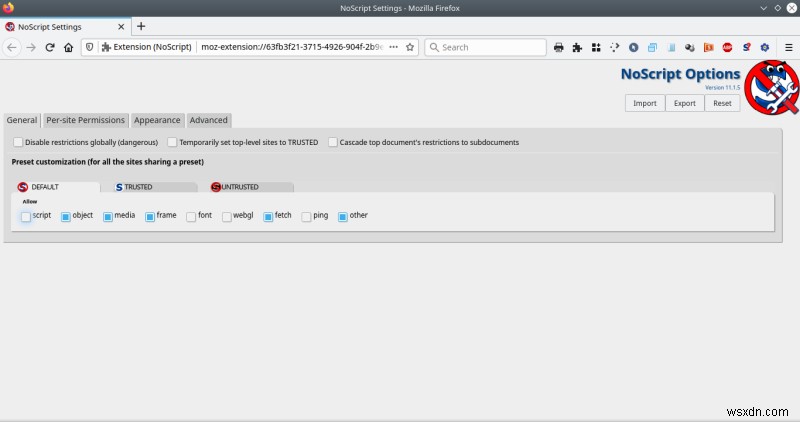
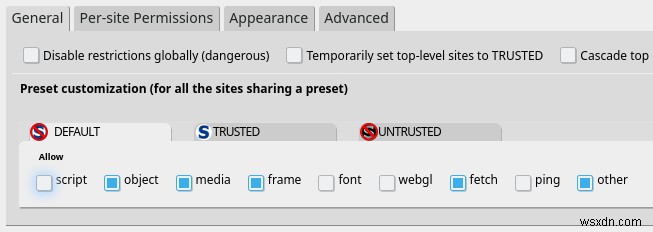
NoScript & font
Bây giờ, nếu bạn không muốn giảm trải nghiệm Web bằng cách chặn font và liên tục phải tinh chỉnh quyền script cho trang này trang nọ, thì bạn có thể làm như sau:
- Bật script cho vùng DEFAULT.
- Chặn font cho vùng DEFAULT và TRUSTED.
Và đó là nó. Internet hàng ngày của bạn sẽ hoạt động như trước - trang tải (gần như đầy đủ), bạn có tất cả script, bình luận, cái gì, và thứ duy nhất không được xử lý là font từ xa. Vì vậy nếu có vấn đề, thì không có vấn đề. Thực tế, không có lý do tại sao điều này không nên là cấu hình mặc định của bạn, đặc biệt nếu bạn không muốn bị phiền toái bởi scriptology.
Bây giờ, điều này SẼ làm hỏng trải nghiệm font của bạn. Trang dùng font từ xa đẹp đẽ sẽ không render, nên bạn có thể thấy font thay thế (bất kỳ fallback nào có sẵn cục bộ), hoặc nếu các trang web bị cấu hình siêu tồi không có tùy chọn fallback font trong CSS, thì ô vuông rỗng, xấu xí. Đó là tuyệt vời!
Tất nhiên, mọi người sẽ tự động liên kết hiện tượng này với font xấu, xấu, hư hỏng. Nhưng tôi nghĩ mọi font từ xa đều xấu - tức là KHÔNG CẦN THIẾT. Không có lý do, ngoài những fad ngốc nghếch, tại sao ai đó nên dùng font từ xa trong trang của họ. Chỉ vì nó fashionable, như dark theme? Nếu bạn muốn font đẹp, hãy mua chúng, đặt trên server của bạn, và phục vụ khán giả. Ôi đúng, đó tốn tiền! Nhưng Arial hoặc sans-serif chỉ quá retro! Không cool đủ.
Ôi, nếu bạn thắc mắc, chặn Web font không phải điều mới. NoScript xử lý điều này từ ít nhất 2010, và ngay lúc đó, vấn đề font từ xa và lỗ hổng FreeType xảy ra ở đây và đó. Không có gì thay đổi thực sự, trừ focus đã dịch chuyển nhẹ. Đó là tất cả.
Là một điều thêm, bạn cũng có thể chặn vĩnh viễn các trang bạn coi là xấu hoặc không an toàn, vì vậy nếu bạn bao giờ allow-all cho các domain, các trang untrusted vẫn sẽ bị chặn, nên bạn không cần lo lắng về việc vô tình đục lỗ trong thiết lập của mình do sơ suất hoặc click chuột lười.
Extra không liên quan: Windows 10 & Exploit Protection
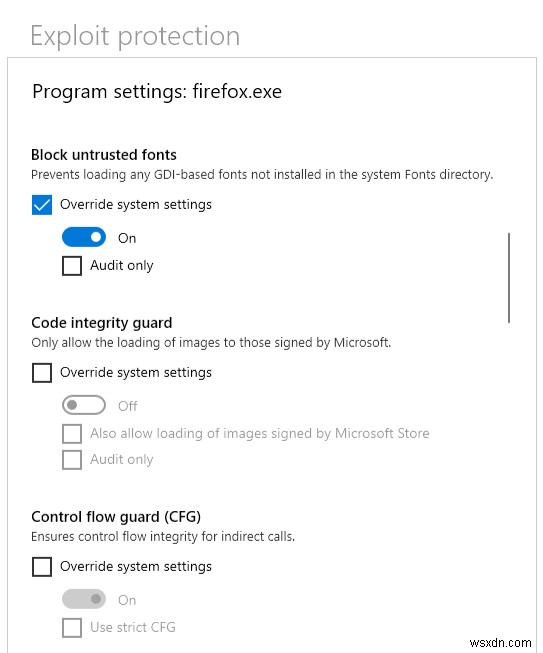
Điều gì đó cụ thể cho dân Windows, và hoàn toàn không liên quan NoScript, nhưng tôi cảm thấy đây là lúc tốt để nhấn mạnh giá trị của điểm này. Tôi rất khó chịu khi mọi người giảng đạo tàn về Windows, nhưng họ cũng luôn thất bại khi nhắc đến cơ chế bảo mật tốt nhất có sẵn trong hệ điều hành Windows, khung Exploit Protection thanh lịch và khá transparent, dựa trên EMET toolbox huyền thoại. Thay vì rượt đuổi bảo mật vô vọng, bạn có thể chấm dứt vấn đề ngay từ gốc.
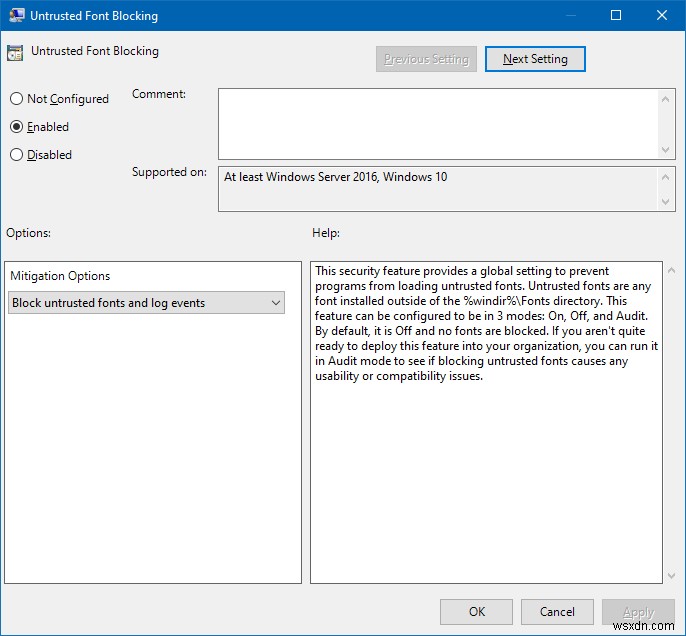
Một, bạn có thể tắt font không tin cậy toàn cục trong hệ điều hành, hoặc nếu bạn nghĩ điều này quá nhiều, bạn có thể điều chỉnh chính sách per-application (mỗi ứng dụng) dùng chức năng Exploit Protection. Rất đơn giản, lại một lần. Nhưng rồi, đây không phải điều nhận đủ focus, có lẽ vì nó không có mức độ suspense blockbuster.
Công lý thi ca: Firefox
Một điều dường như trở nên phổ biến gần đây - zero-day bug trong Chrome rõ ràng. Riêng nó, điều này không đặc biệt hay mới - hàng tấn chương trình đã có và sẽ có những bug này qua nhiều năm. Chúng đến, vendor patch, tiếp theo. Nếu nó trên net, thì có thể có chuyện sai sót. Thực tế đơn giản của cuộc sống.
Điều thú vị là sự ubiquitousness (khắp nơi) của Chrome/Chromium - khi nó trở thành trình duyệt thống trị, đặc biệt trên mobile. Thanh niên hôm nay có thể thấy điều này novel và unique, nhưng đó chỉ là lặp lại niềm vui và drama với Internet Explorer quanh 2005-2010, khi nó phổ biến nhất và cũng là mục tiêu tấn công nhiều nhất.
Rồi, còn hidden dragon, crouching Electron (rồng ẩn, Electron ngồi xổm). Hàng tấn ứng dụng ngày nay chỉ là đó - trình duyệt đóng gói với UI tùy chỉnh, được hỗ trợ bởi engine Chromium dưới capa. Điều này tạo ra thiết kế đơn giản, thanh lịch. Nhưng cũng có nghĩa là nếu có lỗ hổng trong Chromium, có cơ hội vững chắc lỗ hổng đó cũng có thể tồn tại trong một loạt app khác mà bạn không nhất thiết liên kết với duyệt web thuần túy. Nếu và khi bug đó biểu hiện, chúng sẽ ảnh hưởng bạn? Như thế nào? Khi nào? Bạn có thể tìm ra điều gì có thể kích hoạt exploit giống trình duyệt trong giao diện không giống trình duyệt? Gợi ý: Điều này đã xảy ra trước, như lỗ hổng CVE-2018-1000136, ví dụ.
Và rồi bạn có Firefox, không còn glamorous (hoành tráng) hoặc popular như trước, nhưng việc nó dùng engine render riêng và có footprint (dấu chân) thị trường nhỏ hơn làm cho nó kém khả năng trở thành lựa chọn đầu tiên trong game pwnage (hack). Chúng ta đã quay lại 15 năm trước. Lolza.
Kết luận
Các bản tin bảo mật gần đây chủ yếu xoay quanh hệ điều hành không phải Windows, mobile đặc biệt. Điều đó loại trừ Exploit Protection, nhưng Firefox và Chrome phần lớn có sẵn trên hầu hết hệ điều hành, và bạn có thể dùng tiện ích mở rộng NoScript để tăng cường bảo mật và tư thế sử dụng. Giống như adblocker trên điện thoại giảm hiệu ứng bullshit 99% và cải thiện pin, NoScript có thể giúp thêm giảm thiểu nhiễu và cải thiện bảo mật.
Tôi biết trọng tâm ở đây là khía cạnh bảo mật của font, nhưng không chỉ về đó. Không. Những lỗ hổng font này là phần mở rộng tự nhiên của một MÔ HÌNH SỬ DỤNG XẤU. Bất cứ thứ gì có thể có bug và vấn đề. Font không đặc biệt hay độc đáo. Vấn đề thực sự là người dùng font sai cách. Như trao Claymore (kiếm lớn) cho đứa trẻ, trừ là CSS lởm chởm và thiết kế Web lười biếng. Font từ xa là mâm xe bling-bling trên chiếc xe cũ rụi.
Việc tải thứ thứ ba, từ xa đang là vấn đề ngày càng lớn. Càng nhiều trang web mù quáng tái sử dụng đoạn code, và mọi thứ trở nên "cloudy" - có sự mờ nhạt giữa tài sản local và remote, dùng cloud storage và network, và tất cả các bit pieces khác làm phức tạp trải nghiệm Internet. Bản chất, có, bạnได้ chút tốc độ và polish (đánh bóng) ở đây và đó, nhưng cuối cùng, bạn mất ở mọi thứ khác, bao gồm thực hành coding lành mạnh và bảo mật dọc theo đường. Rồi, Web chết khoảng 2014, và hóa thân mới này chỉ là Idiocracy 2.0.
Dù sao, đủ than phiền cho một ngày. Dùng NoScript làm Internet của bạn ít ngốc hơn. Nó không về bảo mật. Đó chỉ là bonus thêm. Nó về chặn bullshit (rác rưởi), và càng nhiều bullshit bạn chặn, cơ hội Web designer phải suy nghĩ lại thực hành càng cao. Font từ xa chỉ là một trong nhiều vấn đề với Internet hiện đại, và không có lý do hợp tác với nó. Dọc theo đường, bạn cũng có thể giảm rủi ro hack thiết bị. Và xong.
Chúc vui.