
Thành phố Philadelphia (Mỹ) có tỷ lệ tội phạm cao nhất nước Mỹ. Kẻ nổi tiếng này hiện đã xuất hiện trong thế giới tội phạm mạng. Thật đúng nghĩa đen.
Philadelphia là một biến thể của ransomware Stampado. Stampado xuất hiện lần đầu vào tháng 7 năm nay và hoạt động tương tự Philadelphia. Tuy nhiên, Philadelphia có hai bộ đếm thời gian trong khi Stampado chỉ có bộ đếm "Russian Roulette". Hãy cùng tìm hiểu rõ về Philadelphia!
Giống như hầu hết ransomware khác, Philadelphia cũng mã hóa dữ liệu người dùng và yêu cầu tiền chuộc để trả lại. Nhưng Philadelphia tiến một bước xa hơn: nó kiếm tiền theo hai cách bằng cách bán mã nguồn cho hacker tiềm năng. Mã nguồn được bán với giá 400 USD trên Dark Web qua cổng tên là The Rainmaker. Bất kỳ ai muốn kiếm tiền dễ dàng đều có thể mua chương trình này. Ngoài ra, các nhà phát triển malware còn hỗ trợ người mua thiết lập chiến dịch lừa đảo (phishing) và cấu hình ví Bitcoin để thu tiền chuộc suôn sẻ. Bên cạnh đó, chúng cũng tự chạy chiến dịch tấn công đầy đủ đối với tổ chức doanh nghiệp, người dùng cá nhân và nhiều đối tượng khác.
Cách Philadelphia Ransomware Lây Nhiễm?
Phân phối qua email lừa đảo, Philadelphia thường ngụy trang trong tin nhắn giả mạo về thanh toán quá hạn. Tin nhắn chứa liên kết dẫn đến trang web của Philadelphia, đóng vai cổng vào cho sự lây nhiễm. Trang web có ứng dụng Java tự động tải xuống khi người dùng truy cập. Sau khi xâm nhập thành công, malware mã hóa nhiều file và đổi tên/phần mở rộng thành 'locked' theo sau bởi các ký tự ngẫu nhiên. Sau khi hoàn thành, nó thông báo cho nạn nhân về việc mã hóa và số tiền chuộc yêu cầu.
Đọc thêm: Cảnh Giác Ransomware: Thông Tin, Loại, Phòng Ngừa & Bảo Vệ – Infographic
Lưu ý: Philadelphia mã hóa file với các định dạng sau:
.7z, .asp, .avi, .bmp, .cad, .cdr, .doc, .docm, .docx, .gif, .html, .jpeg, .jpg, .mdb, .mov, .mp3, .mp4, .pdf, .php, .ppt, .pptx, .rar, .rtf, .sql, .str, .tiff, .txt, .wallet, .wma, .wmv, .xls, .xlsx, .zip.
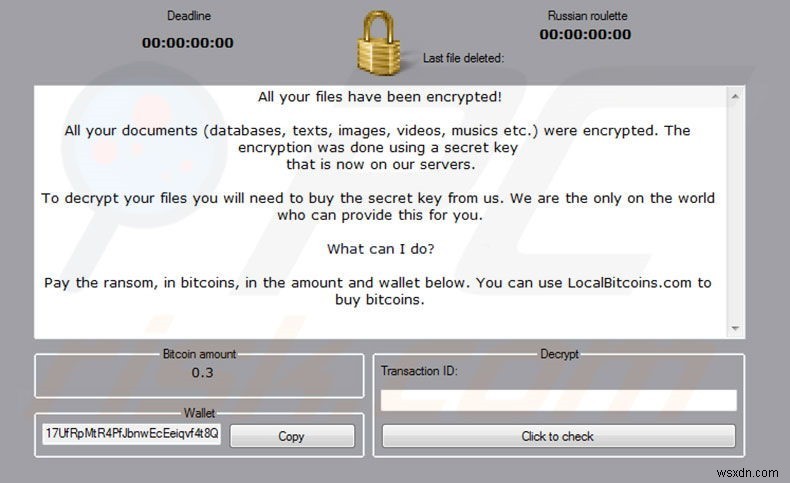
Philadelphia sử dụng thuật toán mã hóa bất đối xứng: khóa mã hóa công khai, khóa giải mã riêng tư. Tác giả đảm bảo kiểm soát dữ liệu của nạn nhân, không để lựa chọn nào khác ngoài việc trả tiền chuộc. Thường yêu cầu 0.3 Bitcoin (khoảng 187 USD) để trả lại file.
Cửa sổ hiển thị hai bộ đếm: Deadline (Hạn chót) và Russian Roulette. Deadline chỉ thời gian còn lại để lấy khóa riêng tư, Russian Roulette chỉ thời gian trước khi xóa vĩnh viễn file. Chúng hoạt động liên tiếp và khi về 0, khóa riêng tư và file ngẫu nhiên bị xóa.
Nguồn ảnh: pcrisk
Loại Bỏ Philadelphia Ransomware
Bạn có thể xóa Philadelphia ransomware bằng các bước thủ công. Làm theo nếu bị nhiễm:
Bước 1: Khởi động vào Safe Mode
Windows XP & 7: Khởi động lại, nhấn F8 nhiều lần cho đến khi xuất hiện Windows Advanced Option Menu. Chọn Safe Mode with Networking.
Windows 8: Vào Start Screen → gõ "Advanced" → General PC Settings → Advanced Startup → Restart now → Advanced options → Troubleshoot → Startup Settings → Restart → Nhấn F5 để vào Safe Mode with Networking.
Bước 2: Quét và xóa malware
Đăng nhập tài khoản bị tấn công. Tải/mua phần mềm chống mã độc uy tín. Cài đặt, quét và xóa tất cả biến thể malware được phát hiện.
Bước 3: Khôi phục file bằng Windows Previous Versions
- Chọn file → Click chuột phải → Properties.
- Chọn tab Previous Versions.
- Chọn phiên bản và khôi phục.
Lưu ý: Tính năng này chỉ hoạt động nếu ransomware chưa mã hóa hoặc xóa bản sao shadow copy. Các bước này được khuyến nghị bởi PC Risk!