
Trong bối cảnh mối đe dọa mạng ngày càng phát triển nơi rò rỉ dữ liệu và tấn công mạng tăng lên, không còn chỗ cho các lời suối và hiểu lầm về an ninh mạng làm suy yếu bảo mật. Do đó, trong bài viết này, chúng tôi sẽ làm cho bạn nhận ra các lời suối bảo mật phổ biến cần bị bác bỏ để có an ninh mạng đầy đủ.
Trong thế giới số hiện đại, an ninh mạng trở nên bắt buộc, và bất kể quy mô doanh nghiệp và ngành, các tổ chức đã bắt đầu đầu tư vào phòng thủ mạng và đào tạo. Tuy nhiên, tất cả nỗ lực này đi vô ích khi lời suối lấn át thực tế. Vì vậy, không chần chừ nữa, hãy tìm hiểu về thực tế và lời suối an ninh mạng phổ biến.
“Các quan niệm sai lầm về an ninh mạng có thể là rào cản cho bảo mật hiệu quả.”
Top Lời Suối Và Hiểu Lầm An Ninh Mạng (2022)
Bước đầu để đảm bảo an toàn là tách biệt thông tin sai lệch, tin đồn khỏi sự thật.
Dưới đây là các lời suối an ninh mạng phổ biến.
Lời Suối #1 — Biện pháp bảo mật mạnh làm giảm năng suất
Đây là một hiểu lầm phổ biến rằng bảo mật tăng cường không chỉ làm cho hacker khó truy cập bất cứ thứ gì, mà ngay cả nhân viên cũng không thể truy cập những gì họ cần. Tóm lại, người ta tin rằng chính sách bảo mật nghiêm ngặt – giám sát và kiểm soát truy cập cản trở năng suất công việc. Tuy nhiên, đây không phải là trường hợp vì giảm bảo mật nghĩa là doanh nghiệp có thể bị xâm phạm và đang rủi ro. Cũng vậy, cuộc tấn công ransomware có thể làm đình trệ kinh doanh và đuổi nhân viên khỏi hệ thống, ngăn cản họ truy cập file, mạng và thông tin quan trọng khác.
Thực Tế: An ninh mạng mạnh có thể không cho bạn truy cập một số trang, nhưng chắc chắn nó tăng cường năng suất.
Với phương pháp an ninh mạng hiện đại, nhân viên có thể tập trung vào công việc. Cũng vậy, họ không phải lo lắng về tấn công malware hay virus vì tính năng bảo mật tích hợp, bảo vệ thời gian thực sẽ dễ dàng phát hiện và giảm thiểu mối đe dọa.
Lời Suối #2 — Tấn công mạng là kết quả của yếu tố bên ngoài hoặc tác nhân đe dọa
Thật đáng buồn, lỗi con người là lý do lớn nhất trở thành nạn nhân của tấn công mạng và rò rỉ dữ liệu. Đe dọa nội bộ – nhà cung cấp, nhân viên, đối tác kinh doanh, hoặc kẻ xấu mạo danh nhân viên đang tràn lan và là nỗi lo ngại cho doanh nghiệp. Một khảo sát gần đây cho thấy đe dọa nội bộ đứng sau 60% vụ rò rỉ dữ liệu.
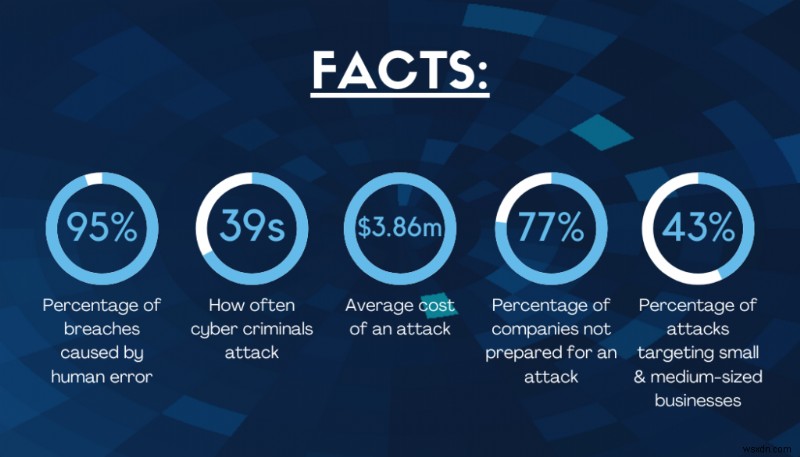
Thực Tế: Ai đó từ tổ chức của bạn hoặc chính bạn có thể là người khởi xướng tấn công mạng. Do đó, nên triển khai kết hợp các thực hành an ninh mạng khác nhau như phân tích hành vi, quản lý đặc quyền và truy cập. Cũng vậy, theo thời gian, nhân viên nên được đào tạo và tổ chức phiên tập huấn nhận thức bảo mật. Điều này sẽ giúp giảm nguy hiểm của đe dọa nội bộ.
Lời Suối #3 — Doanh nghiệp vừa và nhỏ (SMBs) không phải mục tiêu của kẻ tấn công mạng
Một hiểu lầm lớn nhất của doanh nghiệp vừa và nhỏ là dữ liệu của họ không có giá trị đối với hacker. Chỉ có doanh nghiệp lớn mới bị kẻ tấn công nhắm mục tiêu. Nhưng thực tế là SMBs không còn bay dưới radar; họ nằm trong nhóm mục tiêu hàng đầu cho hacker.
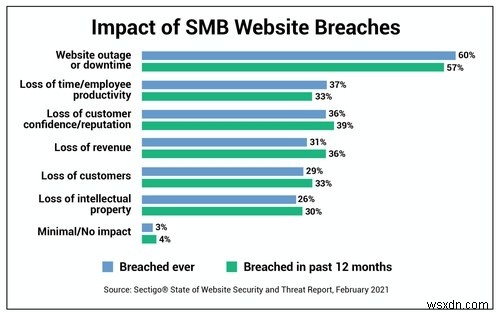
Theo Báo Cáo Trạng Thái Trang Web Và Đe Dọa Của Sectigo, biểu đồ nêu trên cho thấy danh sách các cuộc tấn công mạng xảy ra trong năm qua, dẫn đến hơn một phần ba mất doanh thu và khách hàng.
Thực Tế: Quy mô doanh nghiệp không làm cho nó miễn dịch với cố gắng xâm nhập và tấn công malware.
Đối với hacker khi nói đến đánh cắp dữ liệu không phân biệt đối xử. Vì vậy, đừng dùng quy mô doanh nghiệp làm thước đo để phán đoán bạn sẽ bị tấn công hay không.
Lời Suối #4 — Phần Mềm Diệt Virus Miễn Phí Đủ Để Bảo Vệ Hệ Thống
Phần mềm diệt virus là thiết yếu cho an ninh dữ liệu và hệ thống. Tuy nhiên, nếu bạn nghĩ công cụ bảo mật miễn phí sẽ cung cấp tất cả khiên bảo vệ nâng cao và chúng đủ thì bạn sai. Công cụ miễn phí chỉ có thể bảo vệ một vài điểm vào. Hacker có cách riêng để vượt qua diệt virus và xâm nhập hệ thống. Vì vậy, thay vì dùng diệt virus miễn phí, bạn nên chọn công cụ bảo mật trả phí có bảo vệ thời gian thực, bảo vệ malware, bảo vệ web, tường lửa, quét mục khởi động, và hơn nữa. Khuyến nghị dùng Systweak Antivirus. Để biết thêm về công cụ, xem đánh giá Systweak Antivirus.
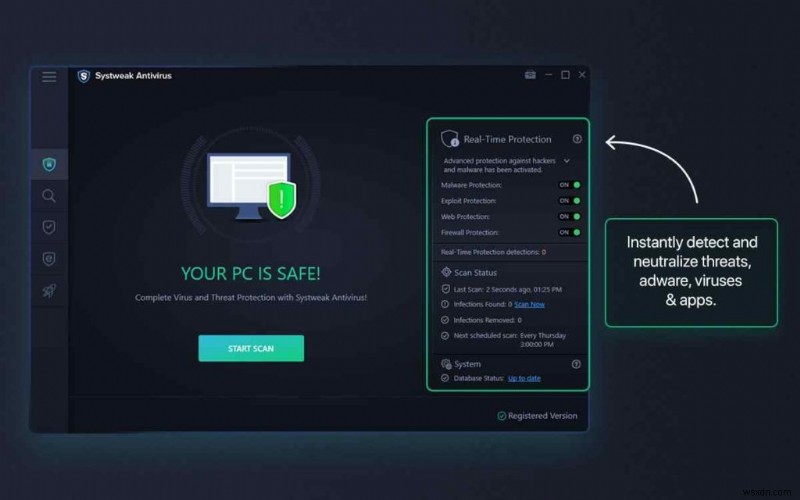
Thực Tế: Diệt virus miễn phí chỉ bảo vệ bạn khỏi số lượng 위협 hạn chế. Để bảo vệ trước các mối đe dọa mạng mới nổi và mới nhất, cần diệt virus nâng cao và mạnh mẽ.
Lời Suối #5 — An Ninh Mạng Làm Rỗng Túi Tiền
Mỗi ngày qua tấn công mạng làm tiêu đề báo và tốn hàng triệu đô la doanh nghiệp, các công ty vẫn nghĩ việc đầu tư an ninh mạng có phải ý tưởng tốt không. Thường bị bỏ qua, an ninh dữ liệu là suy nghĩ sau cùng cho hầu hết công ty. Chỉ sau khi bị nạn tấn công mạng, họ mới hiểu tầm quan trọng của biện pháp bảo mật.
Thực Tế: Chi phí công ty phải trả khi máy chủ và mạng bị xâm phạm lớn hơn nhiều so với chi phí giải pháp an ninh mạng tốt. Giải pháp bảo mật hiện đại được thiết kế bảo vệ bạn khỏi mối đe dọa mới nhất. Bên cạnh đó, công ty có thể thực hiện biện pháp phòng ngừa khác như dùng trình quản lý mật khẩu TweakPass tạo mật khẩu mạnh, bảo mật dữ liệu trong vault mã hóa, dùng công cụ bảo vệ danh tính như Advanced Identity Protector, và hơn nữa.
Lời Suối #6 — Bạn Không Cần An Ninh Mạng Vì Bạn Chưa Bị Tấn Công
Nếu bạn chưa từng bị nạn tấn công mạng hoặc rò rỉ dữ liệu, không có nghĩa bạn miễn dịch hoặc không bao giờ bị nhắm mục tiêu. Cũng không có nghĩa thực hành bảo mật của bạn đủ mạnh để chặn hacker. Nó có thể chỉ có nghĩa bạn may mắn nhưng bạn không bao giờ biết khi may mắn hết hạn. Vì mối đe dọa mạng và công cụ hack đang tiến hóa & tinh vi hơn, bạn không bao giờ biết khi nào bạn có thể thành mục tiêu hoặc bạn có thể là người tiếp theo.
Thực Tế: Bạn có thể nằm trong danh sách hoặc là mục tiêu tiếp theo. Do đó, hãy kiểm tra thực hành bảo mật và tạo chiến lược bảo mật mạnh giúp xác định điểm yếu hiện có và giảm thiểu cố gắng tấn công trước khi gây hại.
Lời Suối #7: Mật Khẩu Bạn Dùng Mạnh Và An Toàn
Không mật khẩu nào đủ mạnh để không bị phá. Trừ khi chúng được tạo ngẫu nhiên, là tổ hợp ký tự đặc biệt, chữ hoa, chữ số, và cập nhật thường xuyên thì chúng không an toàn.
Thực Tế: Bên cạnh tạo mật khẩu mạnh, bạn cần xác thực hai yếu tố và giám sát dữ liệu
Lời Suối #8: An Ninh Mạng Là Trách Nhiệm Của Bộ Phận IT
Bạn không thể yêu cầu một bộ phận lo an ninh cho toàn tổ chức. Bộ phận IT chịu trách nhiệm triển khai biện pháp bảo mật nhưng không có nghĩa họ là người duy nhất chịu trách nhiệm.
Thực Tế: Giữ tổ chức an toàn khỏi nạn tấn công mạng là trách nhiệm của mọi thành viên nhóm.
Lời Suối # 9: Mạng Wi-Fi Có Mật Khẩu Là An Toàn
Không mật khẩu nào cung cấp 100% bảo vệ hoặc đảm bảo an toàn.
Thực Tế: Mạng Wi-Fi công cộng ngay cả có mật khẩu cũng có thể bị xâm phạm.
Lời Suối # 10: Khi Hệ Thống Bị Xâm Phạm Bạn Ngay Lập Tức Biết
Nếu bạn nghĩ vậy, thì thật đáng buồn bạn sai. Biết hệ thống bị xâm phạm hoặc dữ liệu bị cắp không dễ. Không ngay cả công ty bảo mật lớn cũng biết dễ dàng.
Thực Tế: Đôi khi mất nhiều tháng thậm chí năm để biết và nhận ra hệ thống đã bị xâm phạm và dữ liệu đã bị cắp ở hậu trường.
Lời Suối #11: BYOD (Mang Thiết Bị Cá Nhân) An Toàn Và An Toàn
Đến mức nào, bạn có thể đúng nếu dùng chúng cá nhân, không để truy cập máy chủ hoặc dữ liệu kinh doanh.
Thực Tế: Thiết bị cá nhân, dù laptop, smartphone, hay thiết bị đeo bất kỳ cũng có thể đặt mạng công ty tại rủi ro
Lời Suối #12: Kiểm Thử Xâm Nhập (Penetration Tests) Đủ Để An Toàn
Thực Tế: Kiểm thử xâm nhập chỉ hữu ích khi lỗ hổng được xác định và bạn đang khắc phục chúng.
Lời suối an ninh mạng có đang đặt doanh nghiệp bạn tại rủi ro? Đã đến lúc biết sự thật về an ninh mạng!
Ngày nay, thế giới số nơi tấn công mạng tiến hóa và tinh vi, phân biệt giữa lời suối và sự thật là quan trọng. Khi chúng ta biết thực tế là gì thì mới có thể đối phó với niềm tin sai lầm. Chúng tôi hy vọng bạn thấy thông tin chia sẻ trong bài hữu ích và sẽ ghi nhớ các điểm này để lời suối và sự thật không va chạm. Hãy chia sẻ suy nghĩ trong bình luận bên dưới.
Thực Tế An Ninh Mạng Theo Số Liệu
- 58% tấn công mạng nhắm mục tiêu doanh nghiệp nhỏ
- 84% tấn công mạng do lỗi con người
- 60% rò rỉ dữ liệu liên quan đến người nội bộ
- 51% công ty bị nạn tấn công mạng do BYOD
Hãy luôn cập nhật và an toàn. Thông tin sai lệch có thể khiến bạn tốn kém!
Nếu bạn có thắc mắc hoặc đề xuất để chia sẻ, hãy thả vào phần bình luận bên dưới. Bạn cũng có thể nhắn tin cho chúng tôi trên Facebook!