
Đây là điều hài hước về mật khẩu, càng khó thì càng dễ quên. Và càng dễ nhớ thì càng dễ bị người khác đoán. Thực tế, khiếm khuyết này trong mật khẩu khiến người ta choáng váng đến nỗi ngay M. Knight Shyamalan cũng không dám làm phim về nó.
Chúng tôi không muốn đưa ý tưởng mới cho ông ấy nhưng bảo vệ mật khẩu đã chứng minh không hiệu quả, lần lại, trong việc bảo vệ chi tiết và tài khoản trực tuyến khỏi bị lộ hoạt động tội phạm. Điều này rõ ràng trong các vụ vi phạm dữ liệu khổng lồ tràn lan web rộng lớn những năm gần đây. Mặc dù vi phạm dữ liệu và chiếm đoạt mạng không phải khái niệm mới, chi tiết trực tuyến của chúng ta vẫn được bảo vệ kém bằng mật khẩu. Chủ tịch Microsoft, ông Bill Gates đã dự đoán truy cập dựa trên mật khẩu sẽ sớm chấm dứt và bị thay thế.
Xem Thêm: Khai Thác Zero-Day – Tấn Công Mạng Được Định Nghĩa Lại!
Dưới đây là vài lý do tại sao 'Bảo Vệ Mật Khẩu' tin cậy không đủ.
- Giống như chính trị gia, bảo vệ mật khẩu đã lỗi thời. Dù mọi tiến bộ công nghệ, chúng ta vẫn bị buộc dùng phương pháp nguyên thủy này không chỉ dễ quên mà cuối cùng bị hacker xâm nhập.
- Công cụ kiểm tra độ mạnh mật khẩu trên trang web phổ biến phần lớn chỉ để đẹp mắt và không thực sự chức năng. Chúng phần lớn đánh giá độ mạnh dựa trên đa dạng ký tự cho độ phức tạp. Nhưng đó không có nghĩa bạn tạo mật khẩu mạnh.
- Mật khẩu của bạn cuối cùng lưu trong cơ sở dữ liệu trang web, dễ bị tin tặc nhắm mục tiêu. Chúng ta thấy vô số ví dụ năm qua nơi nền tảng mạng xã hội như Twitter, Facebook, Yahoo v.v. bị tội phạm mạng tấn công.
Xem Thêm: Sự Thật An Ninh Mạng Bạn Phải Biết!
Vì vậy phải rõ ràng ngay bây giờ rằng chỉ bảo vệ chi tiết nhạy cảm bằng chữ vô nghĩa không phải lựa chọn tốt nếu bạn tìm an ninh. Phương pháp này chắc chắn đã hết thời và nên tuyên bố lỗi thời. Vì vậy nếu bạn đồng ý, bạn cũng sẽ tìm kiếm thay thế cho bảo vệ mật khẩu cho tài khoản trực tuyến. Do đó, tiện lợi khi có danh sách tất cả phương án hiện có và tương lai cho hệ thống an ninh giả này chúng ta không thể bỏ qua.
-
Sinh Trắc Học (Biometrics)
Giống như dùng súng Lawgiver của Thẩm phán Dredd làm bay tay tội phạm, điện thoại/thiết bị khóa bằng vân tay không thể bị truy cập bởi ai khác. Nhiều tổ chức chuyên nghiệp và kinh doanh đã dùng sinh trắc học thay thẻ truy cập. Cũng thấy trên thiết bị như iPhone, iPad và laptop có vân tay. Mặc dù truy cập sai vân tay không tệ như Judge Dredd, nhưng biện pháp an ninh tốt hơn dùng "MickeyMinniePlutoHueyLouieDeweyDonaldGoofySacramento", nghĩ không ai đoán được. Thực tế bạn đúng vì có khả năng cao ngay bạn cũng không nhớ lần hai.
-
Nhịp Tim (Heart Rate)
Nghe giống người yêu, nhưng nhịp tim được coi là phương pháp xác thực giỏi phân biệt bạn với người khác. Mặc dù công nghệ vẫn đang phát triển nhưng nhà nghiên cứu đã chỉ ra nhịp tim mỗi người độc nhất và dùng cho xác thực. Có thể không chính xác như sinh trắc học nhưng cũng loại bỏ yêu cầu xác thực mỗi lần truy cập thiết bị.
-
Mật Khẩu Một Lần (One-Time Passwords)
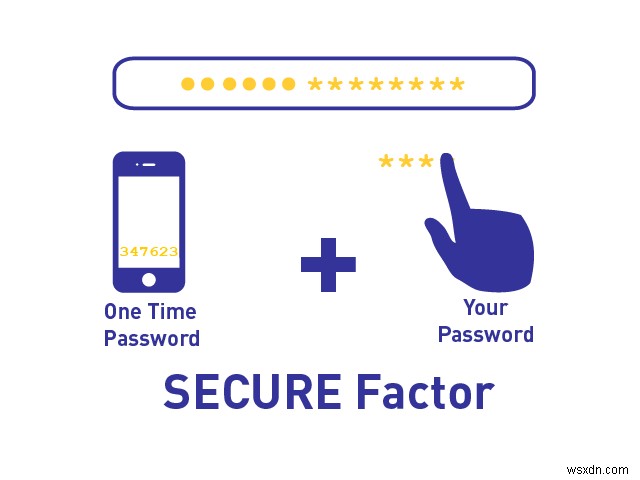
Nếu bạn mua sắm online dùng thẻ ghi nợ, đã quen với điều này. Còn gọi là Xác thực hai bước (Two-step verification), đây không thực sự là thay thế, mà là mô-đun tăng cường loại bỏ lỗ hổng an ninh. Khi truy cập dịch vụ, bạn nhận mật khẩu một lần qua SMS phải dùng để đăng nhập. Mật khẩu không dùng lại được bởi bạn hoặc ai khác, và bạn nhận mật khẩu mới lần sau đăng nhập.
Xem Thêm: 7 Cách Bảo Vệ Quyền Riêng Tư Trực Tuyến
-
Đăng Nhập Đơn (Single Sign On)
Nhập một mật khẩu truy cập nhiều dịch vụ và tài khoản chắc chắn tiện lợi hơn. Mặc dù đây là điều chỉnh lại công nghệ cũ, vẫn tốt hơn dùng (và nhớ) nhiều mật khẩu. Single sign on cũng giảm số tài khoản và user ID phải tạo để truy cập dịch vụ trực tuyến. Ví dụ tốt nhất single sign on thấy trên trang cho phép đăng nhập bằng Facebook, Google hoặc Twitter.
-
Nhận Diện Giọng Nói (Voice Recognition)
Chúng ta thấy nhiều ví dụ phim dùng giọng nói xác thực. Cũng thấy trong loa thông minh mới hoạt động bằng lệnh giọng. Do đó không nghi ngờ giọng nói dùng cho nhận dạng. Mặc dù chưa tin cậy như phương pháp trên vì giọng người thay đổi nhiều lần đời. Nhưng vì nhận diện khuôn mặt cũng là chuyện, nhận diện giọng nói là lựa chọn đáng tin cậy hơn.
Mặc dù có công nghệ thử nghiệm khác đang phát triển, 5 phương án trên có cơ hội mạnh nhất thay thế mật khẩu như phương pháp xác thực ưa thích. Chỉ là vấn đề thời gian trước khi thế giới thức tỉnh lỗ hổng lớn này và thay thế nó cho tốt.
Nguồn hình ảnh: images.google.com