
Khi mối đe dọa bảo mật mới nảy sinh mỗi ngày, việc đối phó trở nên thách thức. Cần đổi mới để cứu mình khỏi vi phạm dữ liệu lớn. Nếu thất bại, chúng ta và tổ chức sẽ "biến thành tro tàn" và bị loại khỏi cuộc đua. Chúng ta cho rằng đạt an ninh tuyệt đối dễ dàng, chỉ cần làm theo các bước định sẵn, nhưng thực tế بعيد vô cùng! Bảo mật dữ liệu là hành trình, không phải đích đến. May mắn, chuyên gia đưa ra cách tiếp cận mới để quản trị rủi ro. Họ không chỉ tiến hóa để đáp ứng thách thức bảo mật, mà còn mang đến đổi mới vận hành giúp đạt mục tiêu an ninh mạng. DevSecOps là tư duy mới nổi lên như "khiên chói lòa" cho chuyên gia bảo mật.
DevSecOps là gì?
DevSecOps, Developer-Security-Operations (Phát triển - Bảo mật - Vận hành), là góc nhìn văn hóa nhằm đưa bảo mật vào sớm hơn trong vòng đời phát triển ứng dụng/phần mềm. Điều này giảm thiểu lỗ hổng và cuối cùng đưa bảo mật gần mục tiêu hơn. Nói đơn giản: khi phát triển phần mềm/ứng dụng đang diễn ra, mọi người tham gia đều chịu trách nhiệm như nhau về bảo mật. Cách này, bảo mật được nhúng vào quy trình phát triển bản thân và không cần thay đổi lớn mã sau phát triển. DevSecOps trao quyền cho cá nhân với công cụ đơn giản, rào cản tham gia thấp để chuyên gia cùng đạt mục tiêu mà không tốn quá nhiều công sức.
Bạn có thể thắc mắc tại sao cần thiết? Thực sự cần! Chắc chắn, chúng ta có thể để bảo mật cho một đội, nhưng đội phát triển đã hiểu mã và không thể để mọi thứ giải quyết phút chót! Hơn nữa, hạ tầng CNTT đã trải qua nhiều thay đổi, không thể bỏ qua chuyển dịch sang cấp phát động (dynamic provisioning), Điện toán đám mây, tài nguyên chia sẻ, và những thứ khác mang lại lợi ích lớn. Do đó, thực hành này đáng giá! Lợi ích DevSecOps dễ hiểu không thể hơn! Tự động hóa nhiều hơn và kiểm tra bảo mật từ đầu giảm cơ hội sai quản trị và sai lầm (những thứ dẫn đến downtime hoặc tấn công). Điều này cũng giảm nhu cầu kiến trúc sư bảo mật cấu hình thủ công bảng điều khiển bảo mật — sự giải tỏa lớn.
Đọc thêm: Tại sao không thể tránh bị theo dõi?
Nguyên tắc của DevSecOps là gì?
Có một số nguyên tắc/đặc điểm giá trị, ở đây chúng ta đi qua một vài:
Định vị (Positioning): DevSecOps nhằm giúp tổ chức đạt bảo mật tốt hơn. Mỗi lỗ hổng bảo mật được xác định và sửa riêng biệt để lấp đầy khoảng trống bảo mật. Cũng xác định mối lo ngại dễ bị tổn thương sớm và tìm cách giảm thiểu.
Kiên cường (Ruggedness): DevSecOps dạy sự kiên cường cho người viết mã. Vì không mã nào hoàn hảo, nó phấn đấu cung cấp phản hồi xây dựng. Cách này giúp ít nhất cố gắng dẫn trước kẻ tấn công một bước.
Nhận biết tình huống (Situation awareness): DevSecOps yêu cầu ghi log (logging), luôn luôn. Mọi tài nguyên đều được ghi log, không ngoại lệ. Lý do: không có log thì giống như bắn mũi tên trong bóng tối. Phải biết đang xảy ra gì cùng với cách mã được điều chỉnh để giữ kiểm soát.
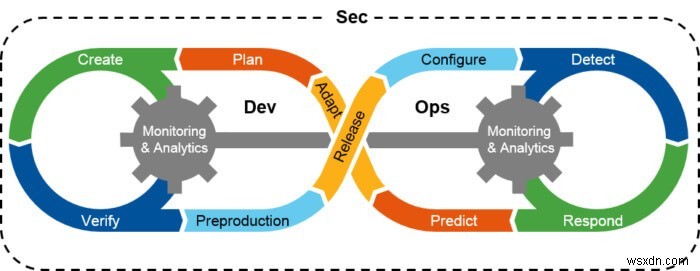
Sơ đồ描绘 ý tưởng thô về cách làm việc cùng thực hành này, nhưng một câu hỏi lớn nảy sinh: liệu đây có phải giải pháp chúng ta tìm kiếm?
Nó có đủ hiệu quả không?
Một số tổ chức thấy kết quả tích cực khi kết hợp đội phát triển, bảo mật và vận hành, rút ngắn vòng phản hồi, giảm sự cố và cải thiện bảo mật qua trách nhiệm chung. Chuyên gia làm việc với công ty xác nhận thực hành này giúp họ phát hành mã an toàn hơn. Tuy nhiên, thời gian viết mã đã tăng. Chuyên gia nói: không nghi ngờ bảo mật được lo đến, nhưng nếu cố triển khai khi deadline "gõ cửa", có thể không phải lựa chọn khả thi nhất!
Bên cạnh đó, nó tăng áp lực lên cả lập trình viên và chuyên gia bảo mật vì họ phải phối hợp với nhau. Điều này tốn nhiều thời gian và có thể thành nguyên nhân xung đột.
Đọc thêm: Không còn rủi ro mạng với Xác thực thích ứng (Adaptive Authentication)
Kết luận: DevSecOps vẫn còn đường dài và có thể đạt môi trường bảo mật cao! Bạn nghĩ sao? Cho chúng tôi biết ở phần bình luận!