
Lọc địa chỉ MAC là một trong những tính năng gây tranh cãi mà một số người tin dùng tuyệt đối, trong khi người khác nói đó là lãng phí thời gian và tài nguyên hoàn toàn. Vậy đâu mới là sự thật? Theo tôi, nó là cả hai, tùy thuộc vào mục đích bạn muốn đạt được khi sử dụng nó.
Thật không may, tính năng này được quảng bá như một biện pháp tăng cường bảo mật dành cho người am hiểu kỹ thuật và sẵn sàng bỏ công sức. Thực tế cốt lõi là nó không cung cấp thêm bất kỳ bảo mật nào và thậm chí có thể làm cho mạng WiFi của bạn kém an toàn hơn! Đừng lo, tôi sẽ giải thích chi tiết bên dưới.
Tuy nhiên, nó không hoàn toàn vô dụng. Có một số trường hợp hợp pháp bạn có thể dùng lọc địa chỉ MAC trên mạng, nhưng nó sẽ không tăng cường bảo mật. Thay vào đó, nó giống hơn một công cụ quản trị để bạn kiểm soát xem con cái có thể truy cập Internet vào những giờ nhất định trong ngày hay không, hoặc nếu bạn muốn thủ công thêm thiết bị vào mạng để giám sát.
Tại sao nó KHÔNG làm mạng an toàn hơn
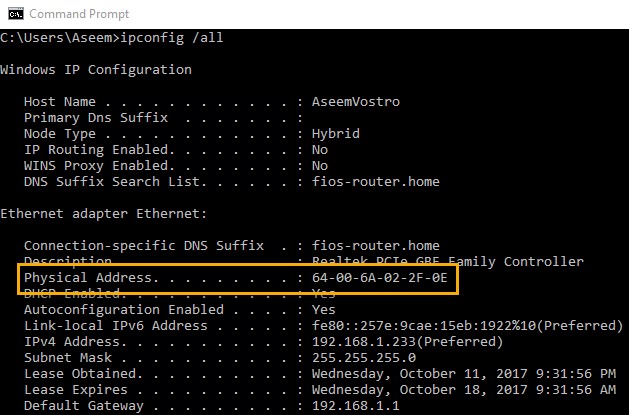
Lý do chính nó không làm mạng an toàn hơn là vì rất dễ giả mạo (spoof) địa chỉ MAC. Một kẻ tấn công mạng, có thể là bất kỳ ai vì công cụ quá dễ dùng, có thể dễ dàng tìm ra địa chỉ MAC trên mạng của bạn và sau đó giả mạo địa chỉ đó lên máy tính của họ.
Bạn có thể hỏi, làm sao họ lấy được địa chỉ MAC của bạn nếu không thể kết nối vào mạng? Đó là điểm yếu cố hữu của WiFi. Ngay cả với mạng mã hóa WPA2, địa chỉ MAC trên các gói tin không được mã hóa. Điều này có nghĩa là bất kỳ ai cài phần mềm nghe lén mạng (network sniffing) và có card không dây trong phạm vi mạng của bạn, có thể dễ dàng lấy tất cả địa chỉ MAC đang giao tiếp với router của bạn.
Họ không thể thấy dữ liệu hay gì đó, nhưng họ cũng không thực sự phải phá mã hóa để truy cập mạng. Tại sao? Vì bây giờ họ đã có địa chỉ MAC của bạn, họ có thể giả mạo nó và gửi các gói tin đặc biệt đến router gọi là gói tin disassociation (ngắt kết nối), sẽ ngắt thiết bị của bạn khỏi mạng không dây.
Sau đó, thiết bị của kẻ tấn công sẽ thử kết nối đến router và sẽ được chấp nhận vì nó đang dùng địa chỉ MAC hợp lệ của bạn. Đó là lý do tôi nói trước đây rằng tính năng này có thể làm mạng kém an toàn hơn vì giờ kẻ tấn công không phải phiền toái cố gắng bẻ khóa mật khẩu WPA2 của bạn! Họ chỉ cần giả vờ là một máy tính được tin cậy.
Lại một lần nữa, điều này có thể làm được bởi người có kiến thức máy tính rất ít hoặc không có. Nếu bạn chỉ Google "crack WiFi using Kali Linux", bạn sẽ có hàng tá hướng dẫn hack WiFi hàng xóm trong vài phút. Vậy những công cụ đó luôn hoạt động?
Cách tốt nhất để an toàn
Những công cụ đó sẽ hoạt động, nhưng không nếu bạn dùng mã hóa WPA2 kết hợp với mật khẩu WiFi đủ dài. Rất quan trọng là bạn không dùng mật khẩu WiFi đơn giản và ngắn vì tất cả những gì kẻ tấn công làm khi dùng các công cụ đó là tấn công brute force (thử vét cạn).
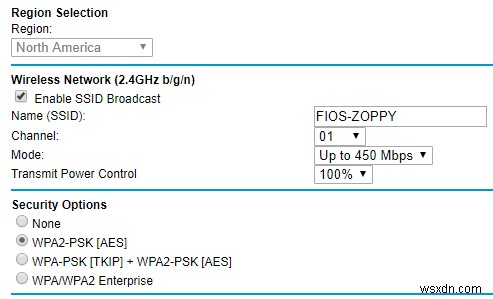
Với tấn công brute force, họ sẽ bắt mật khẩu đã mã hóa và thử bẻ khóa nó bằng máy tính nhanh nhất và từ điển mật khẩu lớn nhất họ tìm được. Nếu mật khẩu của bạn an toàn, có thể mất nhiều năm để bẻ khóa. Luôn cố gắng dùng WPA2 với AES only (chỉ AES). Bạn nên tránh tùy chọn WPA [TKIP] + WPA2 [AES] vì nó kém an toàn hơn nhiều.
Tuy nhiên, nếu bạn bật lọc địa chỉ MAC, kẻ tấn công có thể bỏ qua tất cả rắc rối đó và chỉ cần lấy địa chỉ MAC của bạn, giả mạo nó, ngắt kết nối bạn hoặc thiết bị khác trên mạng khỏi router và kết nối tự do. Một khi đã vào, họ có thể làm đủ loại破坏 và truy cập mọi thứ trên mạng của bạn.
Các giải pháp khác cho vấn đề
Nhưng một số người vẫn nói nó rất hữu ích để kiểm soát ai được vào mạng của họ, đặc biệt là không phải ai cũng biết dùng các công cụ tôi đã nói. OK, đó là một quan điểm, nhưng giải pháp tốt hơn để kiểm soát người lạ muốn kết nối mạng của bạn là dùng mạng WiFi khách (guest WiFi network).
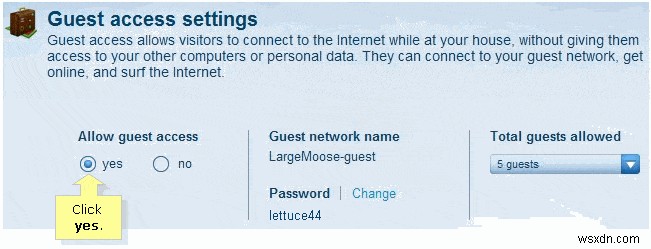
Gần như tất cả router hiện đại đều có tính năng Guest WiFi cho phép bạn cho người khác kết nối vào mạng, nhưng không cho họ thấy bất cứ gì trên mạng nhà của bạn. Nếu router của bạn không hỗ trợ, bạn chỉ cần mua một router rẻ và gắn vào mạng của bạn với mật khẩu riêng và dải IP riêng.
Cũng đáng lưu ý rằng các "cải tiến" bảo mật WiFi khác như tắt phát sóng SSID cũng sẽ làm mạng của bạn KÉM an toàn hơn, không phải an toàn hơn. Một thủ thuật khác người hay nói là dùng địa chỉ IP tĩnh (static IP addressing). Lại một lần nữa, miễn là kẻ tấn công tìm ra dải IP mạng của bạn, họ có thể dùng bất kỳ địa chỉ nào trong dải đó trên máy của họ, bất kể bạn đã gán IP đó hay chưa.
Hy vọng điều này cho bạn hình dung rõ ràng về những gì bạn có thể dùng lọc địa chỉ MAC và kỳ vọng gì. Nếu bạn có ý kiến khác, hãy để lại bình luận. Thưởng thức!