
Có lúc bạn cần viết script hoặc kết nối từ xa đến một PC và chạy lệnh để bật/tắt Windows Firewall. Đối với hầu hết môi trường IT, dùng Group Policy là cách dễ nhất để cấu hình Windows Firewall trên máy khách.
Cách đó cũng dễ nhất để thêm ngoại lệ cổng cho các dịch vụ như HTTP, chia sẻ tệp, ứng dụng phần mềm, v.v. Tuy nhiên, biết cách cấu hình Windows Firewall từ command prompt cũng tốt phòng khi bạn có máy tính/server không nằm trong Active Directory.
Quản lý Windows Firewall từ Command Prompt
Trước tiên, để xem Windows Firewall có đang bật trên server/máy tính không, gõ lệnh sau tại command prompt:
netsh advfirewall show allprofiles
Đảm bảo bạn mở command prompt với quyền Administrator (nhấp Start, gõ CMD, chuột phải Command Prompt chọn Run as Administrator). Bạn sẽ thấy kết quả tương tự như sau:
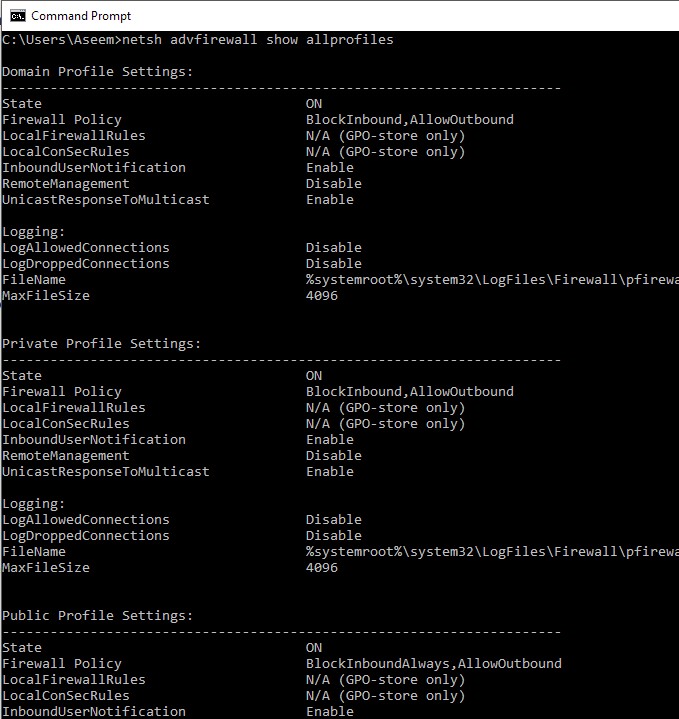
Mặc định, bạn sẽ thấy ba mục riêng biệt: Domain profile settings (Cấu hình miền), Private profile settings (Cấu hình riêng tư) và Public profile settings (Cấu hình công cộng). Ba mục này tương ứng với ba trạng thái bạn có thể đặt cho mỗi kết nối mạng trên máy tính. Nếu bạn kết nối mạng nhà và chọn Home Network (Mạng nhà), Private profile settings sẽ được áp dụng.
State (Trạng thái) có nghĩa là tường lửa đang bật hay tắt. Firewall Policy (Chính sách tường lửa) cho biết chính sách inbound (đến) và outbound (đi) nào đang được áp dụng cho mỗi profile.
Để tắt tường lửa cho một profile cụ thể, dùng lệnh sau:
netsh advfirewall set privateprofile state off
Các tùy chọn khác là currentprofile, publicprofile, domainprofile, và allprofiles. Vì vậy, nếu muốn tắt hoàn toàn tường lửa, dùng allprofiles thay vì privateprofile. Để bật lại, chỉ cần thay off bằng on ở cuối lệnh.
Mở cổng Firewall bằng dòng lệnh
Nếu bạn muốn mở một cổng trong firewall bằng dòng lệnh? Cũng rất đơn giản!
Giả sử bạn muốn mở cổng 3389, dùng cho Remote Desktop trong Windows. Chỉ cần chạy lệnh này:
netsh advfirewall firewall add rule name="Open Remote Desktop" protocol=TCP dir=in localport=3389 action=allow
Lệnh khá dài, nhưng khá dễ phân tích. Bạn thêm một rule (quy tắc), đặt tên, chọn giao thức (TCP hoặc UDP), chọn hướng (In hay Out), cho số cổng và chọn hành động (Allow hay Deny).
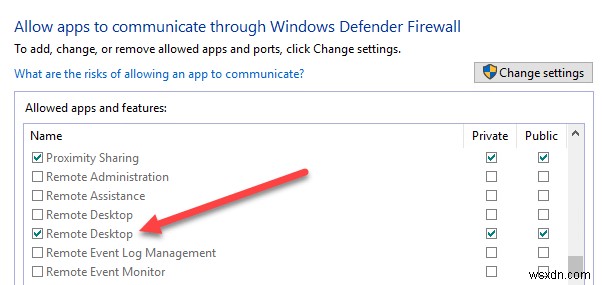
Nếu chạy lệnh này, rồi vào xemAllowed apps trong Windows Firewall, bạn sẽ thấy mục Remote Desktop đã được tích:
Nếu cần mở một dải cổng, chỉ cần dùng dấu gạch ngang. Ví dụ, ở đây tôi mở cổng 6000 đến 7000 cho lưu lượng UDP outbound:
netsh advfirewall firewall add rule name="UDP ports" protocol=UDP dir=out localport=6000-7000 action=allow
Có nhiều lệnh nâng cao hơn để quản lý mọi khía cạnh của Windows Firewall, vì vậy hãy chắc chắn dùng ký tự /? ở cuối bất kỳ lệnh nào để xem tất cả tùy chọn và ví dụ.